
最新发布第381页

CVE-2025-49706: Microsoft SharePoint Server – Authentication Bypass
漏洞标题 CVE-2025-49706: Microsoft SharePoint Server - Authentication Bypass 漏洞描述 Improper authentication in Microsoft Office SharePoint allows an unauthorized attacker to perf...
 2025年11月18日 08:10
CVE-2016-10033: WordPress PHPMailer < 5.2.18 - Remote Code Execution
漏洞标题 CVE-2016-10033: WordPress PHPMailer < 5.2.18 - Remote Code Execution 漏洞描述 WordPress PHPMailer before 5.2.18 might allow remote attackers to pass extra parameters to...
2016年3月26日 20:11CVE-2023-6549: Citrix Netscaler ADC & Gateway – Out-Of-Bounds Memory Read
漏洞标题 CVE-2023-6549: Citrix Netscaler ADC & Gateway - Out-Of-Bounds Memory Read 漏洞描述 The vulnerability would enable an attacker to remotely obtain sensitive information ...
2023年5月15日 10:30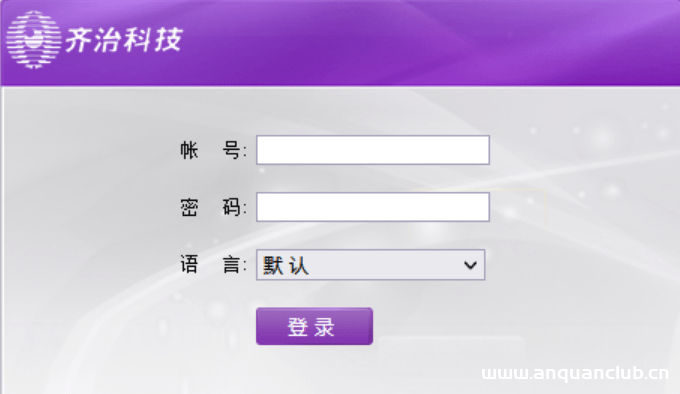
齐治堡垒机 gui_detail_view.php 任意用户登录漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 齐治堡垒机 gui_detail_view.php 任意用户登录漏洞 RIS-ACA 齐治访问控制审计系统,自主研发堡垒机,解决了数据中心运维管理与行为审计...
2026年2月13日 12:53CVE-2023-2766: Weaver OA 9.5 – Information Disclosure
漏洞标题 CVE-2023-2766: Weaver OA 9.5 - Information Disclosure 漏洞描述 A vulnerability was found in Weaver OA 9.5 and classified as problematic. This issue affects some unknown pr...
2023年8月4日 15:50CVE-2020-25213: WordPress File Manager Plugin – Remote Code Execution
漏洞标题 CVE-2020-25213: WordPress File Manager Plugin - Remote Code Execution 漏洞描述 The WordPress File Manager plugin prior to version 6.9 is susceptible to remote code executi...
2020年9月6日 13:59CVE-2022-24990: TerraMaster TOS < 4.2.30 Server Information Disclosure
漏洞标题 CVE-2022-24990: TerraMaster TOS < 4.2.30 Server Information Disclosure 漏洞描述 TerraMaster NAS devices running TOS prior to version 4.2.30 are vulnerable to informatio...
2022年10月20日 13:26CVE-2021-23241: MERCUSYS Mercury X18G 1.0.5 Router – Local File Inclusion
漏洞标题 CVE-2021-23241: MERCUSYS Mercury X18G 1.0.5 Router - Local File Inclusion 漏洞描述 MERCUSYS Mercury X18G 1.0.5 devices are vulnerable to local file inclusion via ../ in co...
2021年9月4日 23:22CVE-2019-18394: Ignite Realtime Openfire <=4.4.2 - Server-Side Request Forgery
漏洞标题 CVE-2019-18394: Ignite Realtime Openfire <=4.4.2 - Server-Side Request Forgery 漏洞描述 Ignite Realtime Openfire through version 4.4.2 allows attackers to send arbitrar...
2019年3月23日 16:12CVE-2025-58434: Flowise <= 3.0.5 - Account Takeover
漏洞标题 CVE-2025-58434: Flowise <= 3.0.5 - Account Takeover 漏洞描述 Flowise versions 3.0.5 and earlier had a vulnerability in the forgot-password endpoint, which returned vali...
2025年9月11日 07:49CVE-2023-0676: phpIPAM 1.5.1 – Cross-site Scripting
漏洞标题 CVE-2023-0676: phpIPAM 1.5.1 - Cross-site Scripting 漏洞描述 Cross-site Scripting (XSS) - Reflected in GitHub repository phpipam/phpipam prior to 1.5.1. PoC代码
2023年8月8日 15:13CVE-2022-34094: Software Publico Brasileiro i3geo v7.0.5 – Cross-Site Scripting
漏洞标题 CVE-2022-34094: Software Publico Brasileiro i3geo v7.0.5 - Cross-Site Scripting 漏洞描述 Portal do Software Publico Brasileiro i3geo v7.0.5 was discovered to contain a cro...
2022年9月7日 09:12CVE-2020-24589: WSO2 API Manager <=3.1.0 - Blind XML External Entity Injection
漏洞标题 CVE-2020-24589: WSO2 API Manager <=3.1.0 - Blind XML External Entity Injection 漏洞描述 WSO2 API Manager 3.1.0 and earlier is vulnerable to blind XML external entity in...
2020年1月6日 00:57
威胁情报获取(GitHub)
有时开发稍不注意会将带有配置信息的源码传至GitHub,这时可以利用一些语法辅助我们找到敏感信息,github dorks: filename:.npmrc _auth filename:.dockercfg auth extension:pem private exte...
2022年3月10日 23:32
msf可视化远控平台——Kage
相关阅读 简介 Kage是Metasploit RPC 服务器的GUI 工具,它可以帮助初学者更好的理解和学习Metasploit。该工具还处于开发中,支持的功能有限,要使用它需要安装Metasploit和npm。 Kage具有Windo...

 2022年4月1日 18:36
(CVE-2025-29927) Next.js 中间件授权检查绕过漏洞
漏洞标题 (CVE-2025-29927) Next.js 中间件授权检查绕过漏洞 漏洞描述 (CVE-2025-29927) Next.js 中间件授权检查绕过漏洞 PoC代码 暂无
2025年8月22日 07:35
2026年11月8日 11:45
2026年11月7日 11:45
2026年11月6日 11:45
2026年11月5日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

