
最新发布第382页

CVE-2025-30220: GeoServer WFS – XXE Processing Vulnerability
漏洞标题 CVE-2025-30220: GeoServer WFS - XXE Processing Vulnerability 漏洞描述 GeoServer Web Feature Service (WFS) is vulnerable to an XML External Entity (XXE) processing attack d...
 2025年12月23日 03:03
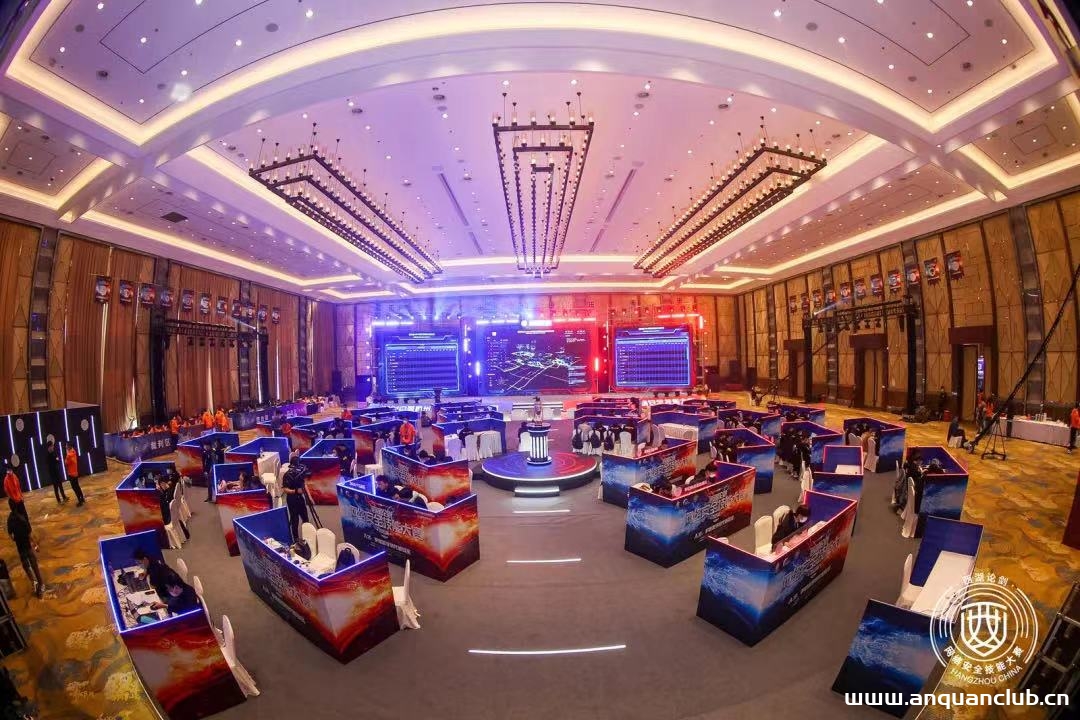
“最强王者”诞生 西湖论剑·第五届中国杭州网络安全技能大赛圆满落幕
随着最终比赛成绩的全部出炉,3月12日下午3点,西湖论剑·第五届中国杭州网络安全技能大赛决赛进入最高潮的颁奖典礼环节,各个奖项尘埃落定,大赛圆满落幕。 当天参加颁奖典礼的领导有杭州...
2022年3月16日 09:16
CVE-2021-43798 Grafana任意文件读取漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 CVE-2021-43798 Grafana任意文件读取漏洞 Grafana是一个跨平台、开源的数据可视化网络应用程序平台。用户配置连接的数据源之后,Graf...
2023年2月9日 17:22CVE-2012-6499: WordPress Plugin Age Verification v0.4 – Open Redirect
漏洞标题 CVE-2012-6499: WordPress Plugin Age Verification v0.4 - Open Redirect 漏洞描述 Open redirect vulnerability in age-verification.php in the Age Verification plugin 0.4 and e...
2012年5月17日 01:15CVE-2014-4942: WordPress EasyCart <2.0.6 - Information Disclosure
漏洞标题 CVE-2014-4942: WordPress EasyCart <2.0.6 - Information Disclosure 漏洞描述 WordPress EasyCart plugin before 2.0.6 contains an information disclosure vulnerability. An a...
2014年4月4日 06:36CVE-2023-6875: WordPress POST SMTP Mailer <= 2.8.7 - Authorization Bypass
漏洞标题 CVE-2023-6875: WordPress POST SMTP Mailer <= 2.8.7 - Authorization Bypass 漏洞描述 The POST SMTP Mailer – Email log, Delivery Failure Notifications and Best Mail SMTP ...
2023年12月9日 16:20CVE-2016-1000143: WordPress Photoxhibit 2.1.8 – Cross-Site Scripting
漏洞标题 CVE-2016-1000143: WordPress Photoxhibit 2.1.8 - Cross-Site Scripting 漏洞描述 WordPress Photoxhibit 2.1.8 contains a reflected cross-site scripting vulnerability which all...
2016年10月4日 07:40CVE-2020-27866: NETGEAR – Authentication Bypass
漏洞标题 CVE-2020-27866: NETGEAR - Authentication Bypass 漏洞描述 NETGEAR R6020, R6080, R6120, R6220, R6260, R6700v2, R6800, R6900v2, R7450, JNR3210, WNR2020, Nighthawk AC2100, and...
2020年12月1日 19:15CVE-2025-2709: Yonyou UFIDA ERP-NC V5.0 – Cross-Site Scripting
漏洞标题 CVE-2025-2709: Yonyou UFIDA ERP-NC V5.0 - Cross-Site Scripting 漏洞描述 Yonyou UFIDA ERP-NC V5.0 is vulnerable to reflected cross-site scripting (XSS) via the key and redi...
2025年9月8日 14:30CVE-2020-3452: Cisco Adaptive Security Appliance (ASA)/Firepower Threat Defense (FTD) – Local File Inclusion
漏洞标题 CVE-2020-3452: Cisco Adaptive Security Appliance (ASA)/Firepower Threat Defense (FTD) - Local File Inclusion 漏洞描述 Cisco Adaptive Security Appliance (ASA) Software and ...
2020年2月18日 11:37CVE-2021-3297: Zyxel NBG2105 V1.00(AAGU.2)C0 – Authentication Bypass
漏洞标题 CVE-2021-3297: Zyxel NBG2105 V1.00(AAGU.2)C0 - Authentication Bypass 漏洞描述 Zyxel NBG2105 V1.00(AAGU.2)C0 devices are susceptible to authentication bypass vulnerabilitie...
2021年8月9日 02:08CVE-2024-4455: YITH WooCommerce Ajax Search <= 2.4.0 - Cross-Site Scripting
漏洞标题 CVE-2024-4455: YITH WooCommerce Ajax Search <= 2.4.0 - Cross-Site Scripting 漏洞描述 The YITH WooCommerce Ajax Search plugin for WordPress is vulnerable to Stored Cross...
2024年1月7日 23:25CVE-2010-2037: Joomla! Component Percha Downloads Attach 1.1 – Directory Traversal
漏洞标题 CVE-2010-2037: Joomla! Component Percha Downloads Attach 1.1 - Directory Traversal 漏洞描述 A directory traversal vulnerability in the Percha Downloads Attach (com_perchad...
2010年3月28日 08:56CVE-2020-26876: WordPress WP Courses Plugin Information Disclosure
漏洞标题 CVE-2020-26876: WordPress WP Courses Plugin Information Disclosure 漏洞描述 WordPress WP Courses Plugin < 2.0.29 contains a critical information disclosure which expose...
2020年6月21日 12:13CVE-2015-3306: ProFTPd – Remote Code Execution
漏洞标题 CVE-2015-3306: ProFTPd - Remote Code Execution 漏洞描述 ProFTPD 1.3.5 contains a remote code execution vulnerability via the mod_copy module which allows remote attackers ...
2015年1月25日 17:01CVE-2019-20141: WordPress Laborator Neon Theme 2.0 – Cross-Site Scripting
漏洞标题 CVE-2019-20141: WordPress Laborator Neon Theme 2.0 - Cross-Site Scripting 漏洞描述 WordPress Laborator Neon theme 2.0 contains a cross-site scripting vulnerability via the...
2019年4月17日 22:57
2026年10月22日 11:46
2026年10月21日 11:45
2026年10月20日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

