
最新发布第382页

CVE-2017-14186: FortiGate FortiOS SSL VPN Web Portal – Cross-Site Scripting
漏洞标题 CVE-2017-14186: FortiGate FortiOS SSL VPN Web Portal - Cross-Site Scripting 漏洞描述 FortiGate FortiOS through SSL VPN Web Portal contains a cross-site scripting vulnerabi...
 2017年9月26日 20:40
CVE-2022-4050: WordPress JoomSport <5.2.8 - SQL Injection
漏洞标题 CVE-2022-4050: WordPress JoomSport <5.2.8 - SQL Injection 漏洞描述 WordPress JoomSport plugin before 5.2.8 contains a SQL injection vulnerability. The plugin does not p...
2022年5月25日 10:35CVE-2022-1013: WordPress Personal Dictionary <1.3.4 - Blind SQL Injection
漏洞标题 CVE-2022-1013: WordPress Personal Dictionary <1.3.4 - Blind SQL Injection 漏洞描述 WordPress Personal Dictionary plugin before 1.3.4 contains a blind SQL injection vuln...
2022年3月2日 01:55
安服仔某渗透项目实战
前言 由于传播、利用此文所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,文章作者不为此承担任何责任。 一、漏洞挖掘 由于是做项目客户大大会直接将测试系统甩过来,所...
2022年3月10日 23:36CVE-2018-9995: DVR Authentication Bypass
漏洞标题 CVE-2018-9995: DVR Authentication Bypass 漏洞描述 DVR,全称为Digital Video Recorder(硬盘录像机),即数字视频录像机。最初由阿根廷研究员发现,通过使用“Cookie: uid = admin”...
2018年3月22日 18:19CVE-2020-26248: PrestaShop Product Comments <4.2.0 - SQL Injection
漏洞标题 CVE-2020-26248: PrestaShop Product Comments <4.2.0 - SQL Injection 漏洞描述 PrestaShop Product Comments module before version 4.2.1 contains a SQL injection vulnerabili...
2020年12月6日 10:43CVE-2021-26292: AfterLogic Aurora and WebMail Pro < 7.7.9 - Full Path Disclosure
漏洞标题 CVE-2021-26292: AfterLogic Aurora and WebMail Pro < 7.7.9 - Full Path Disclosure 漏洞描述 AfterLogic Aurora and WebMail Pro products with 7.7.9 and all lower versions a...
2021年11月27日 19:13CVE-2014-4561: Ultimate Weather Plugin <= 1.0 - Cross-Site Scripting
漏洞标题 CVE-2014-4561: Ultimate Weather Plugin <= 1.0 - Cross-Site Scripting 漏洞描述 The ultimate-weather plugin 1.0 for WordPress contains a cross-site scripting vulnerabilit...
2014年6月27日 22:12
bugbounty技巧聚合20210924
漏洞报告 【$250】通过包含多个 unicode 字符(0x0e 和 0x0f)的消息对 Android 的 LINE 客户端进行 DoS http://hackerone.com/reports/1058383 【$500】MacOS 版本的 Facebook Messenger 包含...
2022年3月10日 23:39CVE-2015-3224: Ruby on Rails Web Console – Remote Code Execution
漏洞标题 CVE-2015-3224: Ruby on Rails Web Console - Remote Code Execution 漏洞描述 Ruby on Rails Web Console before 2.1.3, as used with Ruby on Rails 3.x and 4.x, does not properly...
2015年6月25日 00:34CVE-2024-1208: LearnDash LMS < 4.10.3 - Sensitive Information Exposure
漏洞标题 CVE-2024-1208: LearnDash LMS < 4.10.3 - Sensitive Information Exposure 漏洞描述 The LearnDash LMS plugin for WordPress is vulnerable to Sensitive Information Exposure i...
2024年9月10日 13:17CVE-2024-6205: PayPlus Payment Gateway < 6.6.9 - SQL Injection
漏洞标题 CVE-2024-6205: PayPlus Payment Gateway < 6.6.9 - SQL Injection 漏洞描述 The PayPlus Payment Gateway WordPress plugin before 6.6.9 does not properly sanitise and escape ...
2024年7月30日 15:35CVE-2022-2627: WordPress Newspaper < 12 - Cross-Site Scripting
漏洞标题 CVE-2022-2627: WordPress Newspaper < 12 - Cross-Site Scripting 漏洞描述 WordPress Newspaper theme before 12 is susceptible to cross-site scripting. The does not sanitiz...
2022年2月16日 01:51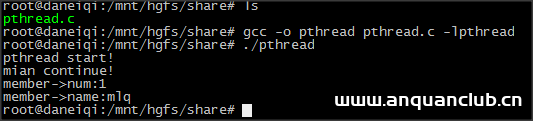
linux创建线程之pthread_create的具体使用_Linux
这篇文章主要介绍了linux创建线程之pthread_create的具体使用,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 pthr...
2023年12月23日 20:18CVE-2024-28253: OpenMetaData – SpEL Injection in PUT /api/v1/policies
漏洞标题 CVE-2024-28253: OpenMetaData - SpEL Injection in PUT /api/v1/policies 漏洞描述 OpenMetadata is a unified platform for discovery, observability, and governance powered by a...
2024年1月23日 15:50Linux 删除特殊字符文件名或目录的方法_Linux
这篇文章主要介绍了Linux 删除特殊字符文件名或目录,需要的朋友可以参考下 通过文件的inode号删除文件 先用ls -i 找出要删除文件的inode 号 ls -i |grep xxxxxx|awk '{print $2}'|xargs -i rm -...
2026年3月4日 11:49
2026年10月21日 11:45
2026年10月20日 11:45
2026年10月19日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

