
最新发布第384页

CVE-2023-0942: WordPress Japanized for WooCommerce <2.5.5 - Cross-Site Scripting
漏洞标题 CVE-2023-0942: WordPress Japanized for WooCommerce <2.5.5 - Cross-Site Scripting 漏洞描述 WordPress Japanized for WooCommerce plugin before 2.5.5 is susceptible to cros...
 2023年4月6日 06:10
青龙面板command-run接口存在鉴权绕过:可获取面板账户密码、执行任意命令
漏洞描述 攻击者可在绕过身份鉴权的情况下,通过特定接口执行任意系统命令,进而获取管理员账号密码等敏感信息,对系统安全构成严重威胁。 漏洞原理 该漏洞源于青龙面板的身份验证机制存在缺陷...

 2026年3月1日 15:46
CVE-2023-2356: Mlflow <2.3.0 - Local File Inclusion
漏洞标题 CVE-2023-2356: Mlflow <2.3.0 - Local File Inclusion 漏洞描述 Relative Path Traversal in GitHub repository mlflow/mlflow prior to 2.3.1. PoC代码
2023年11月20日 03:20CVE-2022-29014: Razer Sila Gaming Router 2.0.441_api-2.0.418 – Local File Inclusion
漏洞标题 CVE-2022-29014: Razer Sila Gaming Router 2.0.441_api-2.0.418 - Local File Inclusion 漏洞描述 Razer Sila Gaming Router 2.0.441_api-2.0.418 is vulnerable to local file inclu...
2022年9月8日 01:24CVE-2021-37291: KevinLAB BEMS 1.0 – SQL Injection
漏洞标题 CVE-2021-37291: KevinLAB BEMS 1.0 - SQL Injection 漏洞描述 KevinLAB BEMS 1.0 contains a SQL injection vulnerability. Input passed through input_id POST parameter in /http/...
2021年8月13日 23:45CVE-2018-13380: Fortinet FortiOS – Cross-Site Scripting
漏洞标题 CVE-2018-13380: Fortinet FortiOS - Cross-Site Scripting 漏洞描述 Fortinet FortiOS 6.0.0 to 6.0.4, 5.6.0 to 5.6.7, 5.4.0 to 5.4.12, 5.2 and below versions under SSL VPN web...
2018年7月5日 23:02CVE-2024-38653: Ivanti Avalanche SmartDeviceServer – XML External Entity
漏洞标题 CVE-2024-38653: Ivanti Avalanche SmartDeviceServer - XML External Entity 漏洞描述 XXE in SmartDeviceServer in Ivanti Avalanche 6.3.1 allows a remote unauthenticated attack...
2024年7月17日 17:40CVE-2014-10037: DomPHP 0.83 – Directory Traversal
漏洞标题 CVE-2014-10037: DomPHP 0.83 - Directory Traversal 漏洞描述 A directory traversal vulnerability in DomPHP 0.83 and earlier allows remote attackers to have unspecified impac...
2014年8月21日 21:19CVE-2022-29464: WSO2 Management – Arbitrary File Upload & Remote Code Execution
漏洞标题 CVE-2022-29464: WSO2 Management - Arbitrary File Upload & Remote Code Execution 漏洞描述 Certain WSO2 products allow unrestricted file upload with resultant remote cod...
2022年3月2日 04:57
VirtualBox软件下载安装及Linux环境安装部署图文教程详解_VirtualBox
这篇文章主要介绍了VirtualBox软件下载安装及Linux环境安装部署的教程,本文通过图文并茂的形式给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 一、Vir...
2024年2月13日 20:03CVE-2023-27584: Dragonfly2 < 2.1.0-beta.1 - Hardcoded JWT Secret
漏洞标题 CVE-2023-27584: Dragonfly2 < 2.1.0-beta.1 - Hardcoded JWT Secret 漏洞描述 Dragonfly is an open source P2P-based file distribution and image acceleration system. It is h...
2023年6月11日 06:03CVE-2022-24260: VoipMonitor – Pre-Auth SQL Injection
漏洞标题 CVE-2022-24260: VoipMonitor - Pre-Auth SQL Injection 漏洞描述 A SQL injection vulnerability in Voipmonitor GUI before v24.96 allows attackers to escalate privileges to the...
2022年12月30日 01:45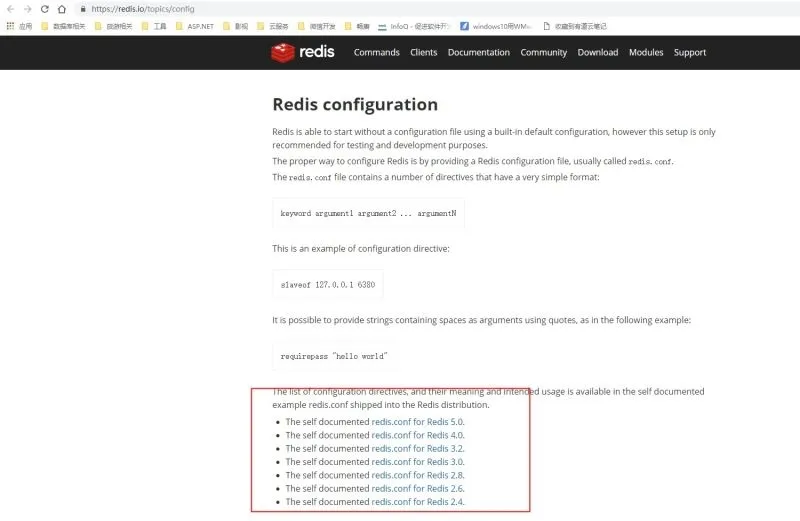
docker安装redis 5.0.7并挂载外部配置和数据问题_docker
Redis 是一个开源的使用 ANSI C 语言编写、支持网络、可基于内存亦可持久化的日志型、Key-Value 的 NoSQL 数据库,并提供多种语言的 API。这篇文章主要介绍了docker安装redis 5.0.7并挂载外部配...
2026年5月17日 11:45
详解nginx请求头数据读取流程_nginx
这篇文章主要介绍了详解nginx请求头数据读取流程,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 在上一篇文章中,...
2024年3月6日 20:39CVE-2022-4117: WordPress IWS Geo Form Fields <=1.0 - SQL Injection
漏洞标题 CVE-2022-4117: WordPress IWS Geo Form Fields <=1.0 - SQL Injection 漏洞描述 WordPress IWS Geo Form Fields plugin through 1.0 contains a SQL injection vulnerability. The...
2022年2月21日 17:17CVE-2021-42887: TOTOLINK EX1200T 4.1.2cu.5215 – Authentication Bypass
漏洞标题 CVE-2021-42887: TOTOLINK EX1200T 4.1.2cu.5215 - Authentication Bypass 漏洞描述 TOTOLINK EX1200T 4.1.2cu.5215 is susceptible to authentication bypass. An attacker can bypas...
2021年6月2日 07:24
2026年9月28日 11:45
2026年9月27日 11:45
2026年9月26日 11:45
2026年9月25日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

