
最新发布第386页
XXL-JOB 任务调度中心 后台任意命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 XXL-JOB 任务调度中心 后台任意命令执行漏洞 在日常开发中,经常会用定时任务执行某些不紧急又非常重要的事情,例如批量结算,计算当日...
 2026年2月13日 12:53

CVE-2018-6008: Joomla! Jtag Members Directory 5.3.7 – Local File Inclusion
漏洞标题 CVE-2018-6008: Joomla! Jtag Members Directory 5.3.7 - Local File Inclusion 漏洞描述 Joomla! Jtag Members Directory 5.3.7 is vulnerable to local file inclusion via the down...
2018年5月4日 06:35
Linux 反向 shell 升级为完全可用的 TTY shell
升级远程 shell(仅限 Unix 机器) 通常,在通过 nc 捕获 shell 之后,会在一个功能非常有限的 shell 中。例如没有命令历史记录(并使用向上“”和“向下”箭头循环浏览它们)和文件名称、命令...

 2022年4月1日 18:36
CVE-2024-8963: Ivanti Cloud Services Appliance – Path Traversal
漏洞标题 CVE-2024-8963: Ivanti Cloud Services Appliance - Path Traversal 漏洞描述 Path Traversal in the Ivanti CSA before 4.6 Patch 519 allows a remote unauthenticated attacker to ...
2024年2月20日 04:35CVE-2023-29887: Nuovo Spreadsheet Reader 0.5.11 – Local File Inclusion
漏洞标题 CVE-2023-29887: Nuovo Spreadsheet Reader 0.5.11 - Local File Inclusion 漏洞描述 A Local File inclusion vulnerability in test.php in spreadsheet-reader 0.5.11 allows remote...
2023年7月27日 18:13CVE-2025-2747: Kentico Xperience 13 CMS – Staging Service Authentication Bypass (WT-2025-0006)
漏洞标题 CVE-2025-2747: Kentico Xperience 13 CMS - Staging Service Authentication Bypass (WT-2025-0006) 漏洞描述 An authentication bypass vulnerability in Kentico Xperience allows ...
2025年4月15日 13:50CVE-2020-23814: XXL-JOB v2.2.0 — Stored Cross Site Scripting
漏洞标题 CVE-2020-23814: XXL-JOB v2.2.0 — Stored Cross Site Scripting 漏洞描述 Multiple cross-site scripting (XSS) vulnerabilities in xxl-job v2.2.0 allow remote attackers to inje...
2020年11月28日 14:59CVE-2020-11930: WordPress GTranslate <2.8.52 - Cross-Site Scripting
漏洞标题 CVE-2020-11930: WordPress GTranslate <2.8.52 - Cross-Site Scripting 漏洞描述 WordPress GTranslate plugin before 2.8.52 contains an unauthenticated reflected cross-site ...
2020年3月24日 00:30CVE-2015-8399: Atlassian Confluence configuration files read
漏洞标题 CVE-2015-8399: Atlassian Confluence configuration files read 漏洞描述 Atlassian Confluence before 5.9.1 allows remote attackers to read arbitrary files via a crafted reque...
2015年5月26日 01:31CVE-2020-6287: SAP NetWeaver AS JAVA 7.30-7.50 – Remote Admin Addition
漏洞标题 CVE-2020-6287: SAP NetWeaver AS JAVA 7.30-7.50 - Remote Admin Addition 漏洞描述 SAP NetWeaver AS JAVA (LM Configuration Wizard), versions 7.30, 7.31, 7.40, 7.50, does not ...
2020年6月12日 19:17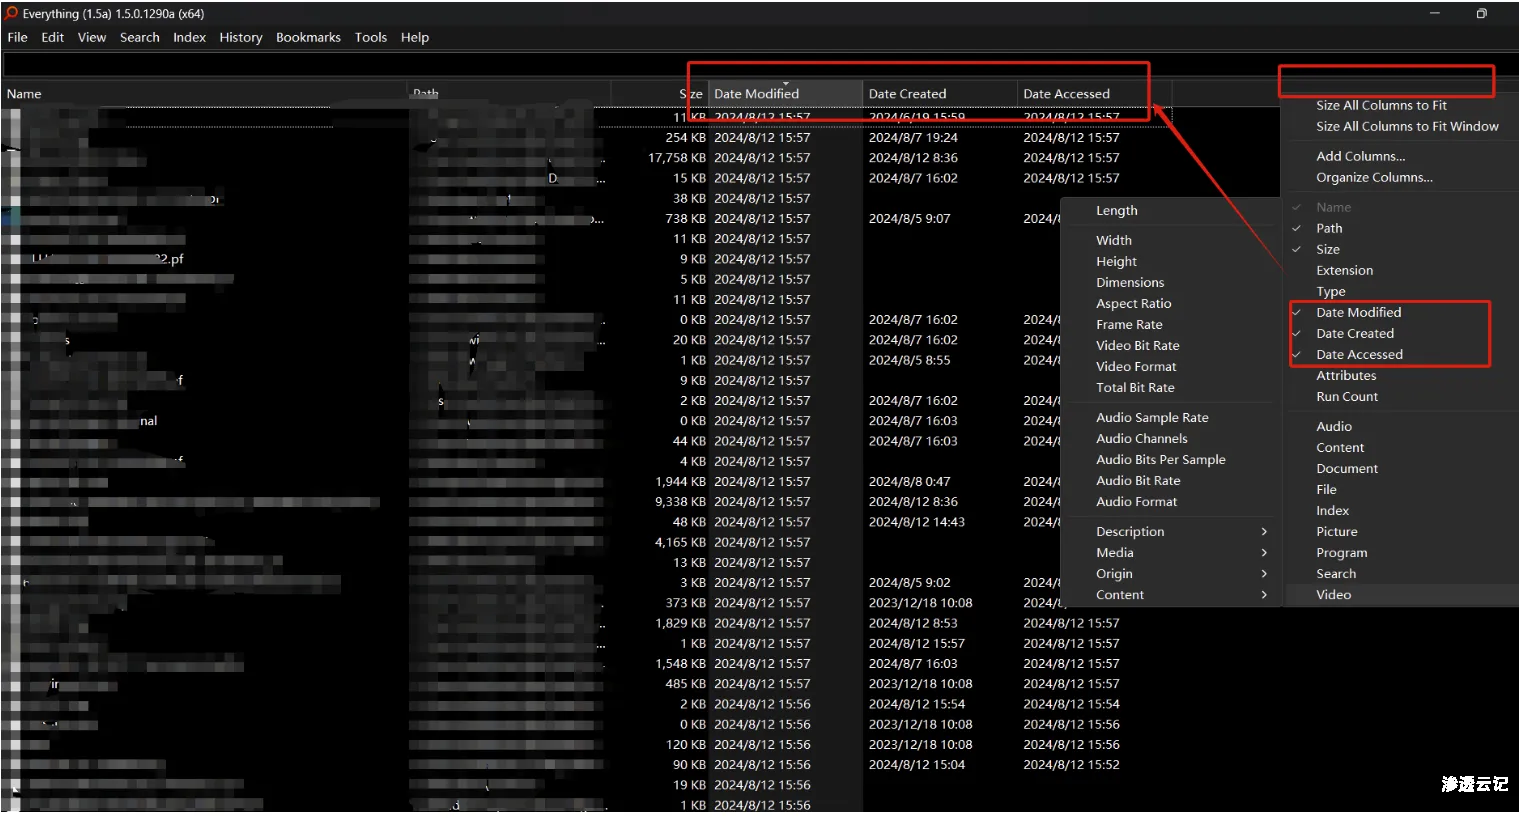
通过时间信息定位恶意进程和样本
Linux 在已知恶意域名/IP的情况下,可以通过边界设备查询首次域名解析、IP通联的时间,基于时间信息往往就可以定位到恶意进程及文件位置。 例如首次域名/IP出现的时间为2024年7月2日,可以查询2...
2026年3月1日 15:46CVE-2016-0957: Adobe AEM Dispatcher <4.15 - Rules Bypass
漏洞标题 CVE-2016-0957: Adobe AEM Dispatcher <4.15 - Rules Bypass 漏洞描述 Dispatcher before 4.1.5 in Adobe Experience Manager 5.6.1, 6.0.0, and 6.1.0 does not properly implemen...
2016年5月3日 05:08CVE-2025-4302: Stop User Enumeration WordPress plugin – Authentication Bypass
漏洞标题 CVE-2025-4302: Stop User Enumeration WordPress plugin - Authentication Bypass 漏洞描述 Stop User Enumeration WordPress plugin < 1.7.3 contains an authentication bypass ...
2025年3月4日 10:07CVE-2012-4253: MySQLDumper 1.24.4 – Directory Traversal
漏洞标题 CVE-2012-4253: MySQLDumper 1.24.4 - Directory Traversal 漏洞描述 Multiple directory traversal vulnerabilities in MySQLDumper 1.24.4 allow remote attackers to read arbitrar...
2012年11月18日 15:16CVE-2019-14470: WordPress UserPro 4.9.32 – Cross-Site Scripting
漏洞标题 CVE-2019-14470: WordPress UserPro 4.9.32 - Cross-Site Scripting 漏洞描述 WordPress UserPro 4.9.32 is vulnerable to reflected cross-site scripting because the Instagram PHP...
2019年10月1日 01:33CVE-2023-37679: NextGen Mirth Connect – Remote Code Execution
漏洞标题 CVE-2023-37679: NextGen Mirth Connect - Remote Code Execution 漏洞描述 Mirth Connect, by NextGen HealthCare, is an open source data integration platform widely used by hea...
2023年6月20日 13:46
2026年10月19日 11:45
2026年10月18日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

