
最新发布第387页
推特因将用户注册数据用于广告投放而被罚款1.5亿美元
5月25日,据美国联邦贸易委员会(FTC)发布的新闻稿,最大社交媒体平台之一Twitter已就与FTC达成和解协议,同意向其支付1.5亿美元的罚款,以解决有关Twitter滥用本是为安全目的收集的用户个人信...

 2022年5月30日 16:51
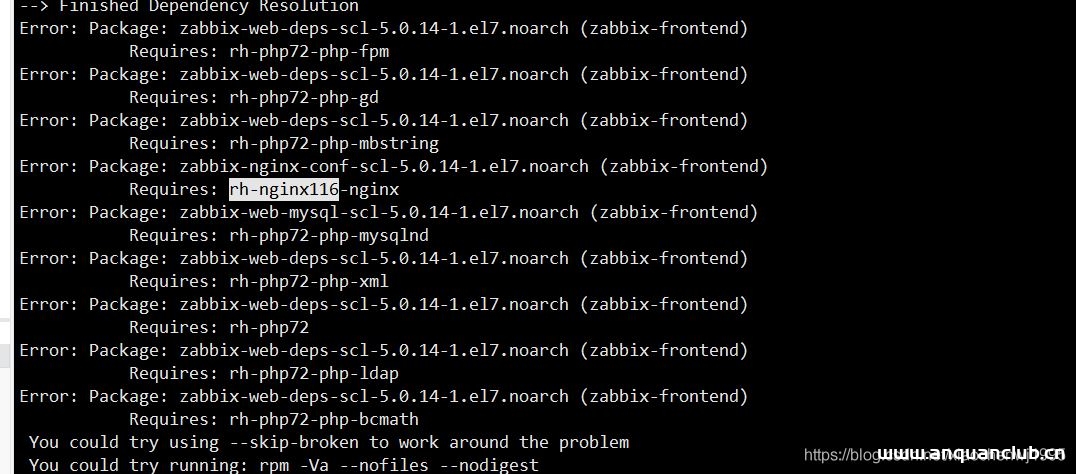
centos7.9安装zabbix5.0.14及配置过程_zabbix
这篇文章主要介绍了centos7.9安装zabbix5.0.14的详细过程,本文给大家介绍了基础环境配置方法及安装zabbix相关组件的过程讲解,需要的朋友可以参考下 目录一、基础环境配置二、安装数据库三、安...
 2022年6月21日 21:37

CVE-2022-29303: SolarView Compact 6.00 – OS Command Injection
漏洞标题 CVE-2022-29303: SolarView Compact 6.00 - OS Command Injection 漏洞描述 SolarView Compact 6.00 was discovered to contain a command injection vulnerability via conf_mail.php...
2022年10月19日 00:20CVE-2018-1000861: Jenkins – Remote Command Injection
漏洞标题 CVE-2018-1000861: Jenkins - Remote Command Injection 漏洞描述 Jenkins 2.153 and earlier and LTS 2.138.3 and earlier are susceptible to a remote command injection via stapl...
2018年11月22日 01:43CVE-2019-7254: eMerge E3 1.00-06 – Local File Inclusion
漏洞标题 CVE-2019-7254: eMerge E3 1.00-06 - Local File Inclusion 漏洞描述 Linear eMerge E3-Series devices are vulnerable to local file inclusion. PoC代码
2019年8月26日 06:20Apache Flink 任意文件写入(CVE-2020-17518)
漏洞标题 Apache Flink 任意文件写入(CVE-2020-17518) 漏洞描述 【漏洞对象】Apache Flink 【涉及版本】Flink1.5.1-1.11.2 \【漏洞描述】ApacheFlink是一个开源的流处理框架,具有强大的流处理...
2020年4月19日 18:20CVE-2024-10486: Google for WooCommerce <= 2.8.6 - Information Disclosure via Publicly Accessible PHP Info File
漏洞标题 CVE-2024-10486: Google for WooCommerce <= 2.8.6 - Information Disclosure via Publicly Accessible PHP Info File 漏洞描述 The Google for WooCommerce plugin for WordPress ...
2024年2月27日 22:57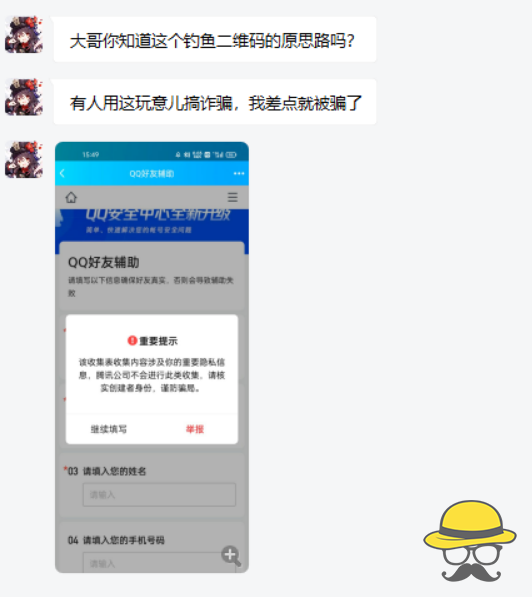
【骗局揭秘】QQ好友辅助验证导致的账户泄露 请谨防上当受骗!
杂谈 今天下午收到热心网友的求助 这不是腾讯文档吗?现在的人钓鱼手段简直太邪恶了……用腾讯自家的产品在QQ上钓鱼,就很离谱啊! 在线体验 下面的页面是仿真页面,请勿输入自己的密码,请勿花...
2022年2月22日 19:57CVE-2025-2075: Uncanny Automator <= 6.3.0.2 - Missing Authorization to Authenticated (Subscriber+) Privilege Escalation
漏洞标题 CVE-2025-2075: Uncanny Automator <= 6.3.0.2 - Missing Authorization to Authenticated (Subscriber+) Privilege Escalation 漏洞描述 The Uncanny Automator - Easy Automation...
2025年4月8日 13:20CVE-2022-40879: kkFileView 4.1.0 – Cross-Site Scripting
漏洞标题 CVE-2022-40879: kkFileView 4.1.0 - Cross-Site Scripting 漏洞描述 kkFileView 4.1.0 contains multiple cross-site scripting vulnerabilities via the errorMsg parameter. An att...
2022年2月16日 10:56CVE-2017-17762: Episerver 7 – Blind XML External Entity Injection
漏洞标题 CVE-2017-17762: Episerver 7 - Blind XML External Entity Injection 漏洞描述 Episerver 7 patch 4 and earlier contains an XML external entity (XXE) caused by processing craft...
2017年8月2日 18:04CVE-2021-24169: WordPress Advanced Order Export For WooCommerce <3.1.8 - Authenticated Cross-Site Scripting
漏洞标题 CVE-2021-24169: WordPress Advanced Order Export For WooCommerce <3.1.8 - Authenticated Cross-Site Scripting 漏洞描述 WordPress Advanced Order Export For WooCommerce plu...
2021年4月8日 22:21CVE-2021-42237: Sitecore Experience Platform Pre-Auth RCE
漏洞标题 CVE-2021-42237: Sitecore Experience Platform Pre-Auth RCE 漏洞描述 Sitecore XP 7.5 to Sitecore XP 8.2 Update 7 is vulnerable to an insecure deserialization attack where re...
2021年8月10日 05:37CVE-2022-32430: Lin CMS Spring Boot – Default JWT Token
漏洞标题 CVE-2022-32430: Lin CMS Spring Boot - Default JWT Token 漏洞描述 An access control issue in Lin CMS Spring Boot v0.2.1 allows attackers to access the backend information a...
2022年9月11日 02:47CVE-2023-35159: XWiki >= 3.4-milestone-1 – Cross-Site Scripting
漏洞标题 CVE-2023-35159: XWiki >= 3.4-milestone-1 - Cross-Site Scripting 漏洞描述 XWiki Platform is a generic wiki platform offering runtime services for applications built on t...
2023年11月30日 19:51CVE-2010-0972: Joomla! Component com_gcalendar Suite 2.1.5 – Local File Inclusion
漏洞标题 CVE-2010-0972: Joomla! Component com_gcalendar Suite 2.1.5 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the GCalendar (com_gcalendar) component 2...
2010年5月29日 13:51
2026年10月19日 11:45
2026年10月18日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

