
最新发布第38页

CVE-2025-4008: MeteoBridge <= 6.1 - Remote Code Execution
漏洞标题 CVE-2025-4008: MeteoBridge <= 6.1 - Remote Code Execution 漏洞描述 The Meteobridge web interface let meteobridge administrator manage their weather station data collect...
 2025年6月13日 23:05
在CentOS 8上安装htop的教程_Linux
这篇文章主要介绍如何在CentOS 8上安装htop以及如何使用该命令检索系统统计信息。本文通过图文实例详解的形式给大家展示的非常详细,需要的朋友参考下 如果您希望以交互方式监视系统,则htop命...
2026年5月30日 11:47
-CVE-2017-12149 JBoss反序列化远程代码执行
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-CVE-2017-12149 JBoss反序列化远程代码执行 JBoss是一个基于J2EE的开放源代码的应用服务器。JBoss代码遵循LGPL许可,可以在任何商业应...
2023年2月11日 13:10CVE-2022-0785: WordPress Daily Prayer Time <2022.03.01 - SQL Injection
漏洞标题 CVE-2022-0785: WordPress Daily Prayer Time <2022.03.01 - SQL Injection 漏洞描述 WordPress Daily Prayer Time plugin prior to 2022.03.01 contains a SQL injection vulnerab...
2022年7月23日 23:33CVE-2020-23015: OPNsense <=20.1.5 - Open Redirect
漏洞标题 CVE-2020-23015: OPNsense <=20.1.5 - Open Redirect 漏洞描述 OPNsense through 20.1.5 contains an open redirect vulnerability via the url redirect parameter in the login p...
2020年12月29日 16:16CVE-2021-22502: Micro Focus Operations Bridge Reporter – Remote Code Execution
漏洞标题 CVE-2021-22502: Micro Focus Operations Bridge Reporter - Remote Code Execution 漏洞描述 Micro Focus Operations Bridge Reporter 10.40 is susceptible to remote code executio...
2021年7月31日 18:01CVE-2025-57819: FreePBX – Remote Code Execution
漏洞标题 CVE-2025-57819: FreePBX - Remote Code Execution 漏洞描述 FreePBX 15, 16, and 17 contain a remote code execution caused by insufficiently sanitized user-supplied data in en...
2025年11月30日 13:51
Linux下Oracle设置定时任务备份数据库的教程_Linux
这篇文章主要介绍了Linux下Oracle设置定时任务备份数据库的方法,本文给大家介绍的非常详细,具有一定的参考借鉴价值,需要的朋友可以参考下 1、查看数据库的字符集 数据库的字符集必须和Linux下...
2026年9月4日 11:45CVE-2018-1000671: Sympa version =>6.2.16 – Cross-Site Scripting
漏洞标题 CVE-2018-1000671: Sympa version =>6.2.16 - Cross-Site Scripting 漏洞描述 Sympa version 6.2.16 and later contains a URL Redirection to Untrusted Site vulnerability in th...
2018年8月9日 06:17CVE-2020-8982: Citrix ShareFile StorageZones <=5.10.x - Arbitrary File Read
漏洞标题 CVE-2020-8982: Citrix ShareFile StorageZones <=5.10.x - Arbitrary File Read 漏洞描述 Citrix ShareFile StorageZones (aka storage zones) Controller versions through at le...
2020年9月24日 01:36Apache Cocoon XML 外部实体注入漏洞(CVE-2020-11991)
漏洞标题 Apache Cocoon XML 外部实体注入漏洞(CVE-2020-11991) 漏洞描述 9月11日 Apache 软件基金会发布安全公告,修复了 Apache Cocoonxml外部实体注入漏洞(CVE-2020-11991)。\n\nApache ...
2020年1月23日 18:59CVE-2016-3081: Apache S2-032 Struts RCE
漏洞标题 CVE-2016-3081: Apache S2-032 Struts RCE 漏洞描述 Apache Struts 2.3.19 to 2.3.20.2, 2.3.21 to 2.3.24.1, and 2.3.25 to 2.3.28, when Dynamic Method Invocation is enabled, all...
2016年7月12日 10:07CVE-2021-3297: Zyxel NBG2105 V1.00(AAGU.2)C0 – Authentication Bypass
漏洞标题 CVE-2021-3297: Zyxel NBG2105 V1.00(AAGU.2)C0 - Authentication Bypass 漏洞描述 Zyxel NBG2105 V1.00(AAGU.2)C0 devices are susceptible to authentication bypass vulnerabilitie...
2021年6月4日 22:18Atlassian Confluence Server 安全漏洞(CVE-2021-26085)
漏洞标题 Atlassian Confluence Server 安全漏洞(CVE-2021-26085) 漏洞描述 Atlassian Confluence Server 安全漏洞(CVE-2021-26085) PoC代码 暂无
2021年10月11日 05:30CVE-2024-46938: Sitecore Experience Platform <= 10.4 - Arbitrary File Read
漏洞标题 CVE-2024-46938: Sitecore Experience Platform <= 10.4 - Arbitrary File Read 漏洞描述 An issue was discovered in Sitecore Experience Platform (XP), Experience Manager (XM...
2024年12月24日 02:38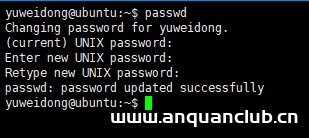
Ubuntu修改密码及密码复杂度策略设置方法_Linux
这篇文章主要介绍了Ubuntu修改密码及密码复杂度策略设置,方法,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 一、修改密码 1、修改普通用户密码...
2023年6月23日 20:26
2026年10月30日 11:45
2026年10月29日 11:46
2026年10月28日 11:45
2026年10月27日 11:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

