
最新发布第391页
【限时分享】最后一块拼图已经补齐,EasyShell 总算是让咱(ai)写出来啦
当前文章支持参与抽奖截止6月21日共有100位幸运儿可以100%参与评论获取7天渗透云记博客赞助会员!!!先到先得,晚来可就没有啦 如需获取激活码,可直接查看文章最后,即可获取教程 前言 一直以...

 2026年8月29日 19:21

CVE-2023-7164: WordPress BackWPup < 4.0.4 - Backup File Disclosure
漏洞标题 CVE-2023-7164: WordPress BackWPup < 4.0.4 - Backup File Disclosure 漏洞描述 BackWPup WordPress plugin < 4.0.4 contains a directory listing vulnerability caused by la...
 2023年1月23日 23:03
CVE-2022-34045: WAVLINK WN530HG4 – Improper Access Control
漏洞标题 CVE-2022-34045: WAVLINK WN530HG4 - Improper Access Control 漏洞描述 WAVLINK WN530HG4 M30HG4.V5030.191116 is susceptible to improper access control. It contains a hardcoded...
2022年11月30日 07:38CVE-2021-36888: WordPress Image Hover Ultimate – Unauthenticated Settings Update
漏洞标题 CVE-2021-36888: WordPress Image Hover Ultimate - Unauthenticated Settings Update 漏洞描述 Unauthenticated Arbitrary Options Update vulnerability leading to full website co...
2021年11月8日 10:56CVE-2021-39320: WordPress Under Construction <1.19 - Cross-Site Scripting
漏洞标题 CVE-2021-39320: WordPress Under Construction <1.19 - Cross-Site Scripting 漏洞描述 WordPress Under Construction plugin before 1.19 contains a cross-site scripting vulne...
2021年1月30日 20:30CVE-2024-41713: MitelMiCollab 身份绕过导致任意文件读取漏洞
漏洞标题 CVE-2024-41713: MitelMiCollab 身份绕过导致任意文件读取漏洞 漏洞描述 Mitel MiCollab 是一个企业协作平台,它将各种通信工具整合到一个应用程序中,提供语音和视频通话、消息传递、...
2024年4月29日 12:05CVE-2022-31161: Roxy-WI – Remote Code Execution
漏洞标题 CVE-2022-31161: Roxy-WI - Remote Code Execution 漏洞描述 Roxy-WI before 6.1.1.0 is susceptible to remote code execution. System commands can be run remotely via the delcer...
2022年10月11日 18:18CVE-2018-1000226: Cobbler – Authentication Bypass
漏洞标题 CVE-2018-1000226: Cobbler - Authentication Bypass 漏洞描述 Cobbler versions 2.6.11+, but code inspection suggests at least 2.0.0+ and possibly even older versions, may be ...
2018年9月6日 15:52CVE-2015-7377: WordPress Pie-Register <2.0.19 - Cross-Site Scripting
漏洞标题 CVE-2015-7377: WordPress Pie-Register <2.0.19 - Cross-Site Scripting 漏洞描述 WordPress Pie Register before 2.0.19 contains a reflected cross-site scripting vulnerabili...
2015年5月12日 22:47CVE-2014-6271: ShellShock – Remote Code Execution
漏洞标题 CVE-2014-6271: ShellShock - Remote Code Execution 漏洞描述 GNU Bash through 4.3 processes trailing strings after function definitions in the values of environment variable...
2014年2月24日 11:36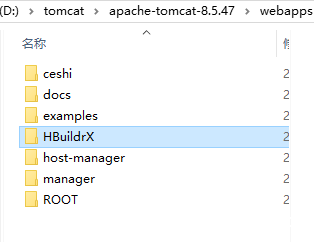
HBuilderX配置tomcat外部服务器查看编辑jsp界面的方法详解_Tomcat
这篇文章主要介绍了HBuilderX配置tomcat外部服务器查看编辑jsp界面的方法,本文通过实例图文相结合给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 一、...
2023年4月1日 20:29CVE-2023-38646: Metabase < 0.46.6.1 - Remote Code Execution
漏洞标题 CVE-2023-38646: Metabase < 0.46.6.1 - Remote Code Execution 漏洞描述 Metabase open source before 0.46.6.1 and Metabase Enterprise before 1.46.6.1 allow attackers to exe...
2023年7月22日 04:26CVE-2022-0281: Microweber Information Disclosure
漏洞标题 CVE-2022-0281: Microweber Information Disclosure 漏洞描述 Microweber contains a vulnerability that allows exposure of sensitive information to an unauthorized actor in Pac...
2022年4月29日 04:12CVE-2023-52251: Kafka UI 0.7.1 Command Injection
漏洞标题 CVE-2023-52251: Kafka UI 0.7.1 Command Injection 漏洞描述 An issue discovered in provectus kafka-ui 0.4.0 through 0.7.1 allows remote attackers to execute arbitrary code v...
2023年5月22日 14:19CVE-2018-13317: TOTOLINK A3002RU 1.0.8 – Information Disclosure
漏洞标题 CVE-2018-13317: TOTOLINK A3002RU 1.0.8 - Information Disclosure 漏洞描述 TOTOLINK A3002RU firmware version 1.0.8 contains a vulnerability in which an unauthenticated attac...
2018年2月20日 05:46
CentOS 8.1下搭建LEMP(Linux+Nginx+MySQL+PHP)环境(教程详解)_Linux
LEMP是一个软件堆栈,包含一组免费的开源工具,这些工具用于为高流量和动态网站提供动力。 这篇文章给大家介绍如何在CentOS 8 Linux发行版上安装LEMP服务器,本文通过实例代码给大家介绍的非常...
2024年4月4日 20:16
2026年9月26日 11:45
2026年9月25日 11:45
2026年9月24日 11:46
2026年9月23日 11:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

