
最新发布第399页

CVE-2024-3848: Mlflow < 2.11.0 - Path Traversal
漏洞标题 CVE-2024-3848: Mlflow < 2.11.0 - Path Traversal 漏洞描述 A path traversal vulnerability exists in mlflow/mlflow version 2.11.0, identified as a bypass for the previousl...
 2024年5月7日 06:13

docker 使用CMD或者ENTRYPOINT命令同时启动多个服务_docker
这篇文章主要介绍了docker 使用CMD或者ENTRYPOINT命令同时启动多个服务,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 需求:django中引入了celery,当启动django项目时,...
2023年1月24日 20:36
信息收集过程中误打误撞的漏洞
简介: 由于本人也是刚接触挖洞半年左右,在信息收集上有自己的方法,当然也有一些不足的地方,希望各位大佬可以多多纠正,多多提出新方法。 信息收集方法: 信息收集对于一个src漏洞挖掘来说是...
2022年3月10日 23:37CVE-2016-1000130: WordPress e-search <=1.0 - Cross-Site Scripting
漏洞标题 CVE-2016-1000130: WordPress e-search <=1.0 - Cross-Site Scripting 漏洞描述 Wordpress plugin e-search 1.0 and before contains a cross-site scripting vulnerability via da...
2016年1月28日 11:03CVE-2024-34257: TOTOLINK EX1800T TOTOLINK EX1800T – Command Injection
漏洞标题 CVE-2024-34257: TOTOLINK EX1800T TOTOLINK EX1800T - Command Injection 漏洞描述 TOTOLINK EX1800T V9.1.0cu.2112_B20220316 has a vulnerability in the apcliEncrypType paramete...
2024年1月8日 15:05(CVE-2022-0540) Atlassian Jira Seraph 身份验证绕过漏洞
漏洞标题 (CVE-2022-0540) Atlassian Jira Seraph 身份验证绕过漏洞 漏洞描述 (CVE-2022-0540) Atlassian Jira Seraph 身份验证绕过漏洞 PoC代码 暂无
2022年8月1日 05:15CVE-2009-2100: Joomla! JoomlaPraise Projectfork 2.0.10 – Local File Inclusion
漏洞标题 CVE-2009-2100: Joomla! JoomlaPraise Projectfork 2.0.10 - Local File Inclusion 漏洞描述 Joomla! JoomlaPraise Projectfork (com_projectfork) 2.0.10 allows remote attackers to...
2009年10月23日 05:01Apache OFBiz webtools/control/xmlrpc 远程代码执行漏洞(CVE-2023-49070)
漏洞标题 Apache OFBiz webtools/control/xmlrpc 远程代码执行漏洞(CVE-2023-49070) 漏洞描述 Apache OFBiz是一个开源的企业资源规划(ERP)系统,提供了多种商业功能和模块。Apache OFBiz 在...
2023年2月17日 17:28CVE-2020-14181: Jira Server and Data Center – Information Disclosure
漏洞标题 CVE-2020-14181: Jira Server and Data Center - Information Disclosure 漏洞描述 Jira Server and Data Center is susceptible to information disclosure. An attacker can enumera...
2020年9月22日 01:26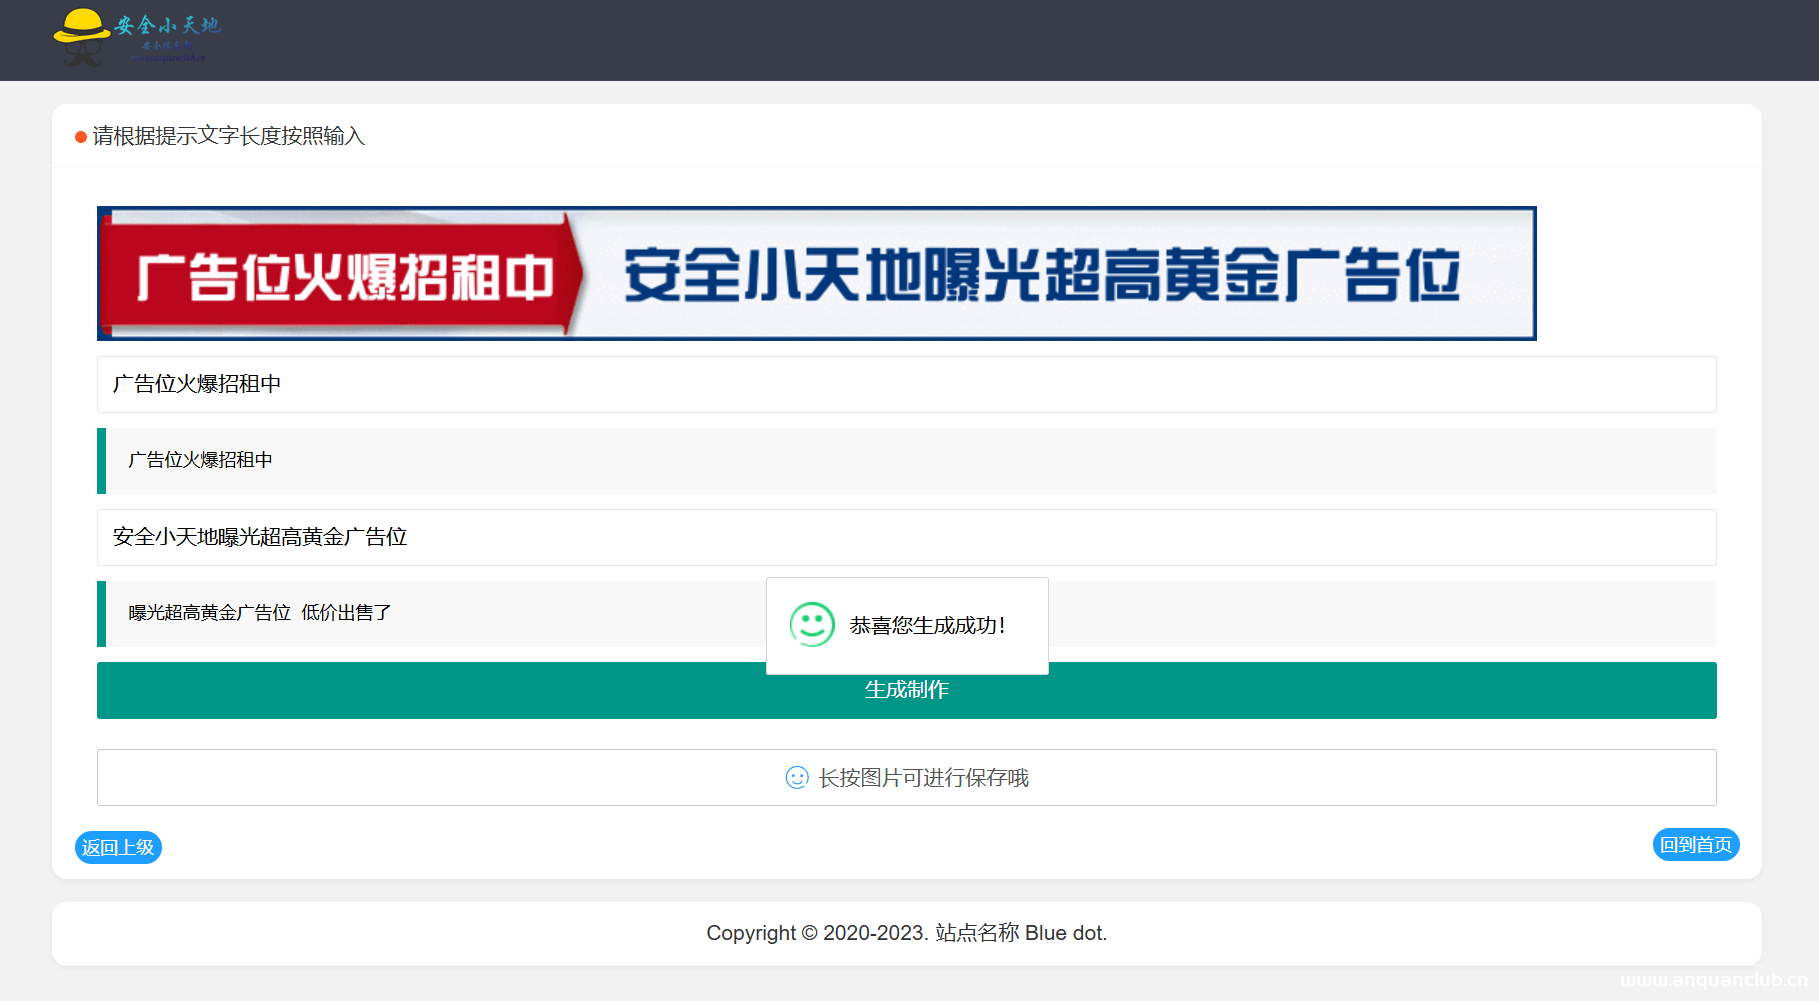
一款免费精品广告横幅在线制作网站
介绍 logo广告横幅在线生成网站源码,玩网必备,上传源码后解压访问即可,修改网站名信息在文件Config.php 内置10余中模板,也可以自己制作,方便简单 演示 源码下载 下载

 2023年1月18日 19:47
关于Nginx开启gzip的配置的问题_nginx
这篇文章主要介绍了关于Nginx开启gzip的配置的问题,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 nginx实现资源压缩的原理是通过ngx_http_gzip_...
2022年8月1日 20:09CVE-2021-24370: WordPress Fancy Product Designer <4.6.9 - Arbitrary File Upload
漏洞标题 CVE-2021-24370: WordPress Fancy Product Designer <4.6.9 - Arbitrary File Upload 漏洞描述 WordPress Fancy Product Designer plugin before 4.6.9 is susceptible to an arbit...
2021年12月3日 18:52Cacti 存在命令注入漏洞 (CVE-2022-46169)
漏洞标题 Cacti 存在命令注入漏洞 (CVE-2022-46169) 漏洞描述 Cacti是Cacti团队的一套开源的网络流量监测和分析工具。该工具通过snmpget来获取数据,使用RRDtool绘画图形进行分析,并提供数据和...
2022年4月12日 07:50CVE-2022-25489: Atom CMS v2.0 – Cross-Site Scripting
漏洞标题 CVE-2022-25489: Atom CMS v2.0 - Cross-Site Scripting 漏洞描述 Atom CMS v2.0 was discovered to contain a reflected cross-site scripting (XSS) vulnerability via the "A&...
2022年12月3日 20:24Linux修改主机名的简单方法_Linux
在本篇文章里小编给大家整理的是关于Linux修改主机名的简单方法以及相关代码,需要的朋友们可以参考下。 1.查看当前的主机名 [root@fangjian ~]# hostnamectl Static hostname: brace Pretty ho...
2024年6月17日 20:55Anyscale Ray CVE-2023-48022 远程代码执行漏洞
漏洞标题 Anyscale Ray CVE-2023-48022 远程代码执行漏洞 漏洞描述 Anyscale Ray 是一个开源的分布式计算框架,可以轻松扩展 AI 和 Python 工作。该框架中存在远程代码执行漏洞,此漏洞是程序对...
2023年7月19日 00:01
2026年9月22日 11:45
2026年9月21日 11:45
2026年9月20日 11:45
2026年9月19日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

