
最新发布第39页

CVE-2016-1000152: WordPress Tidio-form <=1.0 - Cross-Site Scripting
漏洞标题 CVE-2016-1000152: WordPress Tidio-form <=1.0 - Cross-Site Scripting 漏洞描述 WordPress tidio-form1.0 contains a reflected cross-site scripting vulnerability which allow...
 2016年11月19日 06:14
CVE-2020-28185: TerraMaster TOS < 4.2.06 - User Enumeration
漏洞标题 CVE-2020-28185: TerraMaster TOS < 4.2.06 - User Enumeration 漏洞描述 User Enumeration vulnerability in TerraMaster TOS <= 4.2.06 allows remote unauthenticated attack...
2020年6月4日 16:17
Pycharm 2021.3.2-3.3及3.X最新专业版激活/破解教程
声明 如果有经济实力,建议购买正版软件 软件仅供学习和研究 图文教程 安装步骤 官网下载最新版本 PyCharm最新版 Windows官网下载PyCharm最新专业版3.3 exe文件下载 运行安装 运行pycharm-profe...

 2022年12月19日 10:40
CVE-2019-5127: YouPHPTube Encoder 2.3 – Remote Command Injection
漏洞标题 CVE-2019-5127: YouPHPTube Encoder 2.3 - Remote Command Injection 漏洞描述 YouPHPTube Encoder 2.3 is susceptible to a command injection vulnerability which could allow an a...
2019年10月22日 13:51
bugbounty技巧聚合20220211
漏洞报告 自动填充导致信息泄露1900$ http://hackerone.com/reports/1083922 垂直越权 800$ http://hackerone.com/reports/1392032 Spring Boot信息泄露 5000$ http://hackerone.com/reports/10...
2022年3月10日 23:32CVE-2021-20123: Draytek VigorConnect 1.6.0-B – Local File Inclusion
漏洞标题 CVE-2021-20123: Draytek VigorConnect 1.6.0-B - Local File Inclusion 漏洞描述 Draytek VigorConnect 1.6.0-B3 is susceptible to local file inclusion in the file download func...
2021年9月24日 17:34CVE-2012-0392: Apache Struts2 S2-008 RCE
漏洞标题 CVE-2012-0392: Apache Struts2 S2-008 RCE 漏洞描述 The CookieInterceptor component in Apache Struts before 2.3.1.1 does not use the parameter-name whitelist, which allows r...
2012年12月8日 04:30CVE-2022-40022: Symmetricom SyncServer Unauthenticated – Remote Command Execution
漏洞标题 CVE-2022-40022: Symmetricom SyncServer Unauthenticated - Remote Command Execution 漏洞描述 Microchip Technology (Microsemi) SyncServer S650 was discovered to contain a com...
2022年9月11日 11:25CVE-2022-1933: WordPress CDI <5.1.9 - Cross Site Scripting
漏洞标题 CVE-2022-1933: WordPress CDI <5.1.9 - Cross Site Scripting 漏洞描述 WordPress CDI plugin prior to 5.1.9 contains a cross-site scripting vulnerability. The plugin does n...
2022年5月6日 07:47CVE-2014-9735: WordPress RevSlider – Remote Code Execution via File Upload
漏洞标题 CVE-2014-9735: WordPress RevSlider - Remote Code Execution via File Upload 漏洞描述 The ThemePunch Slider Revolution (revslider) plugin before 3.0.96 for WordPress and Sho...
2014年11月29日 11:02CVE-2022-28666: Custom Product Tabs for WooCommerce < 1.7.8 - Unauthenticated Toggle Content Setting Update
漏洞标题 CVE-2022-28666: Custom Product Tabs for WooCommerce < 1.7.8 - Unauthenticated Toggle Content Setting Update 漏洞描述 YIKES Inc. Custom Product Tabs for WooCommerce plug...
2022年11月30日 20:57CVE-2021-24235: WordPress Goto Tour & Travel Theme <2.0 - Cross-Site Scripting
漏洞标题 CVE-2021-24235: WordPress Goto Tour & Travel Theme <2.0 - Cross-Site Scripting 漏洞描述 WordPress Goto Tour & Travel theme before 2.0 contains an unauthenticate...
2021年5月1日 18:24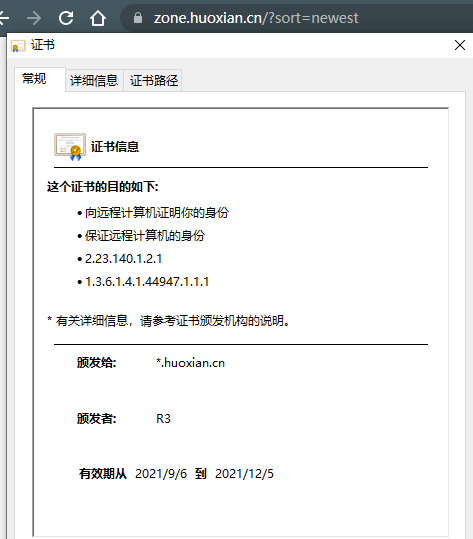
批量获取网站SSL证书里的域名
大佬们在日常刷洞过程中,或者批量扫某个POC时,总会扫到很多未知资产或者结果量太大一个个去验证资产归属太费时费力。而一些https站点的证书中能看到证书归属,一般通过证书定位的资产都比较准...
2022年3月10日 23:33CVE-2022-37042: Zimbra Collaboration Suite 8.8.15/9.0 – Remote Code Execution
漏洞标题 CVE-2022-37042: Zimbra Collaboration Suite 8.8.15/9.0 - Remote Code Execution 漏洞描述 Zimbra Collaboration Suite (ZCS) 8.8.15 and 9.0 has mboximport functionality that re...
2022年8月17日 16:15CVE-2011-3600: Apache OFBiz – XML External Entity Injection
漏洞标题 CVE-2011-3600: Apache OFBiz - XML External Entity Injection 漏洞描述 The /webtools/control/xmlrpc endpoint in OFBiz XML-RPC event handler is exposed to External Entity Inj...
2011年5月28日 15:30CVE-2023-38035: Ivanti Sentry – Authentication Bypass
漏洞标题 CVE-2023-38035: Ivanti Sentry - Authentication Bypass 漏洞描述 A security vulnerability in MICS Admin Portal in Ivanti MobileIron Sentry versions 9.18.0 and below, which m...
2023年1月21日 03:44
2026年9月17日 18:46
2026年9月17日 11:45
2026年9月16日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月17日 18:19
2026年8月16日 20:18
2026年8月11日 13:39
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

