
最新发布第3页

CVE-2010-4282: phpShowtime 2.0 – Directory Traversal
漏洞标题 CVE-2010-4282: phpShowtime 2.0 - Directory Traversal 漏洞描述 Multiple directory traversal vulnerabilities in Pandora FMS before 3.1.1 allow remote attackers to include an...
 2010年6月25日 22:00
CVE-2020-5405: Spring Cloud Config – Local File Inclusion
漏洞标题 CVE-2020-5405: Spring Cloud Config - Local File Inclusion 漏洞描述 Spring Cloud Config versions 2.2.x prior to 2.2.2, 2.1.x prior to 2.1.7, and older unsupported versions ...
2020年12月2日 05:47
Goby 2.0.5 Beta红队版 包含1288POC
相关声明 以下工具仅用于企业授权渗透测试,请勿用于非法用途。 界面截图 红队POC更新日志 NETGEAR ProSafe SSL VPN firmware platform.cgi SQL盲注漏洞(CVE-2022-29383) Yawcam HTTP服务器路...

 2026年3月15日 12:29
CVE-2022-2383: WordPress Feed Them Social <3.0.1 - Cross-Site Scripting
漏洞标题 CVE-2022-2383: WordPress Feed Them Social <3.0.1 - Cross-Site Scripting 漏洞描述 WordPress Feed Them Social plugin before 3.0.1 contains a reflected cross-site scriptin...
2022年4月18日 17:58
最新版kali安装docker详细教程
1、更新源 安装好kali之后,第一件事是跟新软件源,建议设置成国内的 打开etc/apt/source.list vim /etc/apt/source.list 然后如下图所示, 注释掉kali官方的更新源: #清华大学 deb http:...
2023年11月19日 17:05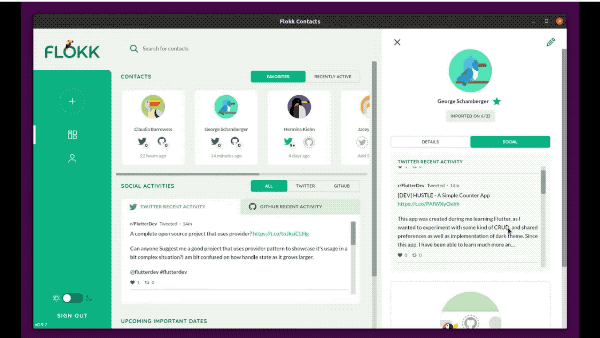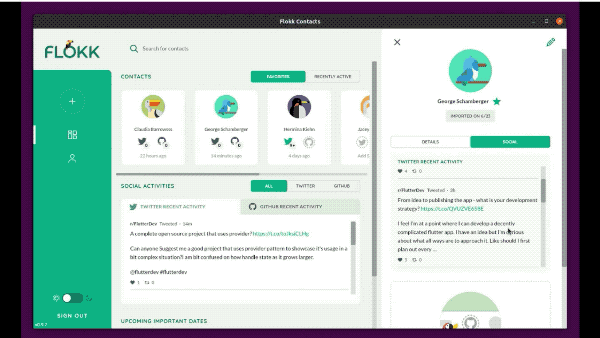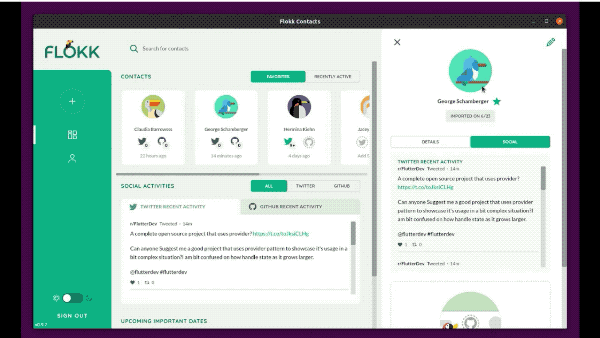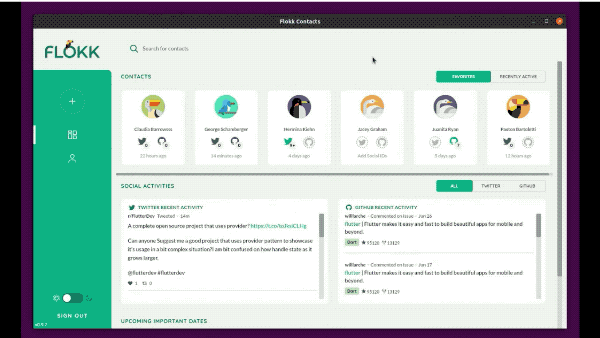
Canonical通过Flutter启用Linux桌面应用程序(推荐)_Linux
这篇文章主要介绍了Canonical通过Flutter启用Linux桌面应用程序,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 Google 对 Flutter 的目标一直是...
2023年10月10日 21:04CVE-2021-3129: Laravel with Ignition <= v8.4.2 Debug Mode - Remote Code Execution
漏洞标题 CVE-2021-3129: Laravel with Ignition <= v8.4.2 Debug Mode - Remote Code Execution 漏洞描述 Laravel version 8.4.2 and before with Ignition before 2.5.2 allows unauthenti...
2021年5月21日 08:17CVE-2024-10914: D-Link NAS – Command Injection via Name Parameter
漏洞标题 CVE-2024-10914: D-Link NAS - Command Injection via Name Parameter 漏洞描述 A vulnerability was found in D-Link DNS-320, DNS-320LW, DNS-325 and DNS-340L up to 20241028. It ...
2024年2月10日 01:59
本田讴歌汽车导航系统故障,出现时钟倒置?
2022年新年第一天,本田讴歌的车主们就遇到了一件诡异的事情,他们汽车导航系统的时钟突然重置为2002年1月1日,而且无法更正。根据本田讴歌车主的反馈,该问题影响了几乎所有旧车,包括本田的Pi...
2022年3月10日 23:39CVE-2011-5265: Featurific For WordPress 1.6.2 – Cross-Site Scripting
漏洞标题 CVE-2011-5265: Featurific For WordPress 1.6.2 - Cross-Site Scripting 漏洞描述 A cross-site scripting vulnerability in cached_image.php in the Featurific For WordPress plug...
2011年5月22日 10:07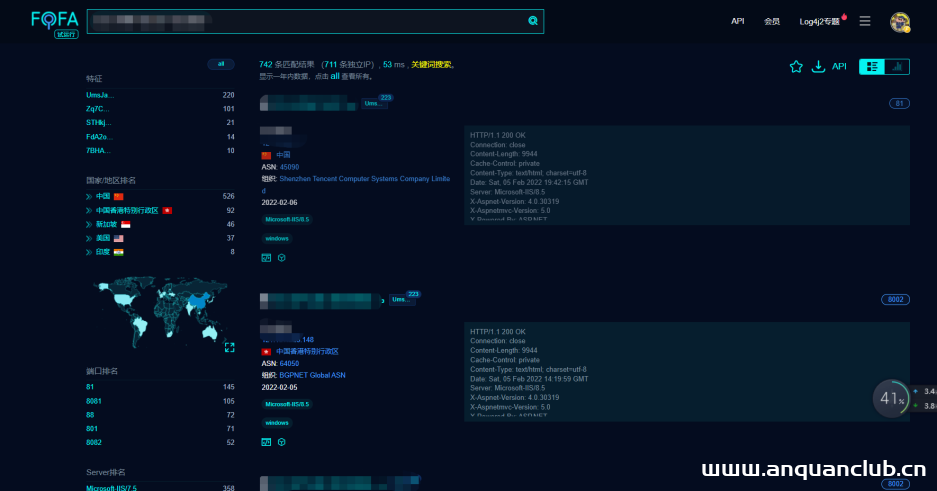
某棋牌渗透测试
前言 由于传播、利用此文所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,文章作者不为此承担任何责任。 一、信息收集 这里通过fofa进行收集,语法为:body=某棋牌 &am...
2022年3月10日 23:36Atlassian Confluence /json/setup-restore.action 文件上传漏洞(CVE-2023-22518)
漏洞标题 Atlassian Confluence /json/setup-restore.action 文件上传漏洞(CVE-2023-22518) 漏洞描述 Atlassian Confluence是一款企业知识管理与协作软件。该漏洞存在于Atlassian Confluence...
2023年10月15日 16:34CVE-2025-44137: MapTiler Tileserver-php v2.0 – Unauthenticated File Read
漏洞标题 CVE-2025-44137: MapTiler Tileserver-php v2.0 - Unauthenticated File Read 漏洞描述 MapTiler Tileserver-php v2.0 contains a directory traversal caused by improper sanitizati...
2025年4月9日 06:25CVE-2018-10141: Palo Alto Networks PAN-OS GlobalProtect <8.1.4 - Cross-Site Scripting
漏洞标题 CVE-2018-10141: Palo Alto Networks PAN-OS GlobalProtect <8.1.4 - Cross-Site Scripting 漏洞描述 Palo Alto Networks PAN-OS before 8.1.4 GlobalProtect Portal Login page al...
2018年10月26日 16:48CVE-2022-1020: WordPress WooCommerce <3.1.2 - Arbitrary Function Call
漏洞标题 CVE-2022-1020: WordPress WooCommerce <3.1.2 - Arbitrary Function Call 漏洞描述 WordPress WooCommerce plugin before 3.1.2 does not have authorisation and CSRF checks in ...
2022年11月6日 23:22CVE-2023-39600: IceWarp 11.4.6.0 – Cross-Site Scripting
漏洞标题 CVE-2023-39600: IceWarp 11.4.6.0 - Cross-Site Scripting 漏洞描述 IceWarp 11.4.6.0 was discovered to contain a cross-site scripting (XSS) vulnerability via the color parame...
2023年1月11日 07:03
2026年10月25日 11:45
2026年10月24日 11:45
2026年10月23日 11:45
2026年10月22日 11:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

