
最新发布第3页

CVE-2019-16662: rConfig 3.9.2 – Remote Code Execution
漏洞标题 CVE-2019-16662: rConfig 3.9.2 - Remote Code Execution 漏洞描述 rConfig 3.9.2 is susceptible to a remote code execution vulnerability. An attacker can directly execute syst...
 2019年11月29日 06:24
CVE-2025-31125: Vite Development Server – Path Traversal
漏洞标题 CVE-2025-31125: Vite Development Server - Path Traversal 漏洞描述 Path traversal vulnerability in Vite development server's @fs endpoint allows attackers to access fi...
2025年12月30日 11:00CVE-2015-5469: WordPress MDC YouTube Downloader 2.1.0 – Local File Inclusion
漏洞标题 CVE-2015-5469: WordPress MDC YouTube Downloader 2.1.0 - Local File Inclusion 漏洞描述 WordPress MDC YouTube Downloader 2.1.0 plugin is susceptible to local file inclusion....
2015年11月9日 10:20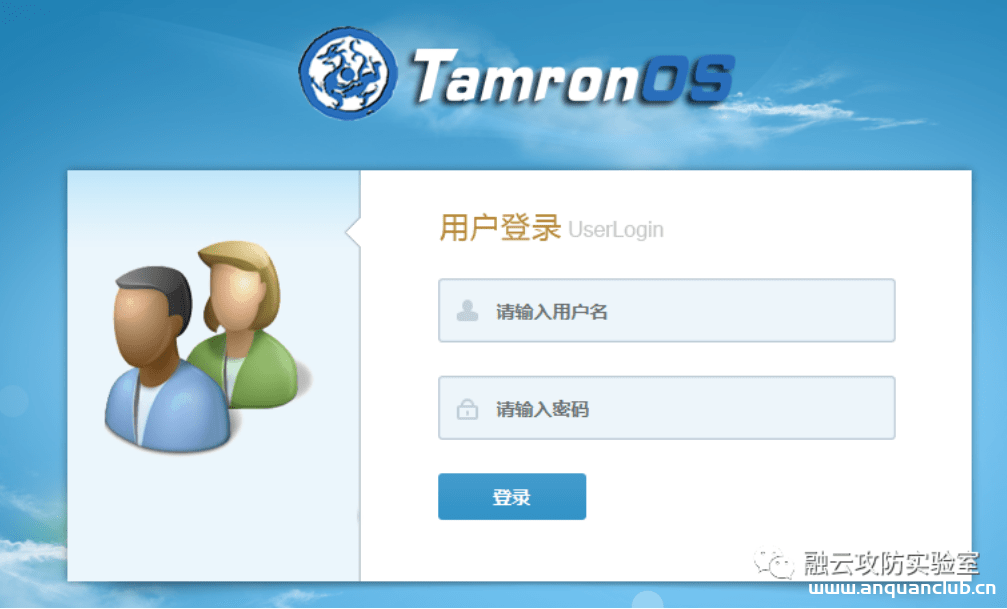
TamronOS IPTV系统 ping 任意命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 TamronOS IPTV系统 ping 任意命令执行漏洞 TamronOS IPTV/VOD系统是一套基于Linux内核开发的宽带运营商、酒店、学校直播点播一体解决方...
2026年2月13日 12:53CVE-2018-6910: DedeCMS 5.7 – Path Disclosure
漏洞标题 CVE-2018-6910: DedeCMS 5.7 - Path Disclosure 漏洞描述 DedeCMS 5.7 allows remote attackers to discover the full path via a direct request for include/downmix.inc.php or inc...
2018年2月4日 23:56CVE-2022-44950: Rukovoditel <= 3.2.1 - Cross Site Scripting
漏洞标题 CVE-2022-44950: Rukovoditel <= 3.2.1 - Cross Site Scripting 漏洞描述 Rukovoditel v3.2.1 was discovered to contain a stored cross-site scripting (XSS) vulnerability in t...
2022年1月3日 04:45CVE-2023-35885: Cloudpanel 2 < 2.3.1 - Remote Code Execution
漏洞标题 CVE-2023-35885: Cloudpanel 2 < 2.3.1 - Remote Code Execution 漏洞描述 CloudPanel 2 before 2.3.1 has insecure file-manager cookie authentication. PoC代码
2023年11月2日 23:12Apache RocketMQ CVE-2023-37582 远程代码执行漏洞
漏洞标题 Apache RocketMQ CVE-2023-37582 远程代码执行漏洞 漏洞描述 Apache RocketMQ CVE-2023-37582 远程 PoC代码 暂无
2023年6月30日 18:11CVE-2021-43287: Pre-Auth Takeover of Build Pipelines in GoCD
漏洞标题 CVE-2021-43287: Pre-Auth Takeover of Build Pipelines in GoCD 漏洞描述 GoCD contains a critical information disclosure vulnerability whose exploitation allows unauthenticat...
2021年3月28日 02:45CVE-2024-12209: WP Umbrella Update Backup Restore & Monitoring <= 2.17.0 - Local File Inclusion
漏洞标题 CVE-2024-12209: WP Umbrella Update Backup Restore & Monitoring <= 2.17.0 - Local File Inclusion 漏洞描述 The WP Umbrella: Update Backup Restore & Monitoring plu...
2024年4月29日 05:28CVE-2021-27519: FUDForum 3.1.0 – Cross-Site Scripting
漏洞标题 CVE-2021-27519: FUDForum 3.1.0 - Cross-Site Scripting 漏洞描述 FUDForum 3.1.0 contains a cross-site scripting vulnerability which allows remote attackers to inject JavaScr...
2021年7月5日 13:46
在Ubuntu20.04中安装ROS Noetic的方法_Linux
这篇文章主要介绍了在Ubuntu20.04中安装ROS Noetic的方法,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 申明:由...
2023年8月26日 20:38CVE-2021-41773: Apache 2.4.49 – Path Traversal and Remote Code Execution
漏洞标题 CVE-2021-41773: Apache 2.4.49 - Path Traversal and Remote Code Execution 漏洞描述 A flaw was found in a change made to path normalization in Apache HTTP Server 2.4.49. An ...
2021年7月15日 17:03CVE-2024-54763: ipTIME A2004 – Unauthorized Access
漏洞标题 CVE-2024-54763: ipTIME A2004 - Unauthorized Access 漏洞描述 An access control issue in the component /login/hostinfo.cgi of ipTIME A2004 v12.17.0 allows attackers to obtai...
2024年5月25日 15:23CVE-2021-25085: WOOF WordPress plugin – Cross-Site Scripting
漏洞标题 CVE-2021-25085: WOOF WordPress plugin - Cross-Site Scripting 漏洞描述 The WOOF WordPress plugin does not sanitize or escape the woof_redraw_elements parameter before refle...
2021年1月27日 14:07
安全小天地祝大家新春快乐
前言 新岁开启新梦想,新岁承载新希望。安全小天地已经正式建站一年啦,再次承蒙各位的抬爱,安全小天地在此祝所有在内的用户新春快乐!!! 红包 俗气的祝福语说的再多,也不及丁点红包暖的人...

 2023年1月24日 18:30

2026年10月27日 11:46
2026年10月26日 11:45
2026年10月25日 11:45
2026年10月24日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

