
最新发布第3页
Log4j2远程命令执行(CVE-2021-44228)漏洞检测与反弹shell复现
首先我们先说一下log4j和log4j2的区别 最近由于 log4j2 的漏洞问题,让我对 log4j 和 log4j2 的区别有了一些认识,这里做个简单的记录。 log4j 我理解的 log4j 就是 1.x 版本的 log4j...
 2023年4月22日 17:22

Ametys CMS CVE-2022-26159信息泄露漏洞
漏洞标题 Ametys CMS CVE-2022-26159信息泄露漏洞 漏洞描述 Ametys CMS 存在信息泄露漏洞,此漏洞是缺乏校验导致的。 PoC代码 暂无
2022年9月18日 23:37
在docker容器中使用非root用户执行脚本操作_docker
这篇文章主要介绍了在docker容器中使用非root用户执行脚本操作,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 应用容器化之后,在docker容器启动时,默认使用的是root用户...
2023年2月12日 21:59
一文教你怎么搞定流量包(一)
0x01 前言 总结了上一年的内容,整理资料的时候有个去年比较特殊的一场CTF,刚刚好一个流量包,很有意思的一个题目,拿出来跟大家分享一下,,,大佬请绕过,师傅们请多多关照,烦请留个赞或者...
2022年3月10日 23:30
致远OA A6 createMysql.jsp 数据库敏感信息泄露
0x01 阅读须知 0x02 漏洞描述 致远OA办公自动化软件,用于OA办公自动化软件的开发销售。2010年,用友致远更名为致远协创。2017年更名为致远互联。北京致远互联软件股份有限公司(简称:致...

 2023年1月30日 21:54
CVE-2010-2507: Joomla! Component Picasa2Gallery 1.2.8 – Local File Inclusion
漏洞标题 CVE-2010-2507: Joomla! Component Picasa2Gallery 1.2.8 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the Picasa2Gallery (com_picasa2gallery) compon...
2010年12月27日 08:45CVE-2016-8735: Apache Tomcat – Remote Code Execution via JMX Ports
漏洞标题 CVE-2016-8735: Apache Tomcat - Remote Code Execution via JMX Ports 漏洞描述 Apache Tomcat versions before 6.0.48, 7.x before 7.0.73, 8.x before 8.0.39, 8.5.x before 8.5.7,...
2016年1月9日 08:35CVE-2010-1954: Joomla! Component iNetLanka Multiple root 1.0 – Local File Inclusion
漏洞标题 CVE-2010-1954: Joomla! Component iNetLanka Multiple root 1.0 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the iNetLanka Multiple root (com_multir...
2010年3月2日 20:41CVE-2014-100004: Sitecore CMS – Cross-Site Scripting
漏洞标题 CVE-2014-100004: Sitecore CMS - Cross-Site Scripting 漏洞描述 Sitecore CMS contains a cross-site scripting vulnerability via the "special way" of displaying XML ...
2014年7月15日 18:53CVE-2009-3053: Joomla! Agora 3.0.0b – Local File Inclusion
漏洞标题 CVE-2009-3053: Joomla! Agora 3.0.0b - Local File Inclusion 漏洞描述 Joomla! Agora 3.0.0b (com_agora) allows remote attackers to include and execute arbitrary local files v...
2009年5月28日 16:17CVE-2024-33113: D-LINK DIR-845L bsc_sms_inbox.php file – Information Disclosure
漏洞标题 CVE-2024-33113: D-LINK DIR-845L bsc_sms_inbox.php file - Information Disclosure 漏洞描述 D-LINK DIR-845L <=v1.01KRb03 is vulnerable to Information disclosurey via bsc_s...
2024年8月26日 09:29CVE-2021-25297: Nagios 5.5.6-5.7.5 – Authenticated Remote Command Injection
漏洞标题 CVE-2021-25297: Nagios 5.5.6-5.7.5 - Authenticated Remote Command Injection 漏洞描述 Nagios XI 5.5.6 through 5.7.5 is susceptible to authenticated remote command injection...
2021年6月23日 07:36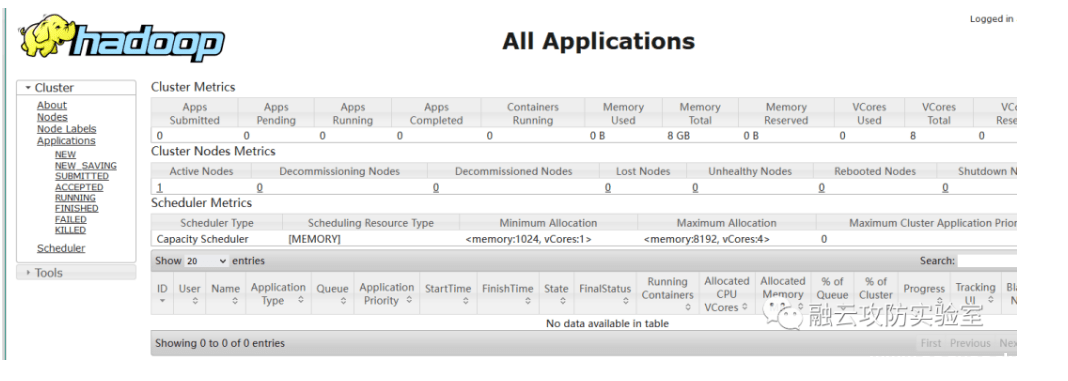
-Hadoop Restful API未授权
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-Hadoop Restful API未授权 Hadoop是一个由Apache基金会所开发的分布式系统基础架构,Hadoop通过ResourceManager REST API,可以让⽤户...
2023年2月8日 14:11CVE-2018-19439: Oracle Secure Global Desktop Administration Console 4.4 – Cross-Site Scripting
漏洞标题 CVE-2018-19439: Oracle Secure Global Desktop Administration Console 4.4 - Cross-Site Scripting 漏洞描述 Oracle Secure Global Desktop Administration Console 4.4 contains a ...
2018年1月10日 19:57CVE-2021-20091: Buffalo WSR-2533DHPL2 – Configuration File Injection
漏洞标题 CVE-2021-20091: Buffalo WSR-2533DHPL2 - Configuration File Injection 漏洞描述 The web interfaces of Buffalo WSR-2533DHPL2 firmware version <= 1.02 and WSR-2533DHP3 firm...
2021年1月26日 09:36CVE-2019-7238: NEXUS < 3.14.0 Remote Code Execution
漏洞标题 CVE-2019-7238: NEXUS < 3.14.0 Remote Code Execution 漏洞描述 body="Nexus Repository Manager" app="Nexus-Repository-Manager" PoC代码
2019年4月9日 01:25
2026年9月14日 11:45
2026年9月13日 11:45
2026年9月12日 12:55
2026年9月11日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月2日 09:46
2026年8月16日 20:18
2026年8月11日 13:39
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

