
最新发布第400页
记一次某贷款公司从0到100的渗透测试记录
前言 由于传播、利用此文所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,文章作者不为此承担任何责任。漏洞测试结束后已将漏洞提交漏洞平台。 一、信息收集 首先通过...
 2022年3月10日 23:37

CVE-2022-22947: Spring Cloud Gateway Code Injection
漏洞标题 CVE-2022-22947: Spring Cloud Gateway Code Injection 漏洞描述 Applications using Spring Cloud Gateway prior to 3.1.1+ and 3.0.7+ are vulnerable to a code injection attack w...
2022年11月15日 10:44CVE-2022-4897: WordPress BackupBuddy <8.8.3 - Cross Site Scripting
漏洞标题 CVE-2022-4897: WordPress BackupBuddy <8.8.3 - Cross Site Scripting 漏洞描述 WordPress BackupBuddy plugin before 8.8.3 contains a cross-site vulnerability. The plugin do...
2022年2月4日 02:54Atlassian Jira信息泄露漏洞(CVE-2019-8449)
漏洞标题 Atlassian Jira信息泄露漏洞(CVE-2019-8449) 漏洞描述 Atlassian Jira 8.4.0之前版本/rest/api/latest/groupuserpicker接口允许远程攻击者枚举用户名,导致信息泄露。 PoC代码 暂无
2019年2月2日 16:42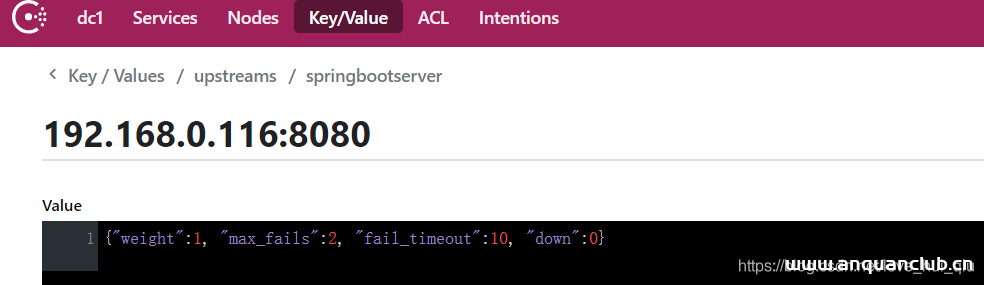
Nginx + consul + upsync 完成动态负载均衡的方法详解_nginx
这篇文章主要介绍了Nginx + consul + upsync 完成动态负载均衡,需要的朋友可以参考下 目录前置知识DNS域名解析过程 外网映射 nginx 核心知识什么是nginx应用场景名词解释Nginx + cons...
2023年3月6日 21:03CVE-2021-27877: Veritas Backup Exec – Broken Authentication
漏洞标题 CVE-2021-27877: Veritas Backup Exec - Broken Authentication 漏洞描述 An issue was discovered in Veritas Backup Exec before 21.2. It supports multiple authentication scheme...
2021年8月17日 09:47CVE-2025-2127: JoomlaUX JUX Real Estate 3.4.0 – Reflected XSS
漏洞标题 CVE-2025-2127: JoomlaUX JUX Real Estate 3.4.0 - Reflected XSS 漏洞描述 A vulnerability was found in JoomlaUX JUX Real Estate 3.4.0 on Joomla. It has been classified as pro...
2025年11月18日 03:11Apache OFBiz CVE-2024-38856 未授权代码执行漏洞
漏洞标题 Apache OFBiz CVE-2024-38856 未授权代码执行漏洞 漏洞描述 Apache OFBiz存在未授权代码执行漏洞,该漏洞是由于ProgramExport接口对用户的权限校验不当导致的。 PoC代码 暂无
2024年3月29日 17:49CVE-2021-43496: Clustering Local File Inclusion
漏洞标题 CVE-2021-43496: Clustering Local File Inclusion 漏洞描述 Clustering master branch as of commit 53e663e259bcfc8cdecb56c0bb255bd70bfcaa70 is affected by a directory traversa...
2021年12月14日 02:32CVE-2024-22024: Ivanti Connect Secure – XXE
漏洞标题 CVE-2024-22024: Ivanti Connect Secure - XXE 漏洞描述 Ivanti Connect Secure is vulnerable to XXE (XML External Entity) injection. PoC代码
2024年9月25日 14:35CVE-2025-3605: WordPress Frontend Login and Registration Blocks Plugin 1.0.7 – Privilege Escalation
漏洞标题 CVE-2025-3605: WordPress Frontend Login and Registration Blocks Plugin 1.0.7 - Privilege Escalation 漏洞描述 Privilege escalation vulnerability exists in the Frontend Logi...
2025年3月14日 09:20Apache Solr Velocity 模版注入漏洞(CVE-2019-17558)
漏洞标题 Apache Solr Velocity 模版注入漏洞(CVE-2019-17558) 漏洞描述 Apache Solr是美国阿帕奇(Apache)基金会的一款基于Lucene(一款全文搜索引擎)的搜索服务器。该产品支持层面搜索、...
2019年7月7日 00:54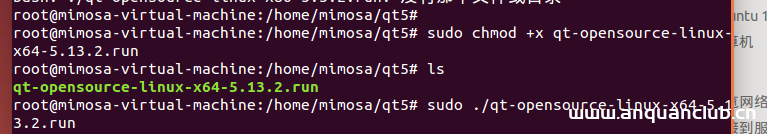
Ubuntu14.04安装、配置与卸载QT5的步骤详解_Linux
这篇文章主要介绍了Ubuntu14.04安装、配置与卸载QT5详细步骤,本文通过图文并茂的形式给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 1.之前我下载的是...
2023年12月22日 21:08CraftCMS SEOmatic 模板注入漏洞(CVE-2021-41749)
漏洞标题 CraftCMS SEOmatic 模板注入漏洞(CVE-2021-41749) 漏洞描述 在Craft CMS 3高达3.4.11的SEOmatic插件中,未经身份验证的攻击者可以执行服务器端。模板注入,允许远程代码执行。 PoC代码...
2021年4月28日 00:33CVE-2021-24407: WordPress Jannah Theme <5.4.5 - Cross-Site Scripting
漏洞标题 CVE-2021-24407: WordPress Jannah Theme <5.4.5 - Cross-Site Scripting 漏洞描述 WordPress Jannah theme before 5.4.5 contains a reflected cross-site scripting vulnerabilit...
2021年2月11日 19:03
Nginx的rewrite模块详解_nginx
这篇文章主要介绍了Nginx的rewrite模块详解,有感兴趣的同学可以研究下 rewrite模块即ngx_http_rewrite_module模块,主要功能是改写请求URI,是Nginx默认安装的模块。rewrite模块会根据PCRE正则...
2022年9月16日 22:20
2026年11月8日 11:45
2026年11月7日 11:45
2026年11月6日 11:45
2026年11月5日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

