
最新发布第401页

CVE-2025-46818: Redis Lua Sandbox < 8.2.2 - Cross-User Escape
漏洞标题 CVE-2025-46818: Redis Lua Sandbox < 8.2.2 - Cross-User Escape 漏洞描述 Redis is an open source, in-memory database that persists on disk. Versions 8.2.1 and below allow...
 2025年6月11日 15:25
CVE-2024-40422: Devika v1 – Path Traversal
漏洞标题 CVE-2024-40422: Devika v1 - Path Traversal 漏洞描述 The snapshot_path parameter in the /api/get-browser-snapshot endpoint in stitionai devika v1 is susceptible to a path t...
2024年12月4日 19:53
武装Google浏览器–在SRC挖掘常用的插件分享
前言 俗话说的好,工欲善其事,必先利其器。为了方便我们舒舒服服的挖掘SRC,已经有了很多工具方便我们使用,但是在一遍遍的挖掘中,总体操作都是一样的,有没有什么工具或者插件可以避免这些重...

 2024年2月2日 20:45
Apache OFBiz webtools/control/xmlrpc 远程代码执行漏洞(CVE-2023-49070)
漏洞标题 Apache OFBiz webtools/control/xmlrpc 远程代码执行漏洞(CVE-2023-49070) 漏洞描述 Apache OFBiz是一个开源的企业资源规划(ERP)系统,提供了多种商业功能和模块。Apache OFBiz 在...
2023年7月16日 00:27CVE-2015-8399: Atlassian Confluence configuration files read
漏洞标题 CVE-2015-8399: Atlassian Confluence configuration files read 漏洞描述 Atlassian Confluence before 5.9.1 allows remote attackers to read arbitrary files via a crafted reque...
2015年5月26日 01:31CVE-2022-0594: WordPress Shareaholic <9.7.6 - Information Disclosure
漏洞标题 CVE-2022-0594: WordPress Shareaholic <9.7.6 - Information Disclosure 漏洞描述 WordPress Shareaholic plugin prior to 9.7.6 is susceptible to information disclosure. The ...
2022年4月19日 19:29CVE-2018-18775: Microstrategy Web 7 – Cross-Site Scripting
漏洞标题 CVE-2018-18775: Microstrategy Web 7 - Cross-Site Scripting 漏洞描述 Microstrategy Web 7 does not sufficiently encode user-controlled inputs, resulting in cross-site script...
2018年1月2日 19:38CVE-2024-4295: Email Subscribers by Icegram Express <= 5.7.20 - Unauthenticated SQL Injection via Hash
漏洞标题 CVE-2024-4295: Email Subscribers by Icegram Express <= 5.7.20 - Unauthenticated SQL Injection via Hash 漏洞描述 Email Subscribers by Icegram Express <= 5.7.20 contai...
2024年1月9日 00:55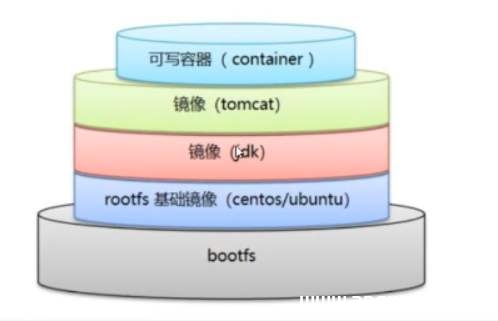
如何基于Dockerfile构建tomcat镜像_docker
这篇文章主要介绍了如何基于Dockerfile构建tomcat镜像,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 dockerfile 是用来构建docker镜像的...
2023年6月11日 21:52
docker获取Let’s Encrypt永久免费SSL证书的方法_docker
在本篇文章里小编给大家分享了一篇关于docker获取Let's Encrypt永久免费SSL证书的方法,以后需要的朋友们可以参考下。 一、起因 官方的cerbot太烦了,不建议使用还不如野蛮生长的acme.sh,而这...
2022年11月4日 21:28CVE-2020-5191: PHPGurukul Hospital Management System – Cross-Site Scripting
漏洞标题 CVE-2020-5191: PHPGurukul Hospital Management System - Cross-Site Scripting 漏洞描述 PHPGurukul Hospital Management System in PHP 4.0 contains multiple cross-site scriptin...
2020年4月23日 22:48CVE-2021-24295: Spam protection, AntiSpam, FireWall by CleanTalk < 5.153.4 - Unauthenticated Blind SQL Injection
漏洞标题 CVE-2021-24295: Spam protection, AntiSpam, FireWall by CleanTalk < 5.153.4 - Unauthenticated Blind SQL Injection 漏洞描述 It was possible to exploit an Unauthenticated ...
2021年6月13日 15:21CVE-2022-4306: WordPress Panda Pods Repeater Field <1.5.4 - Cross-Site Scripting
漏洞标题 CVE-2022-4306: WordPress Panda Pods Repeater Field <1.5.4 - Cross-Site Scripting 漏洞描述 WordPress Panda Pods Repeater Field before 1.5.4 contains a cross-site scripti...
2022年4月11日 08:26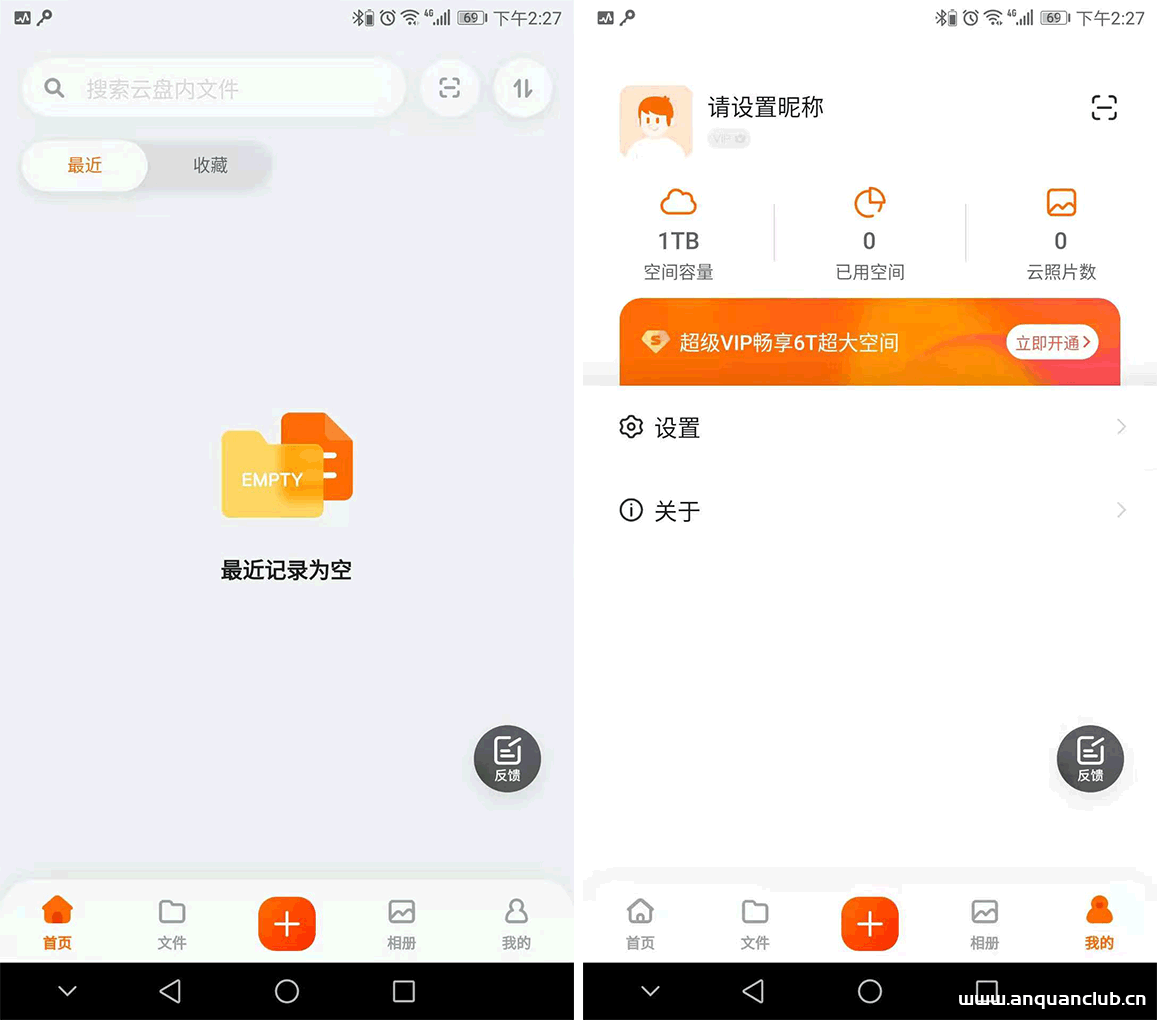
再分享6个可无限激活阿里云盘邀请码,不信你不能激活阿里云盘_云其它
这篇文章主要分享6个可无限激活的阿里云盘邀请码,不信你不能激活阿里云盘,需要的朋友可以参考下 阿里云盘距离上次更新已过去不少时间了,据网友反应已经有部分前期参加“个人种子”活动的用户...
2023年1月31日 20:05CVE-2018-6008: Joomla! Jtag Members Directory 5.3.7 – Local File Inclusion
漏洞标题 CVE-2018-6008: Joomla! Jtag Members Directory 5.3.7 - Local File Inclusion 漏洞描述 Joomla! Jtag Members Directory 5.3.7 is vulnerable to local file inclusion via the down...
2018年2月5日 14:35CVE-2024-8856: WP Time Capsule Plugin – Remote Code Execution
漏洞标题 CVE-2024-8856: WP Time Capsule Plugin - Remote Code Execution 漏洞描述 The Backup and Staging by WP Time Capsule plugin for WordPress is vulnerable to arbitrary file uploa...
2024年4月25日 09:38
2026年11月10日 11:45
2026年11月9日 11:45
2026年11月8日 11:45
2026年11月7日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

