
最新发布第402页

解决docker容器启动后马上退出的问题_docker
这篇文章主要介绍了解决docker容器启动后马上退出的问题,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 最近在看docker如何让容器在启动时直接运行某些进程,后来发现Docke...
 2023年2月13日 20:14
黑客在伊朗国营广播电视上呼吁暗杀最高领袖
2022年1月下旬,伊朗伊斯兰共和国广播电视台(IRIB,国营垄断企业,伊朗唯一覆盖全国的广播电视媒体)遭网络攻击,攻击者在该电视台播放反对派领导人的镜头,并呼吁暗杀伊朗现任最高领导人。2月...
2022年3月10日 23:40
CVE-2018-9118: WordPress 99 Robots WP Background Takeover Advertisements <=4.1.4 - Local File Inclusion
漏洞标题 CVE-2018-9118: WordPress 99 Robots WP Background Takeover Advertisements <=4.1.4 - Local File Inclusion 漏洞描述 WordPress 99 Robots WP Background Takeover Advertisemen...
2018年8月5日 08:24在docker容器中安装vi命令的简单操作_docker
这篇文章主要介绍了在docker容器中安装vi命令的简单操作,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 在使用docker容器时,有时候里边没有安装vim,敲vim命令时提示说:v...
2022年10月18日 20:38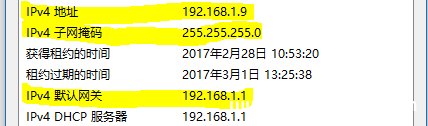
CentOS7连接XShell与网络配置的方法_Linux
这篇文章主要介绍了如何使用CentOS7连接XShell与网络配置的方法,可以更好的帮助大家工作和学习,感兴趣的小伙伴可以了解下 1、Linux网络配置 在进行网络配置前,首先要获取本地的IPv4地址和默...
2023年12月10日 21:20CVE-2023-4111: PHPJabbers Bus Reservation System 1.1 – Cross-Site Scripting
漏洞标题 CVE-2023-4111: PHPJabbers Bus Reservation System 1.1 - Cross-Site Scripting 漏洞描述 A vulnerability was found in PHP Jabbers Bus Reservation System 1.1 and classified as ...
2023年1月9日 12:30CVE-2023-30869: Easy Digital Downloads – Privilege Escalation
漏洞标题 CVE-2023-30869: Easy Digital Downloads - Privilege Escalation 漏洞描述 Improper Authentication vulnerability in Easy Digital Downloads plugin allows unauth. Privilege Esca...
2023年8月27日 09:12CVE-2021-24997: WordPress Guppy <=1.1 - Information Disclosure
漏洞标题 CVE-2021-24997: WordPress Guppy <=1.1 - Information Disclosure 漏洞描述 WordPress Guppy plugin through 1.1 is susceptible to an API disclosure vulnerability. This can a...
2021年6月9日 19:17CVE-2021-21972: VMware vSphere Client (HTML5) – Remote Code Execution
漏洞标题 CVE-2021-21972: VMware vSphere Client (HTML5) - Remote Code Execution 漏洞描述 VMware vCenter vSphere Client (HTML5) contains a remote code execution vulnerability in a vC...
2021年4月20日 04:49CVE-2025-5961: WordPress WPvivid Backup & Migration Plugin <= 0.9.116 - Authenticated Arbitrary File Upload
漏洞标题 CVE-2025-5961: WordPress WPvivid Backup & Migration Plugin <= 0.9.116 - Authenticated Arbitrary File Upload 漏洞描述 The Migration, Backup, Staging – WPvivid Backu...
2025年5月7日 00:31Apache RocketMQ CVE-2023-37582 远程代码执行漏洞
漏洞标题 Apache RocketMQ CVE-2023-37582 远程代码执行漏洞 漏洞描述 Apache RocketMQ CVE-2023-37582 远程 PoC代码 暂无
2023年7月17日 02:57Apache OFBiz webtools/control/ProgramExport 远程代码执行漏洞(CVE-2023-51467)
漏洞标题 Apache OFBiz webtools/control/ProgramExport 远程代码执行漏洞(CVE-2023-51467) 漏洞描述 Apache OFBiz 在 webtools/control/ProgramExport存在代码执行漏洞,攻击者可通过该漏洞...
2023年11月4日 15:25CVE-2015-4062: WordPress NewStatPress 0.9.8 – SQL Injection
漏洞标题 CVE-2015-4062: WordPress NewStatPress 0.9.8 - SQL Injection 漏洞描述 WordPress NewStatPress 0.9.8 plugin contains a SQL injection vulnerability in includes/nsp_search.php....
2015年10月15日 11:12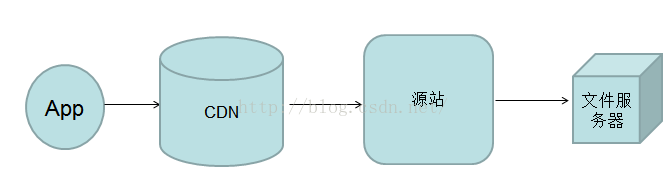
nginx proxy_cache 缓存配置详解_nginx
这篇文章主要介绍了nginx proxy_cache 缓存配置详解,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 前言: 由于本...
2023年2月26日 20:31CVE-2017-9506: Atlassian Jira IconURIServlet – Cross-Site Scripting/Server-Side Request Forgery
漏洞标题 CVE-2017-9506: Atlassian Jira IconURIServlet - Cross-Site Scripting/Server-Side Request Forgery 漏洞描述 The Atlassian Jira IconUriServlet of the OAuth Plugin from version...
2017年2月4日 08:43CVE-2022-35493: eShop 3.0.4 – Cross-Site Scripting
漏洞标题 CVE-2022-35493: eShop 3.0.4 - Cross-Site Scripting 漏洞描述 eShop 3.0.4 contains a reflected cross-site scripting vulnerability in json search parse and json response in w...
2022年1月20日 13:05
2026年11月8日 11:45
2026年11月7日 11:45
2026年11月6日 11:45
2026年11月5日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

