
最新发布第408页

CVE-2019-9618: WordPress GraceMedia Media Player 1.0 – Local File Inclusion
漏洞标题 CVE-2019-9618: WordPress GraceMedia Media Player 1.0 - Local File Inclusion 漏洞描述 WordPress GraceMedia Media Player plugin 1.0 is susceptible to local file inclusion vi...
 2019年4月27日 12:14
CVE-2023-4415: Ruijie RG-EW1200G Router Background – Login Bypass
漏洞标题 CVE-2023-4415: Ruijie RG-EW1200G Router Background - Login Bypass 漏洞描述 A vulnerability was found in Ruijie RG-EW1200G 07161417 r483. It has been rated as critical. Aff...
2023年2月7日 04:15CVE-2025-46818: Redis Lua Sandbox < 8.2.2 - Cross-User Escape
漏洞标题 CVE-2025-46818: Redis Lua Sandbox < 8.2.2 - Cross-User Escape 漏洞描述 Redis is an open source, in-memory database that persists on disk. Versions 8.2.1 and below allow...
2025年4月2日 23:58CVE-2017-17092: WordPress < 4.9.1 - Authenticated JavaScript File Upload
漏洞标题 CVE-2017-17092: WordPress < 4.9.1 - Authenticated JavaScript File Upload 漏洞描述 WordPress before 4.9.1 contains a cross-site scripting caused by not requiring unfilte...
2017年5月8日 03:04CVE-2024-21644: pyLoad Flask Config – Access Control
漏洞标题 CVE-2024-21644: pyLoad Flask Config - Access Control 漏洞描述 pyLoad is the free and open-source Download Manager written in pure Python. Any unauthenticated user can brow...
2024年11月6日 03:01CVE-2009-4202: Joomla! Omilen Photo Gallery 0.5b – Local File Inclusion
漏洞标题 CVE-2009-4202: Joomla! Omilen Photo Gallery 0.5b - Local File Inclusion 漏洞描述 Joomla! Omilen Photo Gallery (com_omphotogallery) component Beta 0.5 allows remote attacke...
2009年10月27日 12:33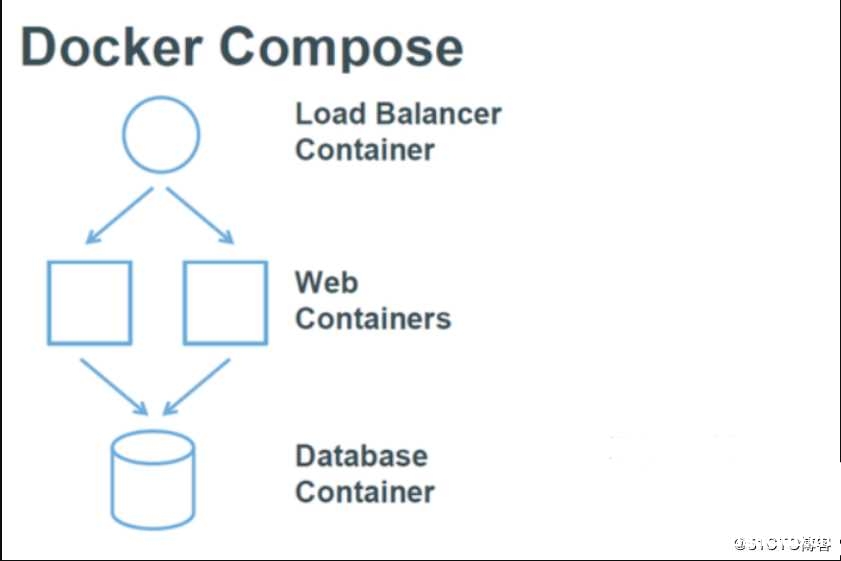
Docker.v19安装和配置Docker Compose编排工具的方法_docker
这篇文章主要介绍了安装Docker.v19和配置Docker Compose编排工具的方法,小编觉得挺不错的,现在分享给大家,也给大家做个参考。一起跟随小编过来看看吧 一、Compose简介 Compose是用于定义和运...
2023年12月2日 21:01CVE-2024-9465: Palo Alto Expedition – SQL Injection
漏洞标题 CVE-2024-9465: Palo Alto Expedition - SQL Injection 漏洞描述 An SQL injection vulnerability in Palo Alto Networks Expedition allows an unauthenticated attacker to reveal E...
2024年6月17日 20:29
以隐私安全为由,苹果、谷歌反对美国国会拟议的反垄断法案
美国国会目前正在审议两项反垄断法案——《美国创新与在线选择法案(American Innovation And Choice Online Act)》和《开放应用市场法案(Open App Markets Act)》,旨在约束苹果、谷歌在内的大...
2022年3月10日 23:39CVE-2020-2551: Oracle WebLogic Server – Remote Code Execution
漏洞标题 CVE-2020-2551: Oracle WebLogic Server - Remote Code Execution 漏洞描述 Oracle WebLogic Server (Oracle Fusion Middleware (component: WLS Core Components) is susceptible to ...
2020年7月5日 14:45CVE-2023-5561: WordPress Core – Post Author Email Disclosure
漏洞标题 CVE-2023-5561: WordPress Core - Post Author Email Disclosure 漏洞描述 WordPress Core is vulnerable to Sensitive Information Exposure in versions between 4.7.0 and 6.3.1 vi...
2023年5月20日 04:03CVE-2024-0305: Ncast盈可视高清智能录播系统存在RCE漏洞
漏洞标题 CVE-2024-0305: Ncast盈可视高清智能录播系统存在RCE漏洞 漏洞描述 Ncast盈可视高清智能录播系统是广州盈可视电子科技有限公司的一款产品。Ncast盈可视高清智能录播系统/classes/commo...
2024年5月24日 06:32CVE-2021-40539: Zoho ManageEngine ADSelfService Plus v6113 – Unauthenticated Remote Command Execution
漏洞标题 CVE-2021-40539: Zoho ManageEngine ADSelfService Plus v6113 - Unauthenticated Remote Command Execution 漏洞描述 Zoho ManageEngine ADSelfService Plus version 6113 and prior ...
2021年4月13日 09:38CVE-2023-49105: OwnCloud – WebDAV API Authentication Bypass
漏洞标题 CVE-2023-49105: OwnCloud - WebDAV API Authentication Bypass 漏洞描述 An issue was discovered in ownCloud owncloud/core before 10.13.1. An attacker can access, modify, or d...
2023年8月10日 21:58CVE-2023-1880: Phpmyfaq v3.1.11 – Cross-Site Scripting
漏洞标题 CVE-2023-1880: Phpmyfaq v3.1.11 - Cross-Site Scripting 漏洞描述 Phpmyfaq v3.1.11 is vulnerable to reflected XSS in send2friend because the 'artlang' parameter is...
2023年4月25日 00:40CVE-2015-4455: WordPress Plugin Aviary Image Editor Addon For Gravity Forms 3.0 Beta – Arbitrary File Upload
漏洞标题 CVE-2015-4455: WordPress Plugin Aviary Image Editor Addon For Gravity Forms 3.0 Beta - Arbitrary File Upload 漏洞描述 Unrestricted file upload vulnerability in includes/up...
2015年7月14日 04:53
2026年9月23日 11:46
2026年9月22日 11:45
2026年9月21日 11:45
2026年9月20日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

