
最新发布第40页

CVE-2023-47246: SysAid-On-premise远程代码执行漏洞
漏洞标题 CVE-2023-47246: SysAid-On-premise远程代码执行漏洞 漏洞描述 Sysaid Technologies SysAid是以色列Sysaid Technologies公司的一套IT服务管理解决方案。SysAid On-Premise是SysAid的本...
 2023年10月11日 14:40
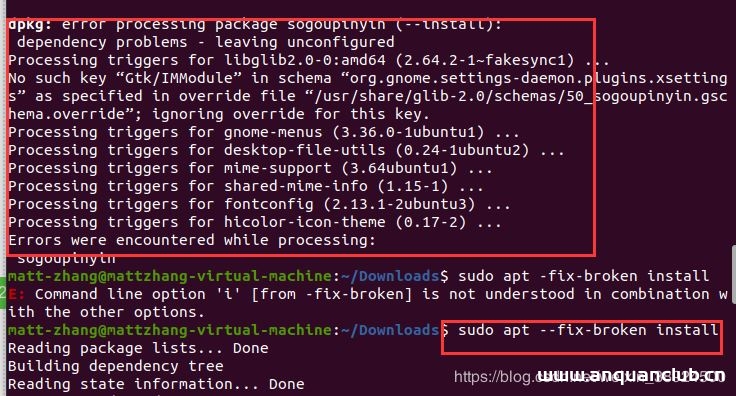
Ubuntu20.04安装搜狗输入法的详细步骤_Linux
这篇文章主要介绍了Ubuntu20.04安装搜狗输入法的方法,本文通过实例代码给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 1.安装Fcitx输入框架 相关的依...
2024年1月5日 20:51CVE-2021-44910: SpringBlade – Information Leakage
漏洞标题 CVE-2021-44910: SpringBlade - Information Leakage 漏洞描述 SpringBlade is a comprehensive project upgraded and optimized from a commercial-grade project, featuring both a ...
2021年3月2日 21:22
使用 Linux seq 命令生成数字序列(推荐)_Linux
seq命令用于以指定增量从首数开始打印数字到尾数,即产生从某个数到另外一个数之间的所有整数,并且可以对整数的格式、宽度、分割符号进行控制。这篇文章主要介绍了使用 Linux seq 命令生成数字...
2024年6月15日 20:17CVE-2018-10735: Nagios XI commandline.php SQL Inject
漏洞标题 CVE-2018-10735: Nagios XI commandline.php SQL Inject 漏洞描述 Nagios XI commandline.php SQL Inject PoC代码
2018年5月23日 11:13CVE-2025-60188: Atarim < 4.2.2 - Sensitive Information Exposure
漏洞标题 CVE-2025-60188: Atarim < 4.2.2 - Sensitive Information Exposure 漏洞描述 Vito Peleg Atarim <= 4.2 contains an insertion of sensitive information into sent data vulne...
2025年8月29日 13:28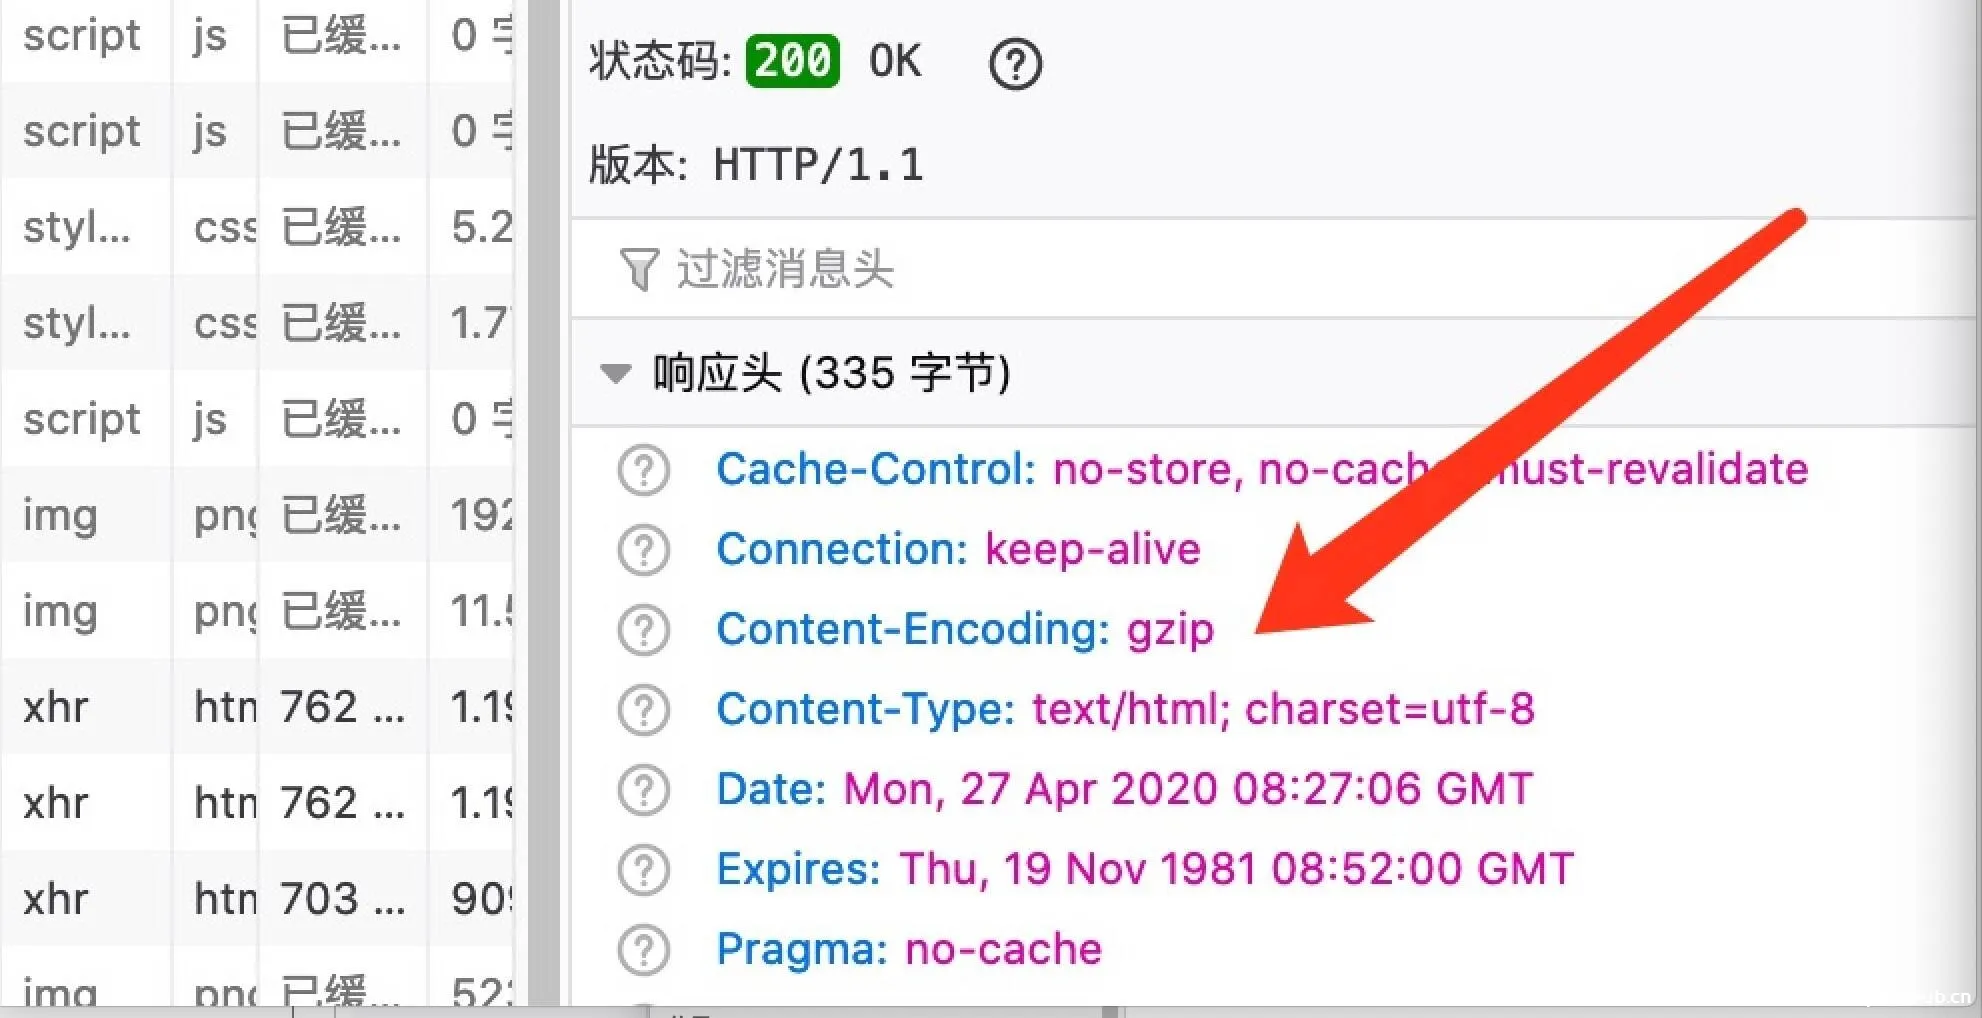
Nginx基于gzip压缩提高访问速度_nginx
这篇文章主要介绍了Nginx基于gzip压缩提高访问速度,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 一.为什么nginx要使用gzip 1,压缩的作...
2023年11月20日 20:27Linux中安装Composer的步骤分享_Linux
在本篇文章中小编给各位分享的是一篇关于Linux安装 Composer的方法,有需要的朋友们可以学习下。 1.下载安装脚本 - composer-setup.php - 到当前目录 php -r 'copy('http://install.phpcompos...
2024年3月22日 21:29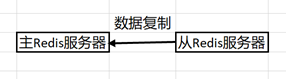
使用Docker搭建Redis主从复制的集群_docker
这篇文章主要介绍了使用Docker搭建Redis主从复制的集群,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 在主从复制模式的集群里,主节点一般是一...
2023年8月18日 21:04CVE-2020-35848: Agentejo Cockpit <0.12.0 - NoSQL Injection
漏洞标题 CVE-2020-35848: Agentejo Cockpit <0.12.0 - NoSQL Injection 漏洞描述 Agentejo Cockpit prior to 0.12.0 is vulnerable to NoSQL Injection via the newpassword method of the ...
2020年1月17日 08:42CVE-2021-24285: WordPress Car Seller – Auto Classifieds Script – SQL Injection
漏洞标题 CVE-2021-24285: WordPress Car Seller - Auto Classifieds Script - SQL Injection 漏洞描述 The request_list_request AJAX call of the Car Seller - Auto Classifieds Script Word...
2021年11月7日 10:37CVE-2025-25291: GitLab – SAML Authentication Bypass
漏洞标题 CVE-2025-25291: GitLab - SAML Authentication Bypass 漏洞描述 ruby-saml provides security assertion markup language (SAML) single sign-on (SSO) for Ruby. An authentication ...
2025年1月16日 22:00如何在centos上使用yum安装rabbitmq-server_nginx
这篇文章主要介绍了如何在centos上使用yum安装rabbitmq-server,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 rabbitmq安装之前需要安装s...
2023年4月27日 21:10CVE-2019-14470: WordPress UserPro 4.9.32 – Cross-Site Scripting
漏洞标题 CVE-2019-14470: WordPress UserPro 4.9.32 - Cross-Site Scripting 漏洞描述 WordPress UserPro 4.9.32 is vulnerable to reflected cross-site scripting because the Instagram PHP...
2019年5月6日 16:43CVE-2019-3398: Atlassian Confluence Download Attachments – Remote Code Execution
漏洞标题 CVE-2019-3398: Atlassian Confluence Download Attachments - Remote Code Execution 漏洞描述 Confluence Server and Data Center had a path traversal vulnerability in the downl...
2019年2月15日 06:25
QQ客户端xss【未修复】
收藏url编码后的xss入门语句再编辑一下即可 别说你不会 文字来源于- 火线 Zone-云安全社区,安全小天地只做文章分享,如有侵权,请联系站长删除
2022年3月10日 23:37
2026年11月12日 11:45
2026年11月11日 11:45
2026年11月10日 11:45
2026年11月9日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

