
最新发布第40页

bugbounty技巧聚合20210923
漏洞报告 Zomato 【750刀】安卓deeplink利用 http://hackerone.com/reports/532225 挖洞技巧 【15000刀】npm漏洞五连杀 CVE-2021-32804 ($10,000) CVE-2021-32803 ($2,000) CVE-2021-37701 ($2,...
 2022年3月10日 23:35

CVE-2022-1013: WordPress Personal Dictionary <1.3.4 - Blind SQL Injection
漏洞标题 CVE-2022-1013: WordPress Personal Dictionary <1.3.4 - Blind SQL Injection 漏洞描述 WordPress Personal Dictionary plugin before 1.3.4 contains a blind SQL injection vuln...
2022年2月2日 03:13CVE-2021-24838: WordPress AnyComment <0.3.5 - Open Redirect
漏洞标题 CVE-2021-24838: WordPress AnyComment <0.3.5 - Open Redirect 漏洞描述 WordPress AnyComment plugin before 0.3.5 contains an open redirect vulnerability via an API endpoin...
2021年9月4日 12:52CVE-2024-21485: Dash Framework – Cross-site Scripting
漏洞标题 CVE-2024-21485: Dash Framework - Cross-site Scripting 漏洞描述 Dash framework versions before 2.15.0 are vulnerable to Cross-site Scripting (XSS) via href attribute in anc...
2024年1月1日 19:48CVE-2022-31101: Prestashop Blockwishlist 2.1.0 SQL Injection
漏洞标题 CVE-2022-31101: Prestashop Blockwishlist 2.1.0 SQL Injection 漏洞描述 Prestashop Blockwishlist module version 2.1.0 suffers from a remote authenticated SQL injection vulne...
2022年4月24日 01:43CVE-2025-2129: Mage AI – Insecure Default Authentication Setup
漏洞标题 CVE-2025-2129: Mage AI - Insecure Default Authentication Setup 漏洞描述 A vulnerability was found in Mage AI 0.9.75. It has been classified as problematic. This affects an...
2025年4月30日 09:34CVE-2021-24274: WordPress Supsystic Ultimate Maps <1.2.5 - Cross-Site Scripting
漏洞标题 CVE-2021-24274: WordPress Supsystic Ultimate Maps <1.2.5 - Cross-Site Scripting 漏洞描述 WordPress Supsystic Ultimate Maps plugin before 1.2.5 contains an unauthenticat...
2021年3月12日 01:56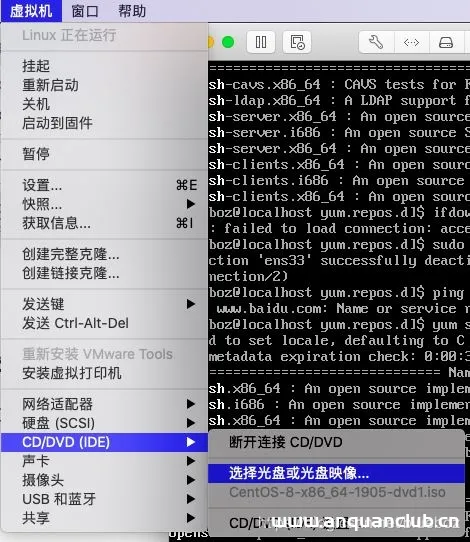
CentOS8 配置本地yum源的详细教程_Linux
centos8发行版通过 BaseOS 和应用流 (AppStream) 仓库发布,这篇文章主要介绍了CentOS8 配置本地yum源的详细教程,需要的朋友可以参考下 centos8发行版通过 BaseOS 和应用流 (AppStream) 仓库发...
2026年5月19日 11:47CVE-2010-1723: Joomla! Component iNetLanka Contact Us Draw Root Map 1.1 – Local File Inclusion
漏洞标题 CVE-2010-1723: Joomla! Component iNetLanka Contact Us Draw Root Map 1.1 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the iNetLanka Contact Us Dra...
2010年2月17日 06:19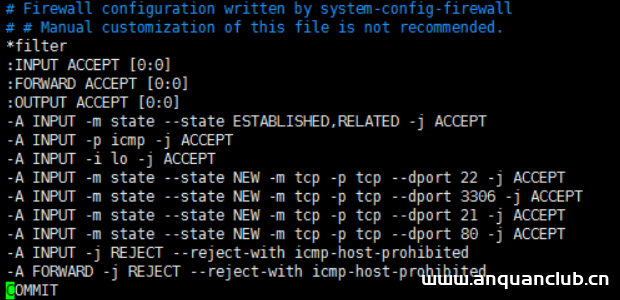
Linux配置防火墙,开启80、3306端口的实例方法_Linux
在本篇文章里小编给大家整理的是关于Linux配置防火墙,开启80端口、3306端口的相关内容,需要的朋友们参考下。 80端口同样配置,首先进入防火墙配置文件 shell># vim /etc/sysconfig/iptable...
2024年5月8日 20:01bugbounty技巧聚合20220117
漏洞报告 【 Django】将潜在恶意数据反序列化为 RCE http://hackerone.com/reports/1415436 【IBM】通过用户搜索的 SQL 注入和明文密码 http://hackerone.com/reports/703819 【Lark Technologi...
2022年4月1日 18:36CVE-2010-1714: Joomla! Component Arcade Games 1.0 – Local File Inclusion
漏洞标题 CVE-2010-1714: Joomla! Component Arcade Games 1.0 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the Arcade Games (com_arcadegames) component 1.0 f...
2010年4月25日 11:34CVE-2023-31478: GL.iNET SSID Key Disclosure
漏洞标题 CVE-2023-31478: GL.iNET SSID Key Disclosure 漏洞描述 An issue was discovered on GL.iNet devices before 3.216. An API endpoint reveals information about the Wi-Fi configura...
2023年8月3日 13:42CVE-2023-46604: Apache ActiveMQ – Remote Code Execution
漏洞标题 CVE-2023-46604: Apache ActiveMQ - Remote Code Execution 漏洞描述 Apache ActiveMQ is vulnerable to Remote Code Execution.The vulnerability may allow a remote attacker with ...
2023年3月1日 19:55CVE-2019-6793: GitLab Enterprise Edition – Server-Side Request Forgery
漏洞标题 CVE-2019-6793: GitLab Enterprise Edition - Server-Side Request Forgery 漏洞描述 An issue was discovered in GitLab Enterprise Edition before 11.5.8, 11.6.x before 11.6.6, a...
2019年5月19日 07:42docker在linux上的安装部署实例讲解_docker
这篇文章主要介绍了docker在linux上的安装部署实例讲解,步骤讲解的很清晰,有需要同学可以学习下 以下文章了解之后你可以在服务器上部署项目,本地不需要安装 tomcat,jdk,mysql等服务器,通...
2022年9月3日 21:19
2026年10月11日 11:45
2026年10月10日 11:45
2026年10月9日 11:45
2026年10月8日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

