
最新发布第410页

Linux 通过Rsync+Inotify实现本、异地远程数据实时同步功能_Linux
这篇文章主要介绍了Linux 通过Rsync+Inotify实现本、异地远程数据实时同步功能,需要的朋友可以参考下 0x0 测试环境 总部生产服务器与分部备份服务器要求实现异地数据备份,环境如下 **centos 6....
 2024年2月10日 21:09

CVE-2018-6605: Joomla! Component Zh BaiduMap 3.0.0.1 – SQL Injection
漏洞标题 CVE-2018-6605: Joomla! Component Zh BaiduMap 3.0.0.1 - SQL Injection 漏洞描述 SQL Injection exists in the Zh BaiduMap 3.0.0.1 component for Joomla! via the id parameter in...
2018年9月4日 14:04CVE-2022-1910: WordPress Shortcodes and Extra Features for Phlox <2.9.8 - Cross-Site Scripting
漏洞标题 CVE-2022-1910: WordPress Shortcodes and Extra Features for Phlox <2.9.8 - Cross-Site Scripting 漏洞描述 WordPress Shortcodes and extra features plugin for the Phlox the...
2022年1月19日 09:49
从《风起陇西》看企业数据安全
背景 时下“三国+谍战”题材电视剧《风起陇西》正在热播,在这个天下三分,烽烟四起的战场上,不仅有刀光剑影,秘密情报的交锋也涌动于滚滚洪流的阴影当中。 编辑切换为居中 添加图片注释,不超...
2022年5月7日 18:08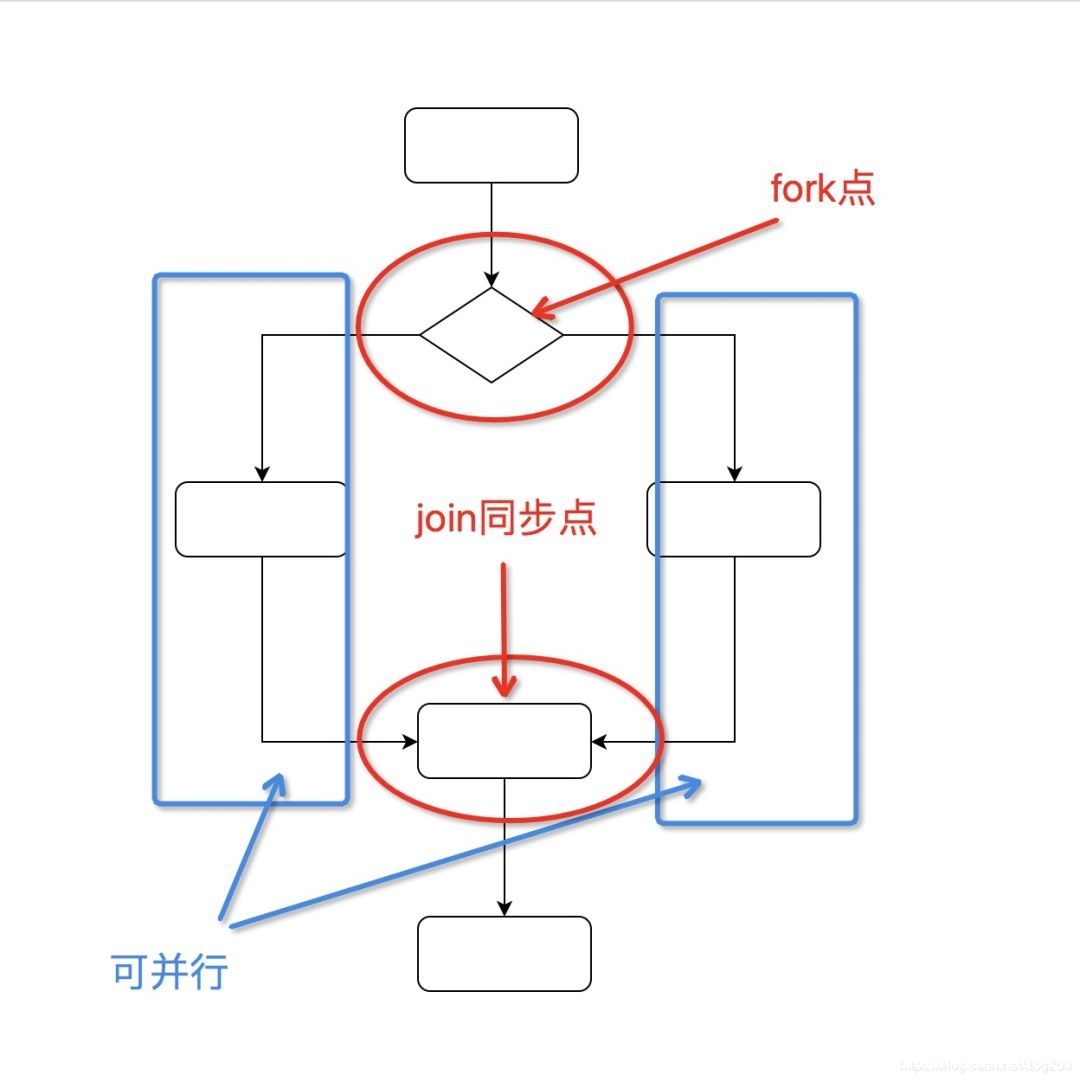
Unix/Linux fork隐藏的开销_Linux
本文通过介绍Unix、fork的由来及早期状态,展开其隐藏的开销,对此感兴趣的小伙伴不要错过奥 目录一、fork的由来二、早期UNIX的覆盖(overlaying)技术三、fork引入UNIX前的表象1、UNIX fork的诞...
2022年6月17日 09:59CVE-2020-5192: Hospital Management System 4.0 – SQL Injection
漏洞标题 CVE-2020-5192: Hospital Management System 4.0 - SQL Injection 漏洞描述 Hospital Management System 4.0 contains multiple SQL injection vulnerabilities because multiple page...
2020年12月22日 03:55CVE-2018-13379: Fortinet FortiOS – Credentials Disclosure
漏洞标题 CVE-2018-13379: Fortinet FortiOS - Credentials Disclosure 漏洞描述 Fortinet FortiOS 6.0.0 to 6.0.4, 5.6.3 to 5.6.7 and 5.4.6 to 5.4.12 and FortiProxy 2.0.0, 1.2.0 to 1.2.8...
2018年3月28日 21:15CVE-2022-43939: Hitachi Pentaho Business Analytics Server – Bypass Authorization
漏洞标题 CVE-2022-43939: Hitachi Pentaho Business Analytics Server - Bypass Authorization 漏洞描述 Hitachi Vantara Pentaho Business Analytics Server versions before 9.4.0.1 and 9.3...
2022年8月21日 03:44CVE-2019-17671: WordPress <= 5.2.4 - Unauthenticated View Private/Draft Posts
漏洞标题 CVE-2019-17671: WordPress <= 5.2.4 - Unauthenticated View Private/Draft Posts 漏洞描述 WordPress before 5.2.4 contains an information disclosure caused by mishandling o...
2019年1月28日 21:12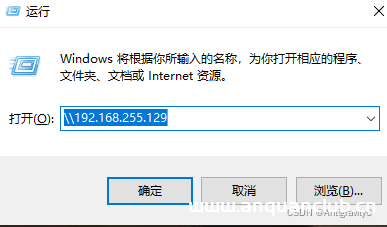
linux系统文件共享samba配置教程_Linux
目录卸载及安装 samba新建共享路径及权限设置编辑samba 配置文件重启samba服务windows 打开共享文件夹卸载及安装 samba sudo apt-get purge samba samba-* sudo apt-get update sudo apt-get in...
2022年6月15日 08:45CVE-2023-40779: IceWarp Mail Server Deep Castle 2 v.13.0.1.2 – Open Redirect
漏洞标题 CVE-2023-40779: IceWarp Mail Server Deep Castle 2 v.13.0.1.2 - Open Redirect 漏洞描述 An issue in IceWarp Mail Server Deep Castle 2 v.13.0.1.2 allows a remote attacker to ...
2023年8月17日 17:26CVE-2022-37190: Cuppa CMS v1.0 – Remote Code Execution
漏洞标题 CVE-2022-37190: Cuppa CMS v1.0 - Remote Code Execution 漏洞描述 CuppaCMS 1.0 is vulnerable to Remote Code Execution (RCE). An authenticated user can control both parameter...
2022年3月31日 09:13CVE-2024-28397: pyload-ng js2py – Remote Code Execution
漏洞标题 CVE-2024-28397: pyload-ng js2py - Remote Code Execution 漏洞描述 An issue in the component js2py.disable_pyimport() of js2py up to v0.74 allows attackers to execute arbitr...
2024年4月14日 12:47CVE-2025-56819: Datart v1.0.0-rc.3 – Remote Code Execution
漏洞标题 CVE-2025-56819: Datart v1.0.0-rc.3 - Remote Code Execution 漏洞描述 Datart v1.0.0-rc.3 contains a vulnerability that allows remote attackers to execute arbitrary code via ...
2025年9月10日 06:12CVE-2025-1097: Ingress-Nginx Controller – Configuration Injection via Unsanitized `auth-tls-match-cn` Annotation
漏洞标题 CVE-2025-1097: Ingress-Nginx Controller - Configuration Injection via Unsanitized `auth-tls-match-cn` Annotation 漏洞描述 A security issue was discovered in ingress-nginx ...
2025年9月29日 23:59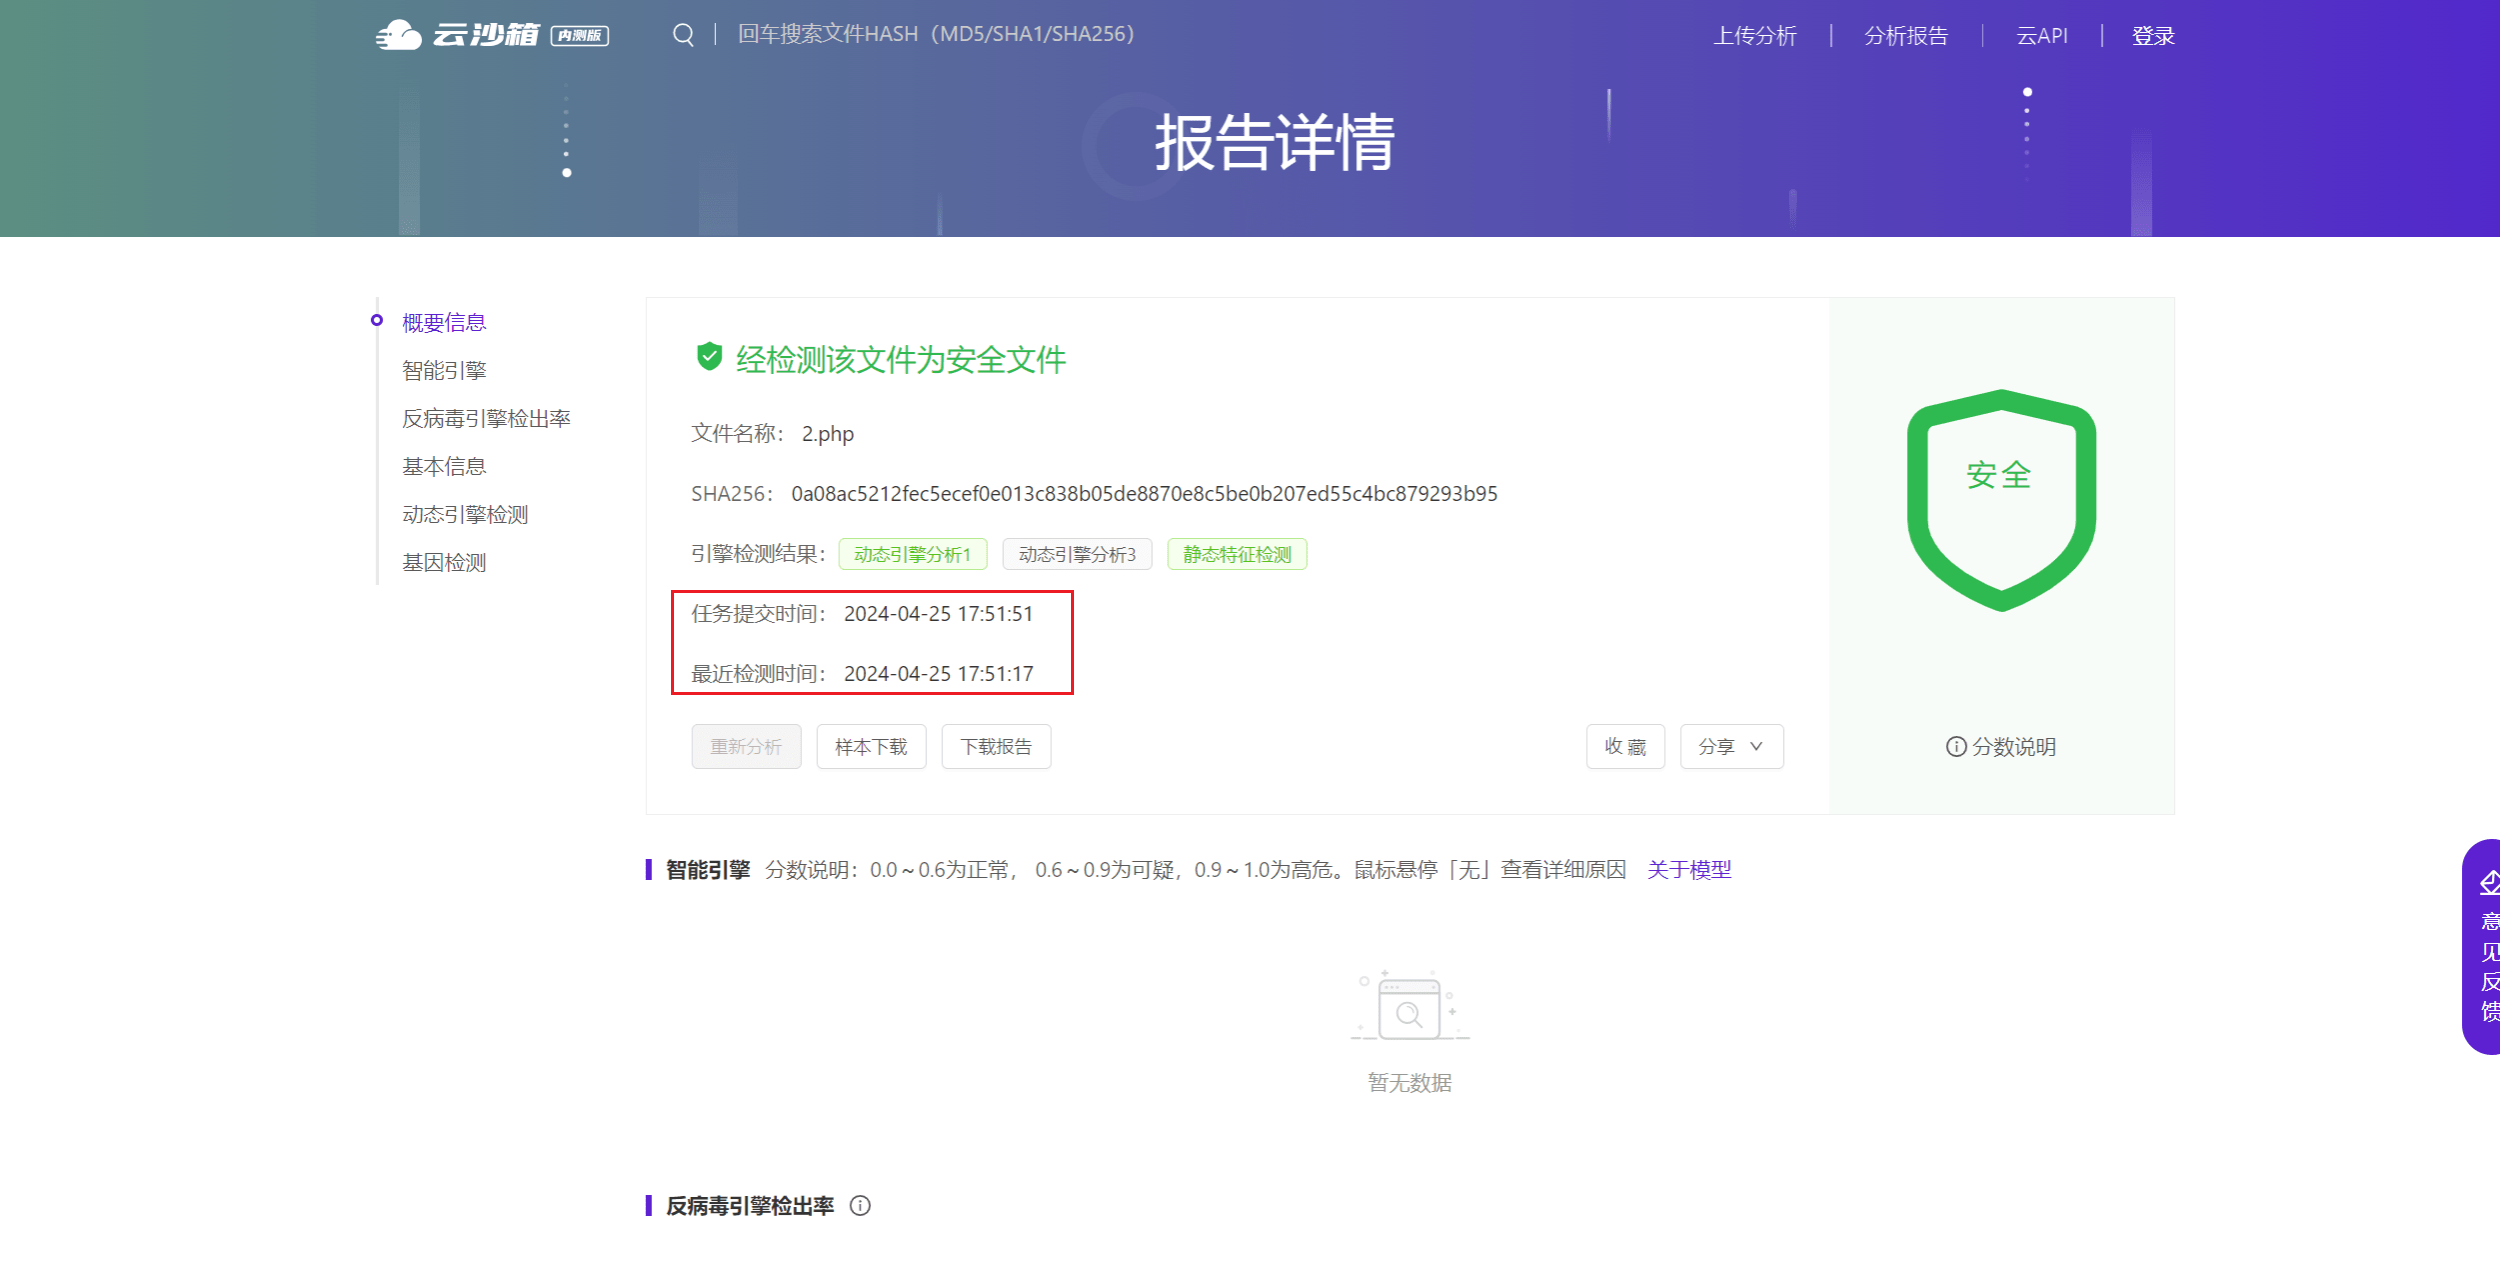
最新webshell免杀过在线查杀平台(php版)
前言 很长一段时间没有更新文章了,今天分享一篇今天下午刚刚出来的php免杀webshell,主要是对函数system进行混淆,然后执行命令 免杀思路 总得来说,目前的主流免杀主要有以下几种: 分析统计...

 2024年4月25日 23:05

2026年9月21日 11:45
2026年9月20日 11:45
2026年9月19日 11:45
2026年9月18日 11:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

