
最新发布第411页

CVE-2010-1429: Red Hat JBoss Enterprise Application Platform – Sensitive Information Disclosure
漏洞标题 CVE-2010-1429: Red Hat JBoss Enterprise Application Platform - Sensitive Information Disclosure 漏洞描述 Red Hat JBoss Enterprise Application Platform 4.2 before 4.2.0.CP0...
 2010年2月9日 16:01
Adobe ColdFusion /filemanager/iedit.cfc 未授权访问漏洞 (CVE-2023-26360)
漏洞标题 Adobe ColdFusion /filemanager/iedit.cfc 未授权访问漏洞 (CVE-2023-26360) 漏洞描述 Adobe ColdFusion是一种用于构建动态Web应用程序的服务器端编程语言和开发平台。ColdFusion的...
2023年12月4日 04:14
为Nginx动态添加模块的方法_nginx
这篇文章主要介绍了为Nginx动态添加模块的方法,文中讲解非常细致,代码帮助大家更好的理解和学习,感兴趣的朋友可以了解下 写在前面 很多时候,我们根据当时的项目情况和业务需求安装完Nginx后...
2023年9月16日 20:09CVE-2025-1661: HUSKY – Products Filter Professional for WooCommerce <= 1.3.6.5 - Unauthenticated Local File Inclusion
漏洞标题 CVE-2025-1661: HUSKY – Products Filter Professional for WooCommerce <= 1.3.6.5 - Unauthenticated Local File Inclusion 漏洞描述 The HUSKY – Products Filter Professiona...
2025年9月18日 15:20Nginx反爬虫策略,防止UA抓取网站_nginx
目前网络上的爬虫非常多,有对网站收录有益的,比如百度蜘蛛(Baiduspider),也有不但不遵守robots规则对服务器造成压力,还不能为网站带来流量的无用爬虫,为防止网站有可能会被别人爬,通过...
2023年5月8日 21:00CVE-2020-9365: Pure-FTPd 1.0.24 – Security Vulnerability
漏洞标题 CVE-2020-9365: Pure-FTPd 1.0.24 - Security Vulnerability 漏洞描述 Pure-FTPd 1.0.24 contains security vulnerabilities that could allow attackers to exploit the FTP server. ...
2020年9月16日 01:29CVE-2019-9874: Sitecore Experience Platform – Deserialization of Untrusted Data
漏洞标题 CVE-2019-9874: Sitecore Experience Platform - Deserialization of Untrusted Data 漏洞描述 Sitecore Experience Platform before 8.2 Update-7 and 9.0 before Update-2 is vulner...
2019年4月10日 10:27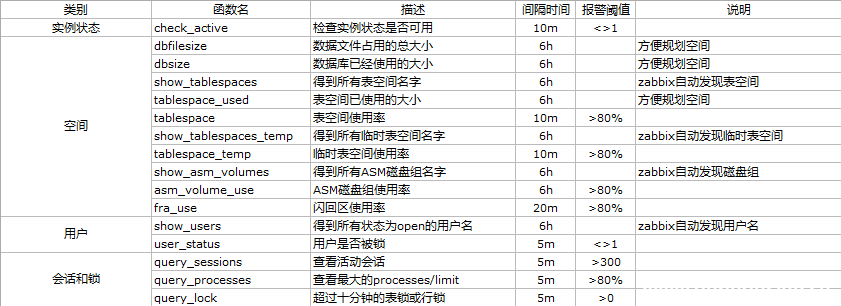
使用zabbix监控oracle数据库的方法详解_zabbix
这篇文章主要介绍了使用zabbix监控oracle数据库的方法,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 一、概述 zabbix是一款非常强大,同时也是...
2022年8月21日 21:51CVE-2023-7028: GitLab – Account Takeover via Password Reset
漏洞标题 CVE-2023-7028: GitLab - Account Takeover via Password Reset 漏洞描述 An issue has been discovered in GitLab CE/EE affecting all versions from 16.1 prior to 16.1.6, 16.2 pr...
2023年8月6日 15:15CVE-2024-2473: WPS Hide Login <= 1.9.15.2 - Login Page Disclosure
漏洞标题 CVE-2024-2473: WPS Hide Login <= 1.9.15.2 - Login Page Disclosure 漏洞描述 The WPS Hide Login plugin for WordPress is vulnerable to Login Page Disclosure in all version...
2024年9月29日 05:45nginx解决图片显示过慢,下载不完全的问题_nginx
这篇文章主要介绍了nginx解决图片显示过慢,下载不完全的问题,文中讲解非常细致,帮助大家更好的理解和学习,感兴趣的朋友可以了解下 写在前面 最近,一名读者跟我说他通过浏览器访问自己的服...
2023年9月16日 20:10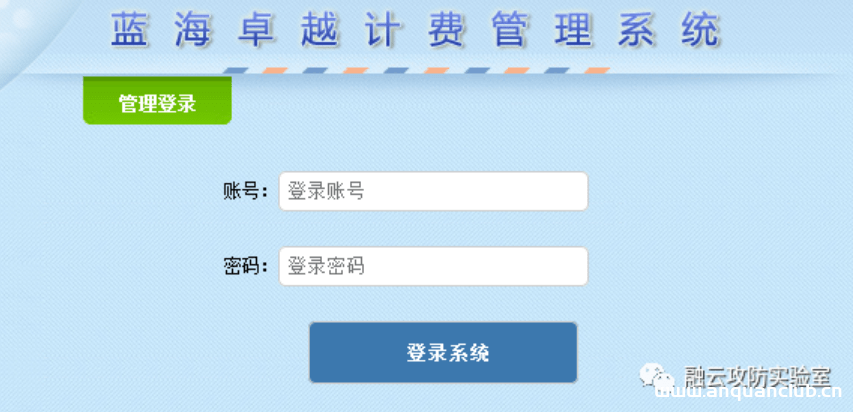
蓝海卓越 计费管理系统 debug.php 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 蓝海卓越 计费管理系统 debug.php 远程命令执行漏洞 蓝海卓越认证计费管理系统是一套以实现网络运营为基础,增强全局安全为中心,提高...
2026年2月13日 12:53CVE-2019-0230: Apache Struts <=2.5.20 - Remote Code Execution S2-059
漏洞标题 CVE-2019-0230: Apache Struts <=2.5.20 - Remote Code Execution S2-059 漏洞描述 Apache Struts 2.0.0 to 2.5.20 forced double OGNL evaluation when evaluated on raw user inp...
2019年6月4日 20:55CVE-2023-30256: Webkul QloApps 1.5.2 – Cross-site Scripting
漏洞标题 CVE-2023-30256: Webkul QloApps 1.5.2 - Cross-site Scripting 漏洞描述 Cross Site Scripting vulnerability found in Webkil QloApps v.1.5.2 allows a remote attacker to obtain ...
2023年6月29日 15:20CVE-2020-35234: SMTP WP Plugin Directory Listing
漏洞标题 CVE-2020-35234: SMTP WP Plugin Directory Listing 漏洞描述 The WordPress Easy WP SMTP Plugin has its log folder remotely accessible and its content available for access. Po...
2020年2月9日 09:25CVE-2009-0545: ZeroShell <= 1.0beta11 Remote Code Execution
漏洞标题 CVE-2009-0545: ZeroShell <= 1.0beta11 Remote Code Execution 漏洞描述 ZeroShell 1.0beta11 and earlier via cgi-bin/kerbynet allows remote attackers to execute arbitrary c...
2009年10月3日 16:52
2026年11月10日 11:45
2026年11月9日 11:45
2026年11月8日 11:45
2026年11月7日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

