
最新发布第412页

CVE-2020-17456: SEOWON INTECH SLC-130 & SLR-120S – Unauthenticated Remote Code Execution
漏洞标题 CVE-2020-17456: SEOWON INTECH SLC-130 & SLR-120S - Unauthenticated Remote Code Execution 漏洞描述 SEOWON INTECH SLC-130 and SLR-120S devices allow remote code executio...
 2020年8月15日 19:07
BUUCTF:[BUUCTF 2018]Online Tool – buu刷题笔记
打开可以看见是代码审计,我们看看代码 <?php if (isset($_SERVER['HTTP_X_FORWARDED_FOR'])) { $_SERVER['REMOTE_ADDR'] = $_SERVER['HTTP_X_FORWARDED_FOR']; } if(!isset($_GET['host']))...

 2022年6月2日 17:42

linux给用户添加root权限方法总结_Linux
在本篇文章里小编给大家整理的是关于 1、添加用户,首先用adduser命令添加一个普通用户,命令如下: #adduser tommy //添加一个名为tommy的用户 #passwd tommy //修改密码 Changing password fo...
2024年5月4日 20:16Adobe ColdFusion /filemanager/iedit.cfc 未授权访问漏洞 (CVE-2023-26360)
漏洞标题 Adobe ColdFusion /filemanager/iedit.cfc 未授权访问漏洞 (CVE-2023-26360) 漏洞描述 Adobe ColdFusion是一种用于构建动态Web应用程序的服务器端编程语言和开发平台。ColdFusion的...
2023年8月25日 05:40Nginx限制IP访问某些页面的操作_nginx
这篇文章主要介绍了Nginx限制IP访问某些页面的操作,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 1、要禁止所有IP访问a1.htm a2.htm a3.htm这个三个页面在location可以这...
2024年1月15日 21:10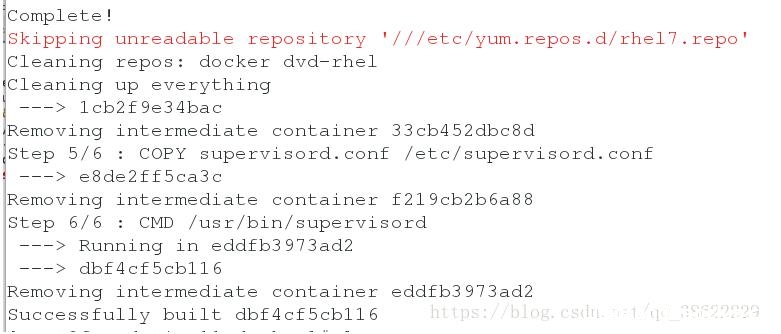
supervisor下的Dockerfile的多服务镜像封装操作_docker
这篇文章主要介绍了supervisor下的Dockerfile的多服务镜像封装操作,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 编写Dockerfile文件 配置yum源 cd /tmp/docker vim Docke...
2023年1月14日 20:16CVE-2022-29455-headless: WordPress Elementor Website Builder <= 3.5.5 - DOM Cross-Site Scripting
漏洞标题 CVE-2022-29455-headless: WordPress Elementor Website Builder <= 3.5.5 - DOM Cross-Site Scripting 漏洞描述 WordPress Elementor Website Builder plugin 3.5.5 and prior con...
2022年10月27日 15:01
Sodinokibi/REvil勒索软件团伙乌克兰成员被引渡美国受审
美国司法部消息,22岁的Yaroslav Vasinskyi被指控为Sodinokibi / REvil勒索软件团伙成员,其实施了多次勒索软件攻击,包括2021年7月对Kaseya的攻击(该攻击使全球数百家公司瘫痪数日)。该男子...
2022年3月10日 18:18CVE-2024-50623: Cleo Synchronization 任意文件读取
漏洞标题 CVE-2024-50623: Cleo Synchronization 任意文件读取 漏洞描述 Cleo Synchronization 存在任意文件读取漏洞,攻击者可通过构造恶意请求获取服务器上的任意文件内容。 fofa: server=&qu...
2024年9月10日 04:00CVE-2020-14883: Oracle Fusion Middleware WebLogic Server Administration Console – Remote Code Execution
漏洞标题 CVE-2020-14883: Oracle Fusion Middleware WebLogic Server Administration Console - Remote Code Execution 漏洞描述 The Oracle Fusion Middleware WebLogic Server admin console...
2020年1月14日 05:14CVE-2024-6220: WordPress Keydatas ≤ 2.5.2 – Arbitrary File Upload
漏洞标题 CVE-2024-6220: WordPress Keydatas ≤ 2.5.2 - Arbitrary File Upload 漏洞描述 The Keydatas plugin for WordPress (known in Chinese as "简数采集器") is vulnerable to...
2024年2月13日 19:18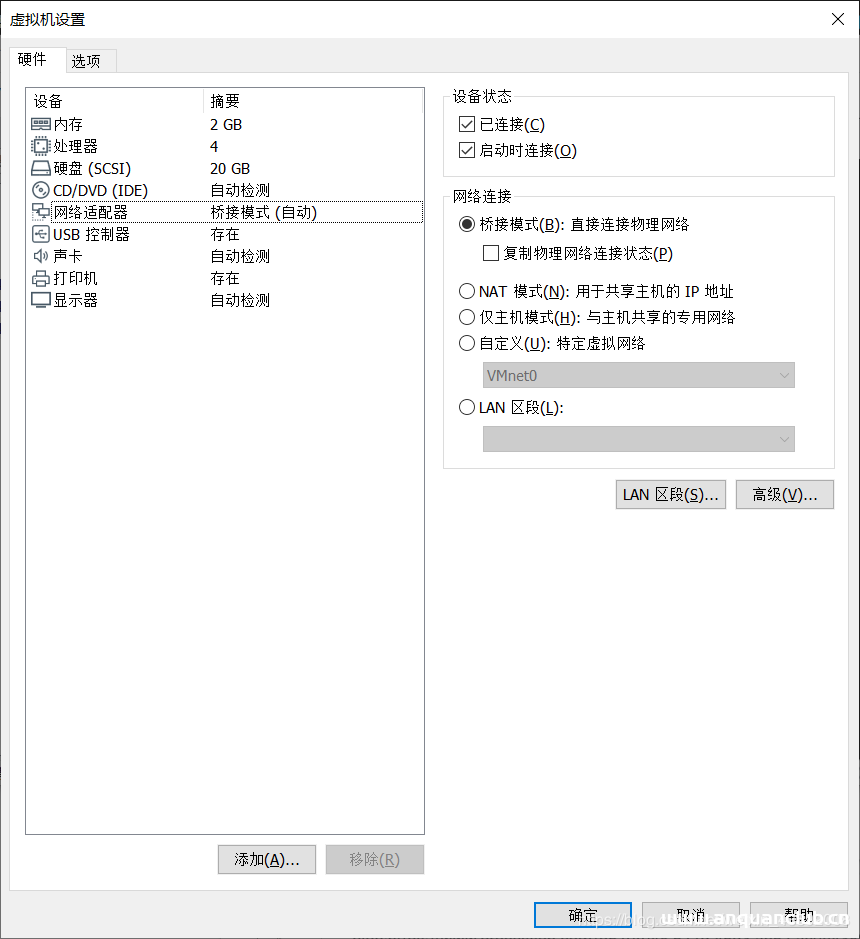
VMware配置多节点环境的操作方法_VMware
这篇文章主要介绍了VMware配置多节点环境的操作方法,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 本教程使用CentOS 7 64位, 为每个虚拟机分配...
2023年10月11日 20:14CVE-2021-3287: Zoho ManageEngine OpManager < 12.5.329 - Remote Code Execution
漏洞标题 CVE-2021-3287: Zoho ManageEngine OpManager < 12.5.329 - Remote Code Execution 漏洞描述 Zoho ManageEngine OpManager before 12.5.329 contains a remote code execution caus...
2021年3月27日 13:21Atlassian Questions For Confluence 应用硬编码漏洞(CVE-2022-26138)
漏洞标题 Atlassian Questions For Confluence 应用硬编码漏洞(CVE-2022-26138) 漏洞描述 Atlassian Questions For Confluence 应用硬编码漏洞(CVE-2022-26138) PoC代码 暂无
2022年9月10日 15:07重启docker服务应用自启停命令(推荐)_docker
这篇文章主要介绍了重启docker服务应用自启停命令,文中给大家提到了服务器重启后启动Docker命令,本文给大家介绍的非常详细,具有一定的参考借鉴价值,需要的朋友可以参考下 下面看下重启docker...
2026年4月24日 11:45MongoDB Zlib 信息泄露漏洞(CVE-2025-14847)
漏洞标题 MongoDB Zlib 信息泄露漏洞(CVE-2025-14847) 漏洞描述 MongoDB Server 在其使用 Zlib 压缩协议的通信实现中存在长度字段不匹配漏洞,当协议头中的长度字段与实际数据长度不一致时,...
2025年5月30日 13:07
2026年10月19日 11:45
2026年10月18日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

