
最新发布第414页

CVE-2018-18778: ACME mini_httpd <1.30 - Local File Inclusion
漏洞标题 CVE-2018-18778: ACME mini_httpd <1.30 - Local File Inclusion 漏洞描述 ACME mini_httpd before 1.30 is vulnerable to local file inclusion. PoC代码
 2018年8月3日 12:53
docker容器内安装TensorRT的问题_docker
很多朋友在使用docker容器内安装TensorRT的时候,遇到一大堆棘手的问题,不知道怎么处理好了,今天小编就docker安装TensorRT的问题给大家详细介绍下,感兴趣的朋友一起看看吧 Ubuntu上卸载已安...
2022年6月15日 09:45CVE-2019-16313: ifw8 Router ROM v4.31 Credential Discovery
漏洞标题 CVE-2019-16313: ifw8 Router ROM v4.31 Credential Discovery 漏洞描述 蜂网互联企业级路由器v4.31存在接口未授权访问,导致攻击者可以是通过此漏洞得到路由器账号密码接管路由器 app...
2019年1月11日 13:54CVE-2024-37881: SiteGuard WP Plugin <= 1.7.6 - Login Page Disclosure
漏洞标题 CVE-2024-37881: SiteGuard WP Plugin <= 1.7.6 - Login Page Disclosure 漏洞描述 The SiteGuard WP Plugin plugin for WordPress is vulnerable to protection mechanism bypass ...
2024年2月8日 17:20CVE-2019-5129: YouPHPTube Encoder 2.3 – Command Injection
漏洞标题 CVE-2019-5129: YouPHPTube Encoder 2.3 - Command Injection 漏洞描述 Exploitable unauthenticated command injections exist in YouPHPTube Encoder 2.3 a plugin for providing en...
2019年8月15日 14:58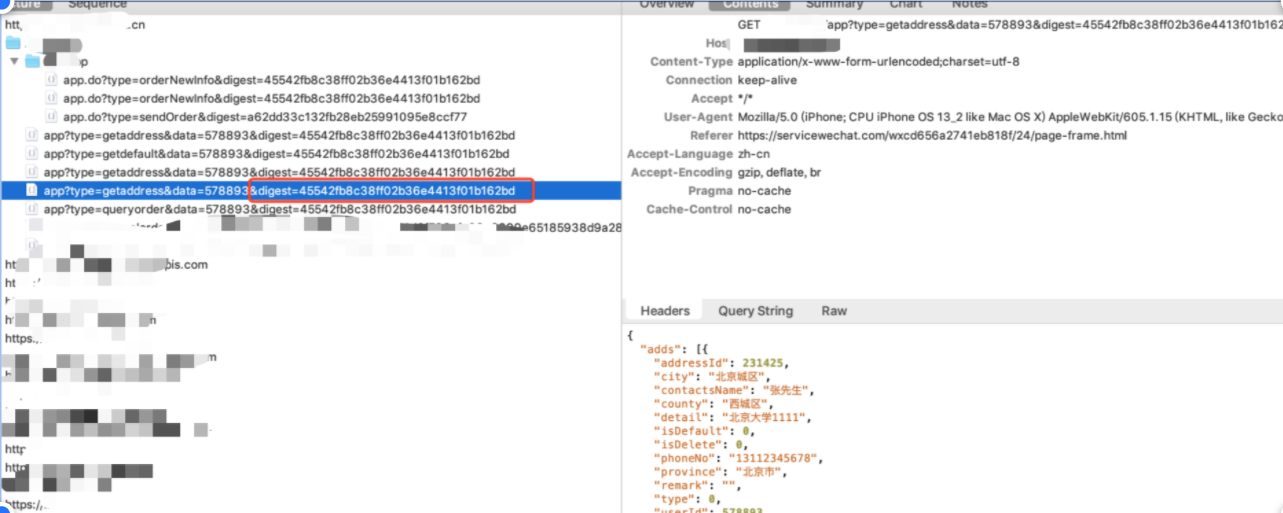
一次小程序端接口越权的分析
之前在挖一个src的时候,有一个资产是小程序 抓包如下 根据地址id查看收货地址 注意到请求里没有cookie,然后url里面这个digest字段比较奇怪,所有的接口都是根据这个参数鉴权的,一般不都应该...
2022年3月10日 23:34CVE-2022-48253: Nostromo nhttpd path traversal
漏洞标题 CVE-2022-48253: Nostromo nhttpd path traversal 漏洞描述 nhttpd in Nostromo before 2.1 is vulnerable to a path traversal that may allow an attacker to execute arbitrary com...
2022年6月11日 09:28CVE-2020-10204: Nexus Repository before 3.21.2 Remote Code Execution
漏洞标题 CVE-2020-10204: Nexus Repository before 3.21.2 Remote Code Execution 漏洞描述 漏洞触发需要任意账户权限 body="Nexus Repository Manager" app="Nexus-Repository...
2020年8月7日 02:42CVE-2021-46072: Vehicle Service Management System 1.0 – Stored Cross Site Scripting
漏洞标题 CVE-2021-46072: Vehicle Service Management System 1.0 - Stored Cross Site Scripting 漏洞描述 Vehicle Service Management System 1.0 contains a stored cross-site scripting v...
2021年4月10日 16:34CVE-2023-47873: WordPress WP Child Theme Generator < 1.1.3 - Arbitrary File Upload
漏洞标题 CVE-2023-47873: WordPress WP Child Theme Generator < 1.1.3 - Arbitrary File Upload 漏洞描述 Unrestricted Upload of File with Dangerous Type vulnerability in WEN Solutio...
2023年8月25日 10:11CVE-2023-24657: phpIPAM – 1.6 – Cross-Site Scripting
漏洞标题 CVE-2023-24657: phpIPAM - 1.6 - Cross-Site Scripting 漏洞描述 phpIPAM 1.6 contains a cross-site scripting vulnerability via the closeClass parameter at /subnet-masks/popup...
2023年10月21日 01:50CVE-2023-2813: WordPress Multiple Themes – Reflected Cross-Site Scripting
漏洞标题 CVE-2023-2813: Wordpress Multiple Themes - Reflected Cross-Site Scripting 漏洞描述 All of the above Aapna WordPress theme through 1.3, Anand WordPress theme through 1.2, A...
2023年12月29日 02:40Apache Struts S2-053 ONGL表达式注入漏洞(CVE-2017-12611)
漏洞标题 Apache Struts S2-053 ONGL表达式注入漏洞(CVE-2017-12611) 漏洞描述 Apache Struts S2-053 ONGL表达式注入漏洞(CVE-2017-12611) PoC代码 暂无
2017年11月28日 09:40CVE-2017-18349: Fastjson Insecure Deserialization – Remote Code Execution
漏洞标题 CVE-2017-18349: Fastjson Insecure Deserialization - Remote Code Execution 漏洞描述 parseObject in Fastjson before 1.2.25, as used in FastjsonEngine in Pippo 1.11.0 and oth...
2017年3月13日 16:17CVE-2021-26085: Atlassian Confluence Server – Local File Inclusion
漏洞标题 CVE-2021-26085: Atlassian Confluence Server - Local File Inclusion 漏洞描述 Atlassian Confluence Server allows remote attackers to view restricted resources via local file...
2021年10月23日 16:41CVE-2021-24791: Header Footer Code Manager < 1.1.14 - Admin+ SQL Injection
漏洞标题 CVE-2021-24791: Header Footer Code Manager < 1.1.14 - Admin+ SQL Injection 漏洞描述 The Header Footer Code Manager WordPress plugin before 1.1.14 does not validate and ...
2021年5月11日 14:22
2026年9月21日 11:45
2026年9月20日 11:45
2026年9月19日 11:45
2026年9月18日 11:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

