
最新发布第415页

CVE-2021-25094: WordPress Tatsubuilder <= 3.3.11 - Remote Code Execution
漏洞标题 CVE-2021-25094: Wordpress Tatsubuilder <= 3.3.11 - Remote Code Execution 漏洞描述 An unrestricted file upload in WordPress Tatsubuilder plugin version <= 3.3.11 enab...
 2021年9月21日 15:52
CVE-2021-33690: SAP NetWeaver Development Infrastructure – Server Side Request Forgery
漏洞标题 CVE-2021-33690: SAP NetWeaver Development Infrastructure - Server Side Request Forgery 漏洞描述 Server-Side Request Forgery (SSRF) vulnerability has been detected in the S...
2021年7月5日 20:23CVE-2022-34047: WAVLINK WN530HG4 – Improper Access Control
漏洞标题 CVE-2022-34047: WAVLINK WN530HG4 - Improper Access Control 漏洞描述 WAVLINK WN530HG4 M30HG4.V5030.191116 is susceptible to improper access control. An attacker can obtain ...
2022年2月2日 22:21
Ubuntu20.04安装Python3的虚拟环境教程详解_Linux
这篇文章主要介绍了Ubuntu20.04安装Python3的虚拟环境,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 以下均在本人虚拟机上进行 1.安装pip3 sud...
2023年11月24日 20:06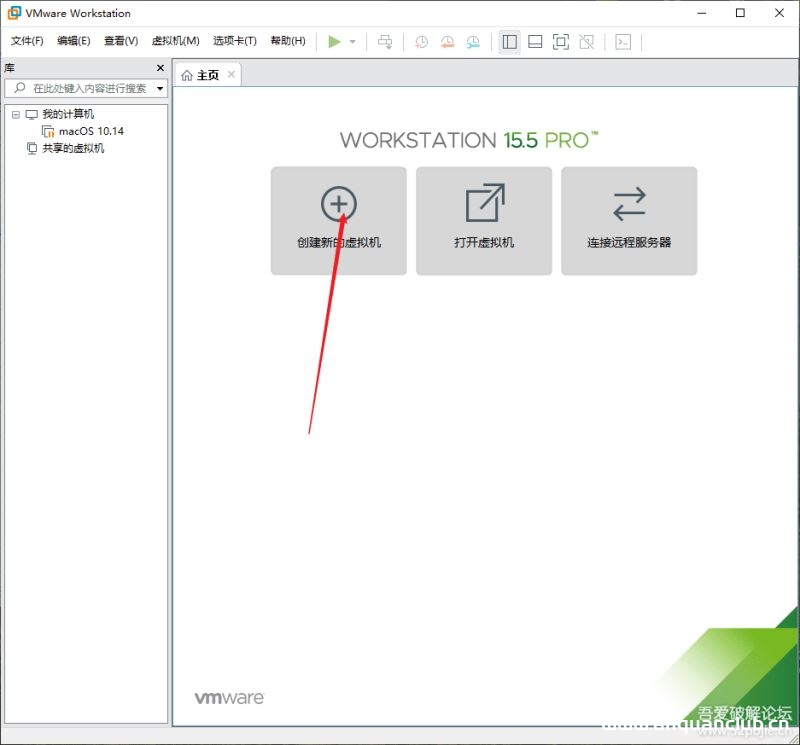
win10下虚拟机中安装Mac系统的图文教程_win服务器
这篇文章主要介绍了win10下虚拟机中安装Mac系统的教程,本文通过图文并茂的形式给大家介绍的非常详细,具有一定的参考借鉴价值,需要的朋友可以参考下 一、下载虚拟机15.5.1版本 我从官网上直接...
2024年7月2日 21:02CVE-2023-41265: Qlik Sense Enterprise – HTTP Request Smuggling
漏洞标题 CVE-2023-41265: Qlik Sense Enterprise - HTTP Request Smuggling 漏洞描述 An HTTP Request Tunneling vulnerability found in Qlik Sense Enterprise for Windows for versions May...
2023年2月15日 05:11CVE-2018-7662: Couchcms 2.0 Dictionary Disclosure
漏洞标题 CVE-2018-7662: Couchcms 2.0 Dictionary Disclosure 漏洞描述 Couchcms 2.0 Dictionary Disclosure fofa: app="Couchcms" shodan: http.html:"Couchcms" PoC代码
2018年7月25日 13:36CVE-2022-1910: WordPress Shortcodes and Extra Features for Phlox <2.9.8 - Cross-Site Scripting
漏洞标题 CVE-2022-1910: WordPress Shortcodes and Extra Features for Phlox <2.9.8 - Cross-Site Scripting 漏洞描述 WordPress Shortcodes and extra features plugin for the Phlox the...
2022年2月7日 09:20CVE-2015-7823: Kentico CMS 8.2 – Open Redirect
漏洞标题 CVE-2015-7823: Kentico CMS 8.2 - Open Redirect 漏洞描述 Kentico CMS 8.2 contains an open redirect vulnerability via GetDocLink.ashx with link variable. An attacker can con...
2015年4月3日 06:03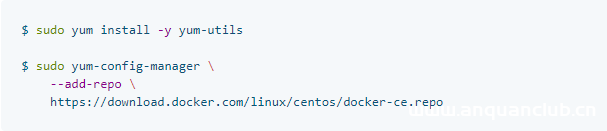
Docker安装及阿里云镜像加速器的配置方法_docker
这篇文章主要介绍了Docker安装及阿里云镜像加速器配置方法,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 Docker安装 Windows系统安装就不用说了...
2023年11月27日 20:08CVE-2022-22947: Spring Cloud Gateway Code Injection
漏洞标题 CVE-2022-22947: Spring Cloud Gateway Code Injection 漏洞描述 Applications using Spring Cloud Gateway prior to 3.1.1+ and 3.0.7+ are vulnerable to a code injection attack w...
2022年3月27日 16:10CVE-2019-6802: Pypiserver <1.2.5 - Carriage Return Line Feed Injection
漏洞标题 CVE-2019-6802: Pypiserver <1.2.5 - Carriage Return Line Feed Injection 漏洞描述 Pypiserver through 1.2.5 and below is susceptible to carriage return line feed injection...
2019年8月8日 15:17CVE-2021-40651: OS4Ed OpenSIS Community 8.0 – Local File Inclusion
漏洞标题 CVE-2021-40651: OS4Ed OpenSIS Community 8.0 - Local File Inclusion 漏洞描述 OS4Ed OpenSIS Community 8.0 is vulnerable to a local file inclusion vulnerability in Modules.ph...
2021年8月25日 06:57CVE-2021-24436: WordPress W3 Total Cache <2.1.4 - Cross-Site Scripting
漏洞标题 CVE-2021-24436: WordPress W3 Total Cache <2.1.4 - Cross-Site Scripting 漏洞描述 WordPress W3 Total Cache plugin before 2.1.4 is susceptible to cross-site scripting with...
2021年11月23日 02:32CVE-2019-8086: Adobe Experience Manager – XML External Entity Injection
漏洞标题 CVE-2019-8086: Adobe Experience Manager - XML External Entity Injection 漏洞描述 Adobe Experience Manager 6.5, 6.4, 6.3 and 6.2 are susceptible to XML external entity inje...
2019年12月26日 10:47CVE-2022-34047: WAVLINK WN530HG4 – Improper Access Control
漏洞标题 CVE-2022-34047: WAVLINK WN530HG4 - Improper Access Control 漏洞描述 WAVLINK WN530HG4 M30HG4.V5030.191116 is susceptible to improper access control. An attacker can obtain ...
2022年6月12日 02:27
2026年9月22日 11:45
2026年9月21日 11:45
2026年9月20日 11:45
2026年9月19日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

