
最新发布第416页

Docker搭建php环境教程详解_docker
这篇文章主要介绍了Docker搭建php环境教程详解,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 docker 安装 使用官方提供的安装脚本,安装...
 2022年12月4日 21:56
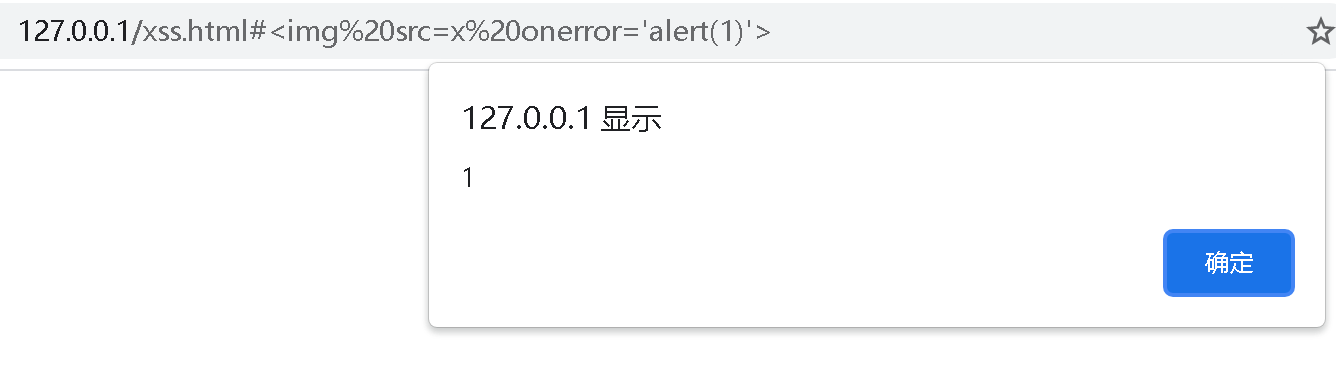
web漏洞挖掘指南 -XSS跨站脚本攻击
web漏洞挖掘指南 XSS跨站脚本攻击 一、漏洞原理 1. 跨站脚本英文全称(Cross Site Scripting跨站脚本),为了不和css层叠样式表(英文全称:Cascading Style Sheets)混淆,因此将跨站脚本缩写为X...
2022年3月10日 23:35
CVE-2009-0932: Horde/Horde Groupware – Local File Inclusion
漏洞标题 CVE-2009-0932: Horde/Horde Groupware - Local File Inclusion 漏洞描述 Horde before 3.2.4 and 3.3.3 and Horde Groupware before 1.1.5 are susceptible to local file inclusion ...
2009年9月26日 00:19bugbounty技巧聚合20211028
漏洞报告 【Reddit 500刀】第三方应用程序可以使用 inAppBrowser 窃取访问令牌以及受保护的文件 http://hackerone.com/reports/1122177 【Reddit 500刀】在端点 http://oauth.reddit.com/api/v2...
2022年3月10日 23:39
2021最新版毛概课后习题(思考题)答案(1-11章)
第一章课后习题答案 一、毛泽东思想形成和发展的社会历史条件是什么? 答: 19世纪末20世纪初,世界进入帝国主义和无产阶级革命时代。马克思主义自19世纪末开始传入中国,20世纪初期得到传播。...

 2022年7月6日 11:51
CVE-2015-1880: Fortinet FortiOS <=5.2.3 - Cross-Site Scripting
漏洞标题 CVE-2015-1880: Fortinet FortiOS <=5.2.3 - Cross-Site Scripting 漏洞描述 Fortinet FortiOS 5.2.x before 5.2.3 contains a cross-site scripting vulnerability in the SSL VPN...
2015年12月21日 19:26Argo CD未经身份验证访问敏感设置(CVE-2024-37152)
漏洞标题 Argo CD未经身份验证访问敏感设置(CVE-2024-37152) 漏洞描述 Argo CD 是用于 Kubernetes 的声明式 GitOps 持续交付工具。该漏洞允许未经身份验证访问 /api/v1/settings端点公开的敏感...
2024年6月19日 07:20CVE-2024-51568: CyberPanel – Command Injection
漏洞标题 CVE-2024-51568: CyberPanel - Command Injection 漏洞描述 CyberPanel (aka Cyber Panel) before 2.3.5 allows Command Injection via completePath in the ProcessUtilities.outputE...
2024年10月12日 03:59
在IDEA 2020.3.1中部署Tomcat并且创建第一个web项目的过程详解_Tomcat
这篇文章主要介绍了在IDEA 2020.3.1中部署Tomcat并且创建第一个web项目,本文通过实例代码给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 目录Tomcat介...
2022年10月2日 21:25CVE-2022-46443: Bangresto – SQL Injection
漏洞标题 CVE-2022-46443: Bangresto - SQL Injection 漏洞描述 Bangresto 1.0 is vulnberable to SQL Injection via the itemqty%5B%5D parameter. PoC代码
2022年12月15日 07:21CVE-2021-24300: WordPress WooCommerce <1.13.22 - Cross-Site Scripting
漏洞标题 CVE-2021-24300: WordPress WooCommerce <1.13.22 - Cross-Site Scripting 漏洞描述 WordPress WooCommerce before 1.13.22 contains a reflected cross-site scripting vulnerabil...
2021年11月14日 16:06CVE-2020-2103: Jenkins <=2.218 - Information Disclosure
漏洞标题 CVE-2020-2103: Jenkins <=2.218 - Information Disclosure 漏洞描述 Jenkins through 2.218, LTS 2.204.1 and earlier, is susceptible to information disclosure. An attacker c...
2020年4月21日 07:08CVE-2021-41349: Microsoft Exchange Server Pre-Auth POST Based Cross-Site Scripting
漏洞标题 CVE-2021-41349: Microsoft Exchange Server Pre-Auth POST Based Cross-Site Scripting 漏洞描述 Microsoft Exchange Server is vulnerable to a spoofing vulnerability. Be aware t...
2021年12月25日 13:59CVE-2019-19823: TOTOLINK/Realtek Routers – Information Disclosure
漏洞标题 CVE-2019-19823: TOTOLINK/Realtek Routers - Information Disclosure 漏洞描述 A certain router administration interface using Realtek APMIB (e.g., on TOTOLINK models) allows ...
2019年12月28日 07:10CVE-2021-22205: GitLab CE/EE – Remote Code Execution
漏洞标题 CVE-2021-22205: GitLab CE/EE - Remote Code Execution 漏洞描述 GitLab CE/EE starting from 11.9 does not properly validate image files that were passed to a file parser, res...
2021年4月8日 19:50
2026年11月10日 11:45
2026年11月9日 11:45
2026年11月8日 11:45
2026年11月7日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

