
最新发布第420页
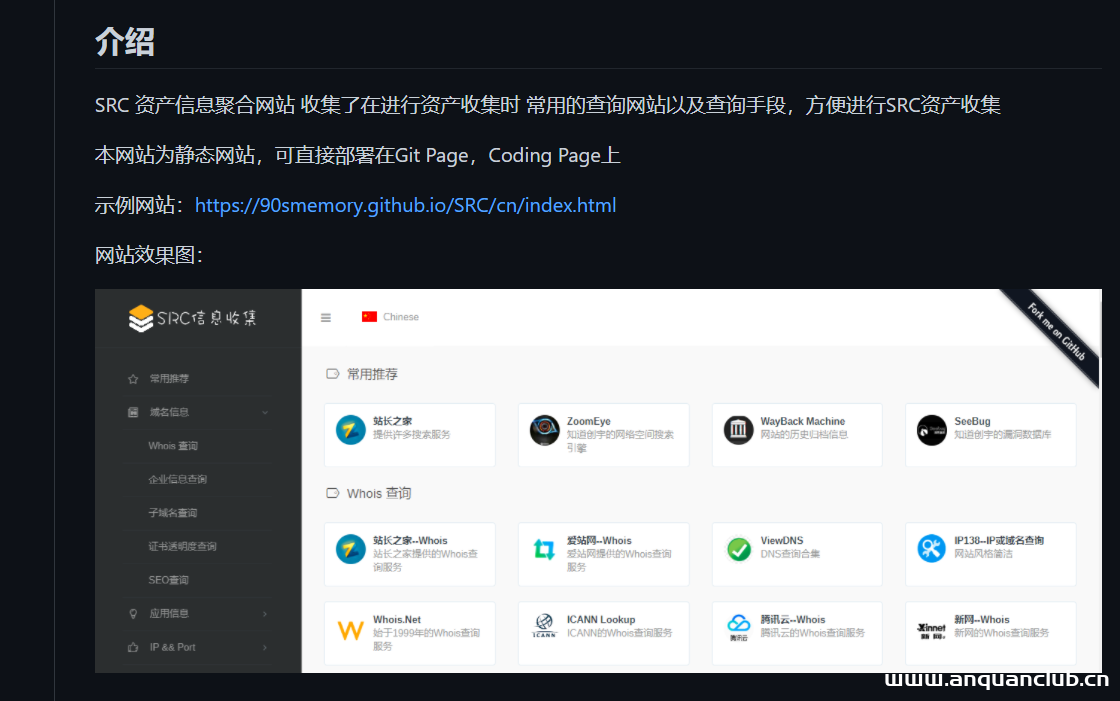
本地自用信息收集网站(源码)
git clone http://github.com/90smemory/SRC.git 文字来源于- 火线 Zone-云安全社区,安全小天地只做文章分享,如有侵权,请联系站长删除
 2022年4月1日 18:36

CVE-2022-1020: WordPress WooCommerce <3.1.2 - Arbitrary Function Call
漏洞标题 CVE-2022-1020: WordPress WooCommerce <3.1.2 - Arbitrary Function Call 漏洞描述 WordPress WooCommerce plugin before 3.1.2 does not have authorisation and CSRF checks in ...
2022年9月24日 23:01CVE-2023-6989: Shield Security WP Plugin <= 18.5.9 - Local File Inclusion
漏洞标题 CVE-2023-6989: Shield Security WP Plugin <= 18.5.9 - Local File Inclusion 漏洞描述 The Shield Security Smart Bot Blocking & Intrusion Prevention Security plugin for...
2023年6月1日 16:21CVE-2019-16525: WordPress Checklist <1.1.9 - Cross-Site Scripting
漏洞标题 CVE-2019-16525: WordPress Checklist <1.1.9 - Cross-Site Scripting 漏洞描述 WordPress Checklist plugin before 1.1.9 contains a cross-site scripting vulnerability. The fi...
2019年3月3日 19:15CVE-2016-1000134: WordPress HDW Video Gallery <=1.2 - Cross-Site Scripting
漏洞标题 CVE-2016-1000134: WordPress HDW Video Gallery <=1.2 - Cross-Site Scripting 漏洞描述 WordPress HDW Video Gallery 1.2 and before contains a cross-site scripting vulnerabi...
2016年7月30日 10:58CVE-2025-34026: Versa Concerto Actuator Endpoint – Authentication Bypass
漏洞标题 CVE-2025-34026: Versa Concerto Actuator Endpoint - Authentication Bypass 漏洞描述 An authentication bypass vulnerability affected the Spring Boot Actuator endpoints in Ver...
2025年3月5日 13:40
弱口令讨论专题
欢迎大家踊跃评论在渗透过程中碰到的弱口令。 由于人性的弱点,弱口令总是普遍存在着。弱口令也成为我们拿下权限的有力手段之一,高端的渗透总是这么朴实无法且枯燥。 PDF下载地址:http://zone...
2022年3月10日 23:36CVE-2021-24991: WooCommerce PDF Invoices & Packing Slips WordPress Plugin < 2.10.5 - Cross-Site Scripting
漏洞标题 CVE-2021-24991: WooCommerce PDF Invoices & Packing Slips WordPress Plugin < 2.10.5 - Cross-Site Scripting 漏洞描述 The Wordpress plugin WooCommerce PDF Invoices &am...
2021年10月28日 09:38CVE-2024-5522: WordPress HTML5 Video Player < 2.5.27 - SQL Injection
漏洞标题 CVE-2024-5522: WordPress HTML5 Video Player < 2.5.27 - SQL Injection 漏洞描述 The HTML5 Video Player WordPress plugin before 2.5.27 does not sanitize and escape a param...
2024年11月21日 18:57CVE-2025-1974: CVE-2025-1974
漏洞标题 CVE-2025-1974: CVE-2025-1974 漏洞描述 shodan: ssl:"ingress-nginx" port:8443 Kubernetes ingress-nginx是云原生计算基金会(Cloud Native Computing Foundation)开源...
2025年3月1日 01:57CVE-2022-48012: OpenCATS 0.9.7 – Cross-Site Scripting
漏洞标题 CVE-2022-48012: OpenCATS 0.9.7 - Cross-Site Scripting 漏洞描述 OpenCATS 0.9.7 contains a cross-site scripting vulnerability via the component /opencats/index.php?m=setting...
2022年5月16日 06:45CVE-2022-45362: WordPress Paytm Payment Gateway <=2.7.0 - Server-Side Request Forgery
漏洞标题 CVE-2022-45362: WordPress Paytm Payment Gateway <=2.7.0 - Server-Side Request Forgery 漏洞描述 WordPress Paytm Payment Gateway plugin through 2.7.0 contains a server-si...
2022年1月5日 08:07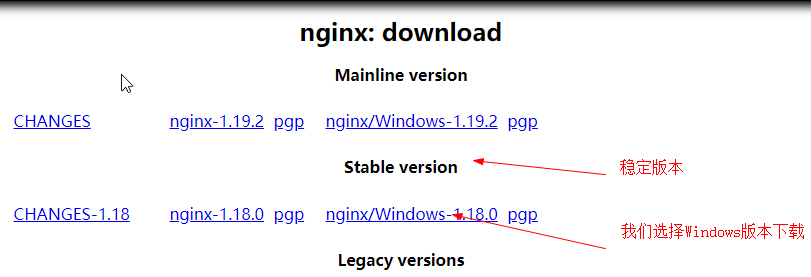
Windows下使用Nginx+Tomcat做负载均衡的完整步骤_nginx
这篇文章主要介绍了Windows下使用Nginx+Tomcat做负载均衡的完整步骤,帮助大家搭建负载均衡集群,感兴趣的朋友可以了解下 前言 今天,王子与大家闲谈一下如何在Windows下使用Nginx+Tomcat做负载...
2023年4月26日 21:11CVE-2022-0826: WordPress WP Video Gallery <=1.7.1 - SQL Injection
漏洞标题 CVE-2022-0826: WordPress WP Video Gallery <=1.7.1 - SQL Injection 漏洞描述 WordPress WP Video Gallery plugin through 1.7.1 contains a SQL injection vulnerability. The p...
2022年9月11日 22:53CVE-2018-3238: Oracle Fusion Middleware WebCenter Sites 11.1.1.8.0 – Cross-Site Scripting
漏洞标题 CVE-2018-3238: Oracle Fusion Middleware WebCenter Sites 11.1.1.8.0 - Cross-Site Scripting 漏洞描述 The Oracle WebCenter Sites 11.1.1.8.0 component of Oracle Fusion Middlew...
2018年6月4日 22:48
ServerSocket默认邦定IP实现过程详解_服务器其它
这篇文章主要介绍了ServerSocket默认邦定IP实现过程详解,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 开发中需要开启服务端的时候,本...
2023年4月6日 21:05
2026年10月23日 11:45
2026年10月22日 11:46
2026年10月21日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

