
最新发布第428页
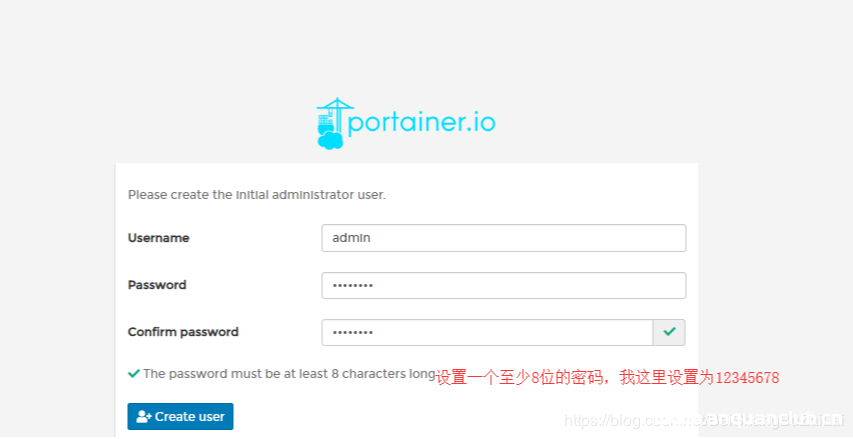
使用portainer连接远程docker的教程_docker
Portainer是一个轻量级的docker环境管理UI,可以用来管理docker宿主机和docker swarm集群,这篇文章主要介绍了使用portainer连接远程docker的方法,需要的朋友可以参考下 Portainer是一个轻量级...
 2024年4月1日 21:12

CVE-2021-24910: WordPress Transposh Translation <1.0.8 - Cross-Site Scripting
漏洞标题 CVE-2021-24910: WordPress Transposh Translation <1.0.8 - Cross-Site Scripting 漏洞描述 WordPress Transposh Translation plugin before 1.0.8 contains a reflected cross-si...
2021年2月3日 09:36CVE-2024-0939: Smart S210 Management Platform – Arbitary File Upload
漏洞标题 CVE-2024-0939: Smart S210 Management Platform - Arbitary File Upload 漏洞描述 A vulnerability has been found in Byzoro Smart S210 Management Platform up to 20240117 and cl...
2024年10月24日 10:26CVE-2022-22947: Spring Cloud Gateway Code Injection
漏洞标题 CVE-2022-22947: Spring Cloud Gateway Code Injection 漏洞描述 Applications using Spring Cloud Gateway prior to 3.1.1+ and 3.0.7+ are vulnerable to a code injection attack w...
2022年9月14日 00:41CVE-2025-47445: WordPress Eventin (Themewinter) ≤ 4.0.26 – Arbitrary File Download
漏洞标题 CVE-2025-47445: WordPress Eventin (Themewinter) ≤ 4.0.26 - Arbitrary File Download 漏洞描述 Themewinter Eventin contains a path traversal caused by relative path manipula...
2025年3月14日 14:47CVE-2010-1956: Joomla! Component Gadget Factory 1.0.0 – Local File Inclusion
漏洞标题 CVE-2010-1956: Joomla! Component Gadget Factory 1.0.0 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the Gadget Factory (com_gadgetfactory) compone...
2010年5月31日 09:13CVE-2023-3188: Owncast – Server Side Request Forgery
漏洞标题 CVE-2023-3188: Owncast - Server Side Request Forgery 漏洞描述 Server-Side Request Forgery (SSRF) in GitHub repository owncast/owncast prior to 0.1.0. PoC代码
2023年1月6日 19:22
VMware中安装Linux系统(Redhat8)及虚拟机的网络配置方法_VMware
这篇文章主要介绍了VMware中安装Linux系统(Redhat8)以及虚拟机的网络配置方法,本文通过图文并茂的形式给大家介绍的非常详细,具有一定的参考借鉴价值,需要的朋友可以参考下 目录1.安装vmware...
2024年5月9日 20:17CVE-2023-3277: MStore API <= 4.10.7 - Unauthorized Account Access and Privilege Escalation
漏洞标题 CVE-2023-3277: MStore API <= 4.10.7 - Unauthorized Account Access and Privilege Escalation 漏洞描述 The MStore API plugin for WordPress is vulnerable to Unauthorized Ac...
2023年7月12日 04:36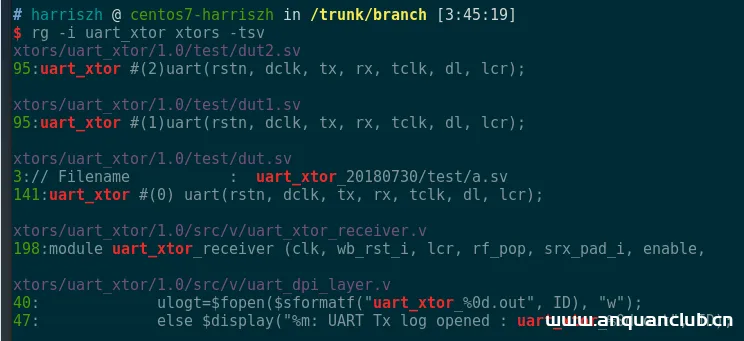
linux最快的文本搜索神器ripgrep(grep的最好代替者)_Linux
这篇文章主要介绍了linux最快的文本搜索神器ripgrep(grep的最好代替者),文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学...
2026年8月28日 11:45
bugbounty技巧聚合20211008
时事热点 上古杂志Phrack更新 ? http://www.phrack.org/issues/70/1.html 实时流媒体视频平台Twitch的敏感数据遭泄露 http://mp.weixin.qq.com/s/Vu5JaUcSwEJx38xsRrTtCQ 下载地址:http://noth...
2022年3月10日 23:32
重置Zabbix密码的方法(一步到位)_zabbix
由于长时间不通过账号密码的方式登录zabbix,容易忘记密码,小编今天通过转换对应的md5直接在数据库中重置密码,对重置Zabbix密码感兴趣的朋友一起看看吧 问题描述 由于长期不通过键入账号密码...
2024年5月23日 21:06CVE-2021-25028: WordPress Event Tickets < 5.2.2 - Open Redirect
漏洞标题 CVE-2021-25028: WordPress Event Tickets < 5.2.2 - Open Redirect 漏洞描述 WordPress Event Tickets < 5.2.2 is susceptible to an open redirect vulnerability. The plugin...
2021年12月27日 06:37yum的基本用法和实例(推荐)_相关技巧
这篇文章主要介绍了Linux(centos8)下的yum的基本用法和实例,本文给大家介绍的非常详细,具有一定的参考借鉴价值,需要的朋友可以参考下 yum 命令 Yum(全称为 Yellow dog Updater, Modified)...
2024年6月1日 20:43CVE-2023-23333: SolarView Compact 6.00 – OS Command Injection
漏洞标题 CVE-2023-23333: SolarView Compact 6.00 - OS Command Injection 漏洞描述 SolarView Compact 6.00 was discovered to contain a command injection vulnerability, attackers can ex...
2023年5月25日 23:37CVE-2025-2907: Order Delivery Date Pro for WooCommerce < 12.3.1 - Arbitrary Option Update
漏洞标题 CVE-2025-2907: Order Delivery Date Pro for WooCommerce < 12.3.1 - Arbitrary Option Update 漏洞描述 The Order Delivery Date WordPress plugin before 12.3.1 does not have ...
2025年3月18日 18:38
2026年10月20日 11:45
2026年10月19日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

