
最新发布第429页

CVE-2025-51586: PrestaShop – Information Disclosure
漏洞标题 CVE-2025-51586: PrestaShop - Information Disclosure 漏洞描述 User enumeration vulnerability in the AdminLogin controller in PrestaShop 1.7 through 8.2.2 allows remote atta...
 2025年1月1日 07:41
CirCarLifeScada停车场自动化管理系统log-信息泄漏(CVE-2018-12634)
漏洞标题 CirCarLifeScada停车场自动化管理系统log-信息泄漏(CVE-2018-12634) 漏洞描述 【漏洞对象】Circontrol CirCarLife Scada 【漏洞描述】 Circontrol CirCarLifeScada是西班牙Circontrol...
2018年8月6日 09:36
-Redis未授权利用
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-Redis未授权利用 Redis 默认情况下,会绑定在 0.0.0.0:6379,如果没有进行采用相关的策略,比如添加防火墙规则避免其他非信任来源 ip ...

 2023年2月1日 13:53
CVE-2022-42149: kkFileView 4.0 – Server-Side Request Forgery
漏洞标题 CVE-2022-42149: kkFileView 4.0 - Server-Side Request Forgery 漏洞描述 kkFileView 4.0 contains a server-side request forgery caused by improper validation in OnlinePreviewC...
2022年3月12日 19:15CVE-2018-19365: Wowza Streaming Engine Manager 4.7.4.01 – Directory Traversal
漏洞标题 CVE-2018-19365: Wowza Streaming Engine Manager 4.7.4.01 - Directory Traversal 漏洞描述 Wowza Streaming Engine 4.7.4.01 allows traversal of the directory structure and retr...
2018年5月7日 05:47CVE-2023-39700: IceWarp Mail Server v10.4.5 – Cross-Site Scripting
漏洞标题 CVE-2023-39700: IceWarp Mail Server v10.4.5 - Cross-Site Scripting 漏洞描述 IceWarp Mail Server v10.4.5 was discovered to contain a reflected cross-site scripting (XSS) vu...
2023年8月14日 18:39
还在让浏览器保存密码?小心遭恶意软件窃取
12月28日,韩国最大杀毒软件公司安博士Ahnlab发布了一份研究报告,警告有一款名为RedLine Stealer的恶意软件正在窃取Web浏览器存储的密码。 Ahnlab是韩国首家从事开发杀毒软件的企业,于19...
2022年3月10日 23:34CVE-2021-31602: Hitachi Vantara Pentaho/Business Intelligence Server – Authentication Bypass
漏洞标题 CVE-2021-31602: Hitachi Vantara Pentaho/Business Intelligence Server - Authentication Bypass 漏洞描述 Hitachi Vantara Pentaho through 9.1 and Pentaho Business Intelligence...
2021年5月5日 14:47CVE-2021-32789: WooCommerce Blocks 2.5 to 5.5 – Unauthenticated SQL Injection
漏洞标题 CVE-2021-32789: WooCommerce Blocks 2.5 to 5.5 - Unauthenticated SQL Injection 漏洞描述 woocommerce-gutenberg-products-block is a feature plugin for WooCommerce Gutenberg B...
2021年7月26日 15:35CVE-2022-1391: WordPress Cab fare calculator < 1.0.4 - Local File Inclusion
漏洞标题 CVE-2022-1391: WordPress Cab fare calculator < 1.0.4 - Local File Inclusion 漏洞描述 The Cab fare calculator WordPress plugin before 1.0.4 does not validate the control...
2022年3月29日 10:14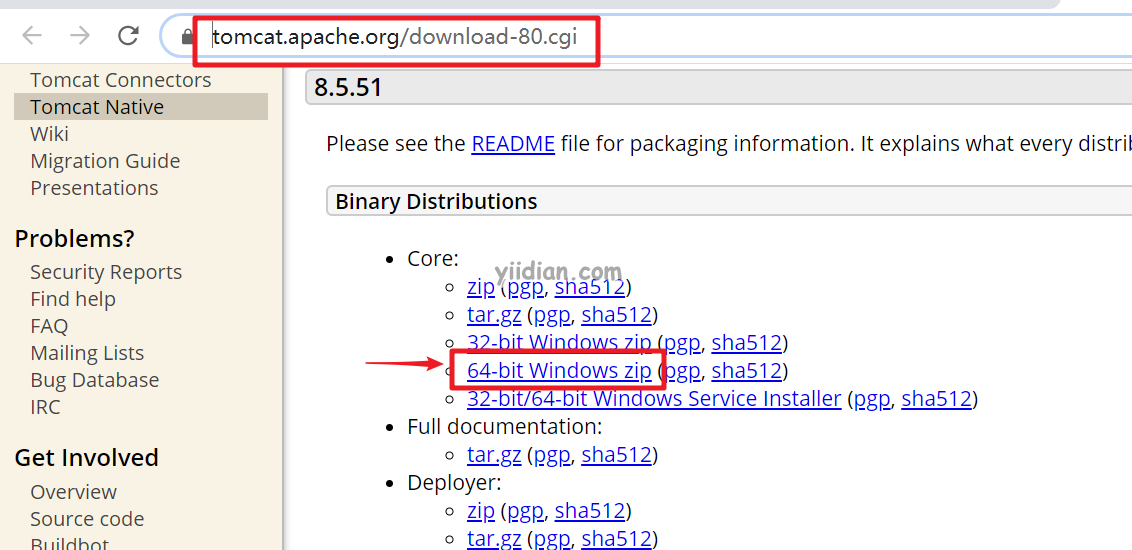
Window下安装Tomcat服务器的教程_Tomcat
这篇文章主要介绍了Window下安装Tomcat服务器的教程,本文通过图文并茂的形式给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值 ,需要的朋友可以参考下 1 下载并准备 首先,我们...
2024年3月19日 21:34CVE-2022-36537: ZK Framework – Information Disclosure
漏洞标题 CVE-2022-36537: ZK Framework - Information Disclosure 漏洞描述 ZK Framework 9.6.1, 9.6.0.1, 9.5.1.3, 9.0.1.2 and 8.6.4.1 is susceptible to information disclosure. An attac...
2022年10月11日 02:06CVE-2010-0219: Apache Axis2 Default Login
漏洞标题 CVE-2010-0219: Apache Axis2 Default Login 漏洞描述 Apache Axis2, as used in dswsbobje.war in SAP BusinessObjects Enterprise XI 3.2, CA ARCserve D2D r15, and other products...
2010年8月21日 01:53CVE-2023-27847: PrestaShop xipblog – SQL Injection
漏洞标题 CVE-2023-27847: PrestaShop xipblog - SQL Injection 漏洞描述 In the blog module (xipblog), an anonymous user can perform SQL injection. Even though the module has been patc...
2023年3月24日 18:25CVE-2020-21998: HomeAutomation 3.3.2 – Open Redirect
漏洞标题 CVE-2020-21998: HomeAutomation 3.3.2 - Open Redirect 漏洞描述 HomeAutomation 3.3.2 contains a redirect vulnerability caused by improper verification of the 'redirect&...
2020年8月7日 13:27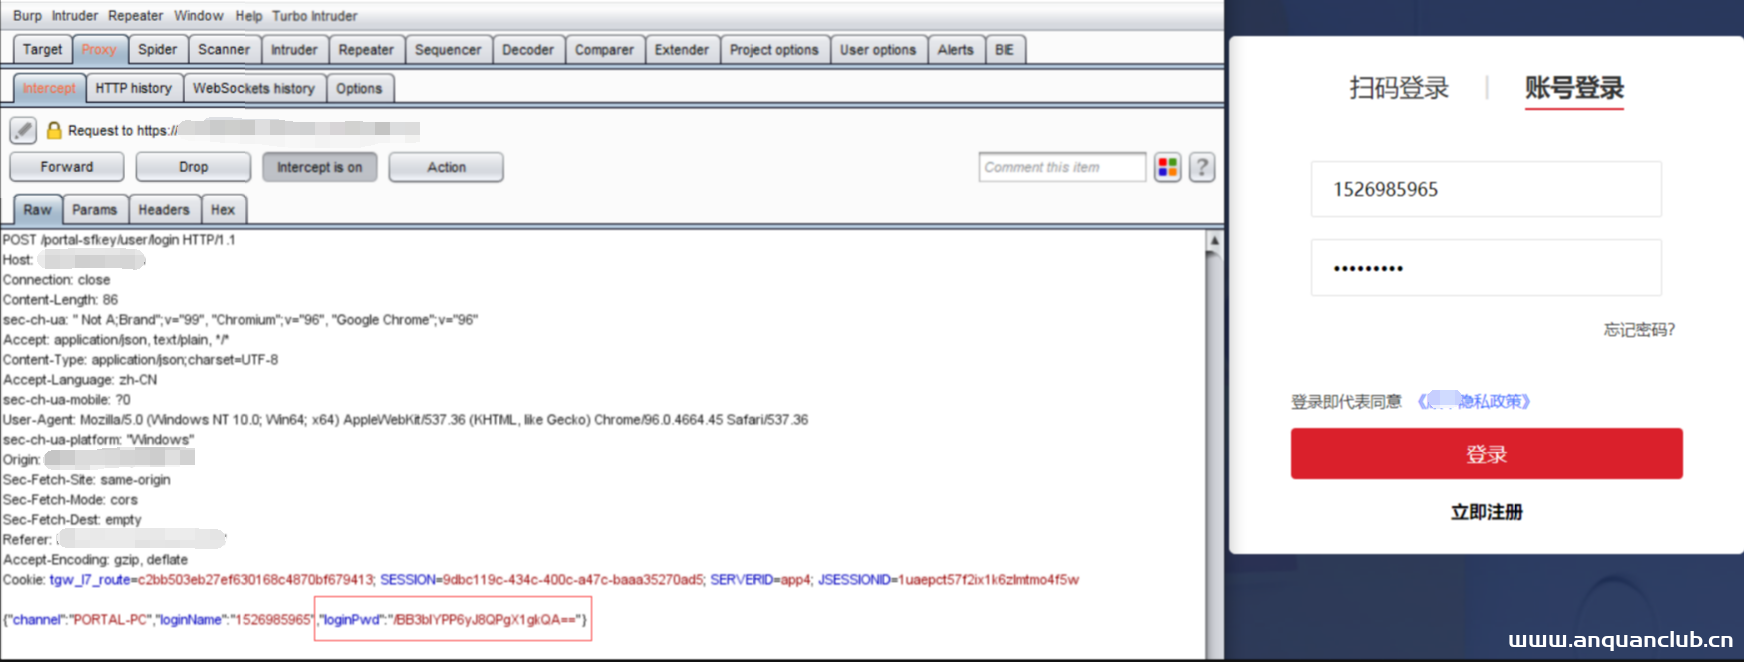
挖洞小技巧–JS简单逆向
1、以下面网站为例,密码为:qazwsx123,首先抓包,发现加密后的密码为:/BB3blYPP6yJ8QPgX1gkQA==,对应字段loginPwd 2、密码无法进行常规解码方式解开时,但是我们想对此处进行相关测试,比如...
2022年3月10日 23:36
2026年10月19日 11:45
2026年10月18日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

