
最新发布第432页

CVE-2025-53770: Microsoft SharePoint Server – Remote Code Execution (ToolShell)
漏洞标题 CVE-2025-53770: Microsoft SharePoint Server - Remote Code Execution (ToolShell) 漏洞描述 Deserialization of untrusted data in on-premises Microsoft SharePoint Server allow...
 2025年7月17日 14:16
CVE-2023-30192: PrestaShop ‘possearchproducts’ <= 1.7 - SQL Injection
漏洞标题 CVE-2023-30192: PrestaShop 'possearchproducts' <= 1.7 - SQL Injection 漏洞描述 In the module “Search Products” (possearchproducts) from PosThemes for Presta...
2023年9月26日 04:01CVE-2021-20123: Draytek VigorConnect 1.6.0-B – Local File Inclusion
漏洞标题 CVE-2021-20123: Draytek VigorConnect 1.6.0-B - Local File Inclusion 漏洞描述 Draytek VigorConnect 1.6.0-B3 is susceptible to local file inclusion in the file download func...
2021年9月24日 17:34CVE-2014-4558: WooCommerce Swipe <= 2.7.1 - Cross-Site Scripting
漏洞标题 CVE-2014-4558: WooCommerce Swipe <= 2.7.1 - Cross-Site Scripting 漏洞描述 A cross-site scripting vulnerability in test-plugin.php in the Swipe Checkout for WooCommerce ...
2014年3月14日 00:45CVE-2021-45811: osTicket 1.15.x – SQL Injection
漏洞标题 CVE-2021-45811: osTicket 1.15.x - SQL Injection 漏洞描述 A SQL injection vulnerability in the "Search" functionality of "tickets.php" page in osTicket ...
2021年12月19日 14:54CVE-2019-16920: D-Link Routers – Remote Code Execution
漏洞标题 CVE-2019-16920: D-Link Routers - Remote Code Execution 漏洞描述 D-Link products such as DIR-655C, DIR-866L, DIR-652, and DHP-1565 contain an unauthenticated remote code ex...
2019年3月30日 11:41Couchdb 垂直权限绕过漏洞(CVE-2017-12635)
漏洞标题 Couchdb 垂直权限绕过漏洞(CVE-2017-12635) 漏洞描述 (CVE-2017-12635)是由于Erlang和 JavaScript 对 JSON解析方式的不同,在语句执行时产生差异性导致的。该漏洞可使非管理员用户赋...
2017年3月5日 11:36
乌克兰招募黑客志愿军攻击俄罗斯关键机构
作为俄乌冲突的一部分,乌克兰近来在招募一支由安全研究人员和黑客组成的志愿“IT军队”,以对俄罗斯的政府机构、关键基础设施等进行网络攻击。此招募发布于周六下午,由乌克兰数字化转型部长My...
2022年3月10日 23:40CVE-2018-5715: SugarCRM 3.5.1 – Cross-Site Scripting
漏洞标题 CVE-2018-5715: SugarCRM 3.5.1 - Cross-Site Scripting 漏洞描述 SugarCRM 3.5.1 is vulnerable to cross-site scripting via phprint.php and a parameter name in the query string...
2018年10月12日 19:16CVE-2019-16931: WordPress Visualizer <3.3.1 - Cross-Site Scripting
漏洞标题 CVE-2019-16931: WordPress Visualizer <3.3.1 - Cross-Site Scripting 漏洞描述 WordPress Visualizer plugin before 3.3.1 contains a stored cross-site scripting vulnerabilit...
2019年4月14日 21:37
[MRCTF2020]Ez_bypass – buu刷题笔记
打开题目就是一段代码,我们稍微美化一下,看的清楚点 I put something in F12 for you include 'flag.php'; $flag='MRCTF{xxxxxxxxxxxxxxxxxxxxxxxxx}'; if(isset($_GET['gg'])&&isset...

 2022年4月19日 21:39
CVE-2022-0826: WordPress WP Video Gallery <=1.7.1 - SQL Injection
漏洞标题 CVE-2022-0826: WordPress WP Video Gallery <=1.7.1 - SQL Injection 漏洞描述 WordPress WP Video Gallery plugin through 1.7.1 contains a SQL injection vulnerability. The p...
2022年10月27日 12:42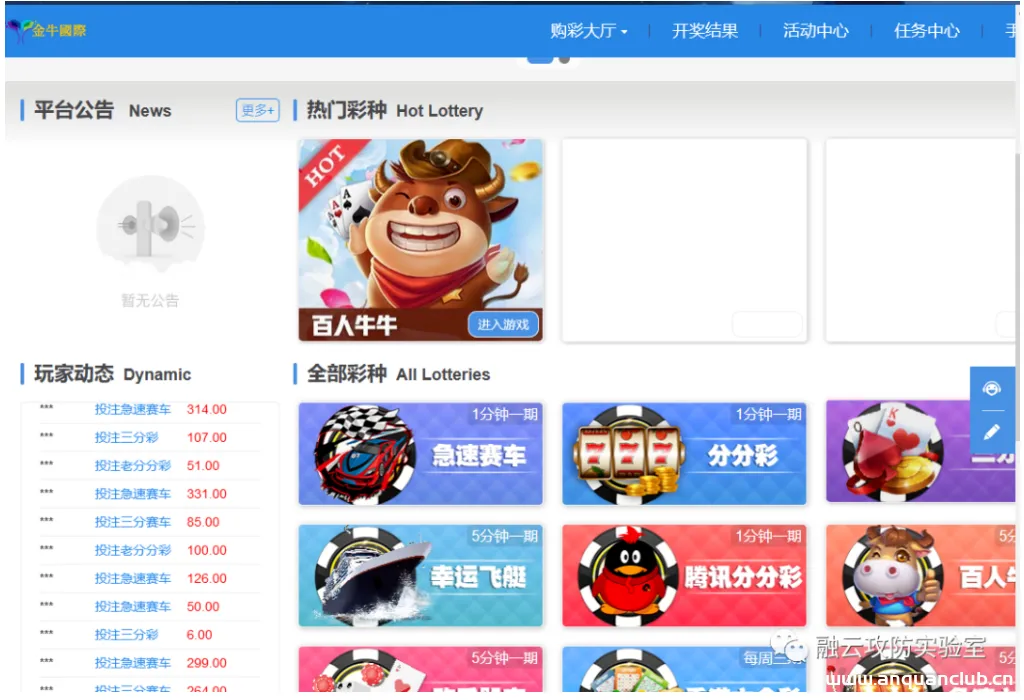
某菠菜 任意文件上传漏洞(0day)
0x01 漏洞描述 网络赌博是指通过互联网手段(非法赌博网站、博彩App、微信群等)进行的赌博活动。由于网络赌博不合法,资金不受法律保护,有很多“出老千”的行为,很多人被骗后往往不敢报...
2022年10月31日 11:26CVE-2018-16763: FUEL CMS 1.4.1 – Remote Code Execution
漏洞标题 CVE-2018-16763: FUEL CMS 1.4.1 - Remote Code Execution 漏洞描述 FUEL CMS 1.4.1 allows PHP Code Evaluation via the pages/select/ filter parameter or the preview/ data param...
2018年12月12日 21:28CVE-2010-2035: Joomla! Component Percha Gallery 1.6 Beta – Directory Traversal
漏洞标题 CVE-2010-2035: Joomla! Component Percha Gallery 1.6 Beta - Directory Traversal 漏洞描述 A directory traversal vulnerability in the Percha Gallery (com_perchagallery) compo...
2010年11月19日 13:29CVE-2022-0784: WordPress Title Experiments Free <9.0.1 - SQL Injection
漏洞标题 CVE-2022-0784: WordPress Title Experiments Free <9.0.1 - SQL Injection 漏洞描述 WordPress Title Experiments Free plugin before 9.0.1 contains a SQL injection vulnerabil...
2022年8月21日 07:16
2026年9月21日 11:45
2026年9月20日 11:45
2026年9月19日 11:45
2026年9月18日 11:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

