
最新发布第435页

CVE-2019-3398: Atlassian Confluence Download Attachments – Remote Code Execution
漏洞标题 CVE-2019-3398: Atlassian Confluence Download Attachments - Remote Code Execution 漏洞描述 Confluence Server and Data Center had a path traversal vulnerability in the downl...
 2019年5月5日 02:14
CVE-2019-14205: WordPress Nevma Adaptive Images <0.6.67 - Local File Inclusion
漏洞标题 CVE-2019-14205: WordPress Nevma Adaptive Images <0.6.67 - Local File Inclusion 漏洞描述 WordPress Nevma Adaptive Images plugin before 0.6.67 allows remote attackers to ...
2019年7月21日 17:31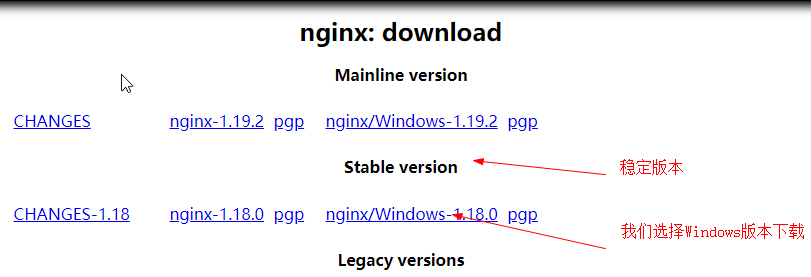
Windows下使用Nginx+Tomcat做负载均衡的完整步骤_nginx
这篇文章主要介绍了Windows下使用Nginx+Tomcat做负载均衡的完整步骤,帮助大家搭建负载均衡集群,感兴趣的朋友可以了解下 前言 今天,王子与大家闲谈一下如何在Windows下使用Nginx+Tomcat做负载...
2023年4月26日 21:11CVE-2023-4547: SPA-Cart eCommerce CMS 1.9.0.3 – Cross-Site Scripting
漏洞标题 CVE-2023-4547: SPA-Cart eCommerce CMS 1.9.0.3 - Cross-Site Scripting 漏洞描述 A vulnerability was found in SPA-Cart eCommerce CMS 1.9.0.3. It has been rated as problematic...
2023年11月3日 13:13CVE-2019-11253: Kubernetes API Server – YAML Parsing DoS (Billion Laughs)
漏洞标题 CVE-2019-11253: Kubernetes API Server - YAML Parsing DoS (Billion Laughs) 漏洞描述 The Kubernetes API server is vulnerable to a denial of service attack via YAML/JSON pars...
2019年1月12日 20:40CVE-2021-41773: Apache 2.4.49 – Path Traversal and Remote Code Execution
漏洞标题 CVE-2021-41773: Apache 2.4.49 - Path Traversal and Remote Code Execution 漏洞描述 A flaw was found in a change made to path normalization in Apache HTTP Server 2.4.49. An ...
2021年8月1日 03:29CVE-2021-24210: WordPress PhastPress <1.111 - Open Redirect
漏洞标题 CVE-2021-24210: WordPress PhastPress <1.111 - Open Redirect 漏洞描述 WordPress PhastPress plugin before 1.111 contains an open redirect vulnerability. An attacker can r...
2021年3月20日 11:12
空白页面第三讲
在某次金融类项目中,直接访问系统无任何功能,几乎相当于404 Not Found,甚至连JavaScript文件一个都不存在,最终通过渗透经验和一定的运气,拿下了这个高危SSRF漏洞。 直接访问页面404,给了...
2022年3月10日 23:41CVE-2017-12794: Django Debug Page – Cross-Site Scripting
漏洞标题 CVE-2017-12794: Django Debug Page - Cross-Site Scripting 漏洞描述 Django 1.10.x before 1.10.8 and 1.11.x before 1.11.5 has HTML autoescaping disabled in a portion of the t...
2017年4月19日 14:14CVE-2022-29775: iSpy 7.2.2.0 – Authentication Bypass
漏洞标题 CVE-2022-29775: iSpy 7.2.2.0 - Authentication Bypass 漏洞描述 iSpy 7.2.2.0 contains an authentication bypass vulnerability. An attacker can craft a URL and possibly obtain...
2022年3月20日 00:36CVE-2021-25082: WordPress Popup Builder < 4.0.7 - Remote Code Execution
漏洞标题 CVE-2021-25082: WordPress Popup Builder < 4.0.7 - Remote Code Execution 漏洞描述 Popup Builder WordPress plugin before 4.0.7 contains a local file inclusion caused by u...
2021年12月9日 10:40CVE-2018-18608: DedeCMS 5.7 SP2 – Cross-Site Scripting
漏洞标题 CVE-2018-18608: DedeCMS 5.7 SP2 - Cross-Site Scripting 漏洞描述 DedeCMS 5.7 SP2 is vulnerable to cross-site scripting via the function named GetPageList defined in the inc...
2018年3月25日 09:32CVE-2021-39327: WordPress BulletProof Security 5.1 Information Disclosure
漏洞标题 CVE-2021-39327: WordPress BulletProof Security 5.1 Information Disclosure 漏洞描述 The BulletProof Security WordPress plugin is vulnerable to sensitive information disclos...
2021年4月18日 23:34CVE-2018-2628: Oracle WebLogic Server Deserialization – Remote Code Execution
漏洞标题 CVE-2018-2628: Oracle WebLogic Server Deserialization - Remote Code Execution 漏洞描述 The Oracle WebLogic Server component of Oracle Fusion Middleware (subcomponent: Web ...
2018年4月21日 16:16CVE-2019-20504: Dell KACE Systems Management Appliance (K1000) 6.4.120756 – Remote Code Execution
漏洞标题 CVE-2019-20504: Dell KACE Systems Management Appliance (K1000) 6.4.120756 - Remote Code Execution 漏洞描述 service/krashrpt.php in Quest KACE K1000 Systems Management Appl...
2019年12月28日 04:12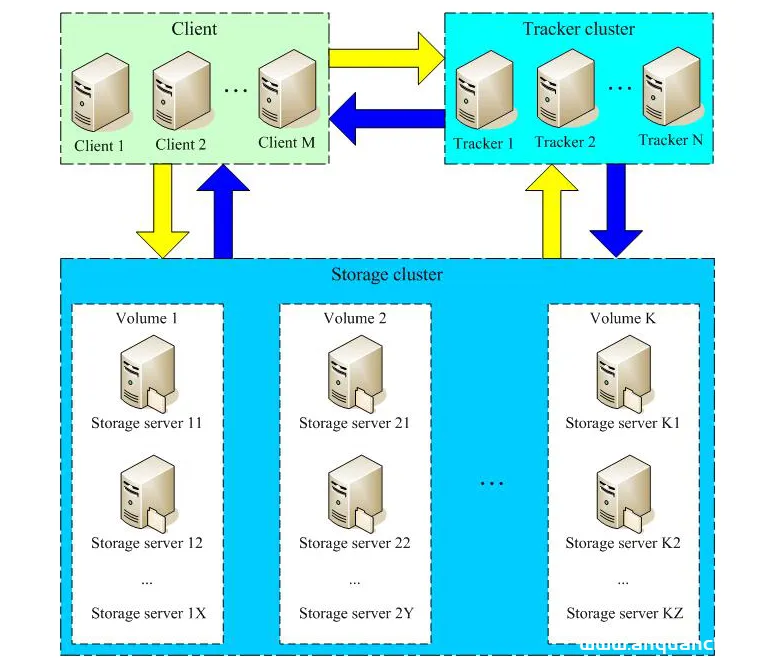
用nginx+FastDFS一步步搭建文件管理系统_服务器其它
FastDFS 是一个开源的高性能分布式文件系统(DFS)。 它的主要功能包括:文件存储,文件同步和文件访问,以及高容量和负载平衡。主要解决了海量数据存储问题,特别适合以中小文件(建议范围:4K...
2023年4月16日 20:56
2026年10月20日 11:45
2026年10月19日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

