
最新发布第435页

CVE-2011-5106: WordPress Plugin Flexible Custom Post Type < 0.1.7 - Cross-Site Scripting
漏洞标题 CVE-2011-5106: WordPress Plugin Flexible Custom Post Type < 0.1.7 - Cross-Site Scripting 漏洞描述 A cross-site scripting vulnerability in edit-post.php in the Flexible ...
 2011年11月1日 11:18
CVE-2023-0876: WordPress Meta SEO <= 4.5.2 - Open Redirect
漏洞标题 CVE-2023-0876: WordPress Meta SEO <= 4.5.2 - Open Redirect 漏洞描述 The WP Meta SEO WordPress plugin before 4.5.3 did not authorize several AJAX actions, which allowed ...
2023年3月8日 22:01CVE-2023-6360: WordPress My Calendar <3.4.22 - SQL Injection
漏洞标题 CVE-2023-6360: WordPress My Calendar <3.4.22 - SQL Injection 漏洞描述 WordPress My Calendar plugin versions before 3.4.22 are vulnerable to an unauthenticated SQL injec...
2023年6月23日 23:52CVE-2024-1380: Relevanssi (A Better Search) <= 4.22.0 - Query Log Export
漏洞标题 CVE-2024-1380: Relevanssi (A Better Search) <= 4.22.0 - Query Log Export 漏洞描述 The Relevanssi Search plugin for WordPress is vulnerable to unauthorized access of dat...
2024年2月25日 00:29
白帽训练营的简介
白帽训练营,对Zone里面的文章进行主题分类,用于白帽子们的入门和提高。 文字来源于- 火线 Zone-云安全社区,安全小天地只做文章分享,如有侵权,请联系站长删除
2022年3月10日 23:37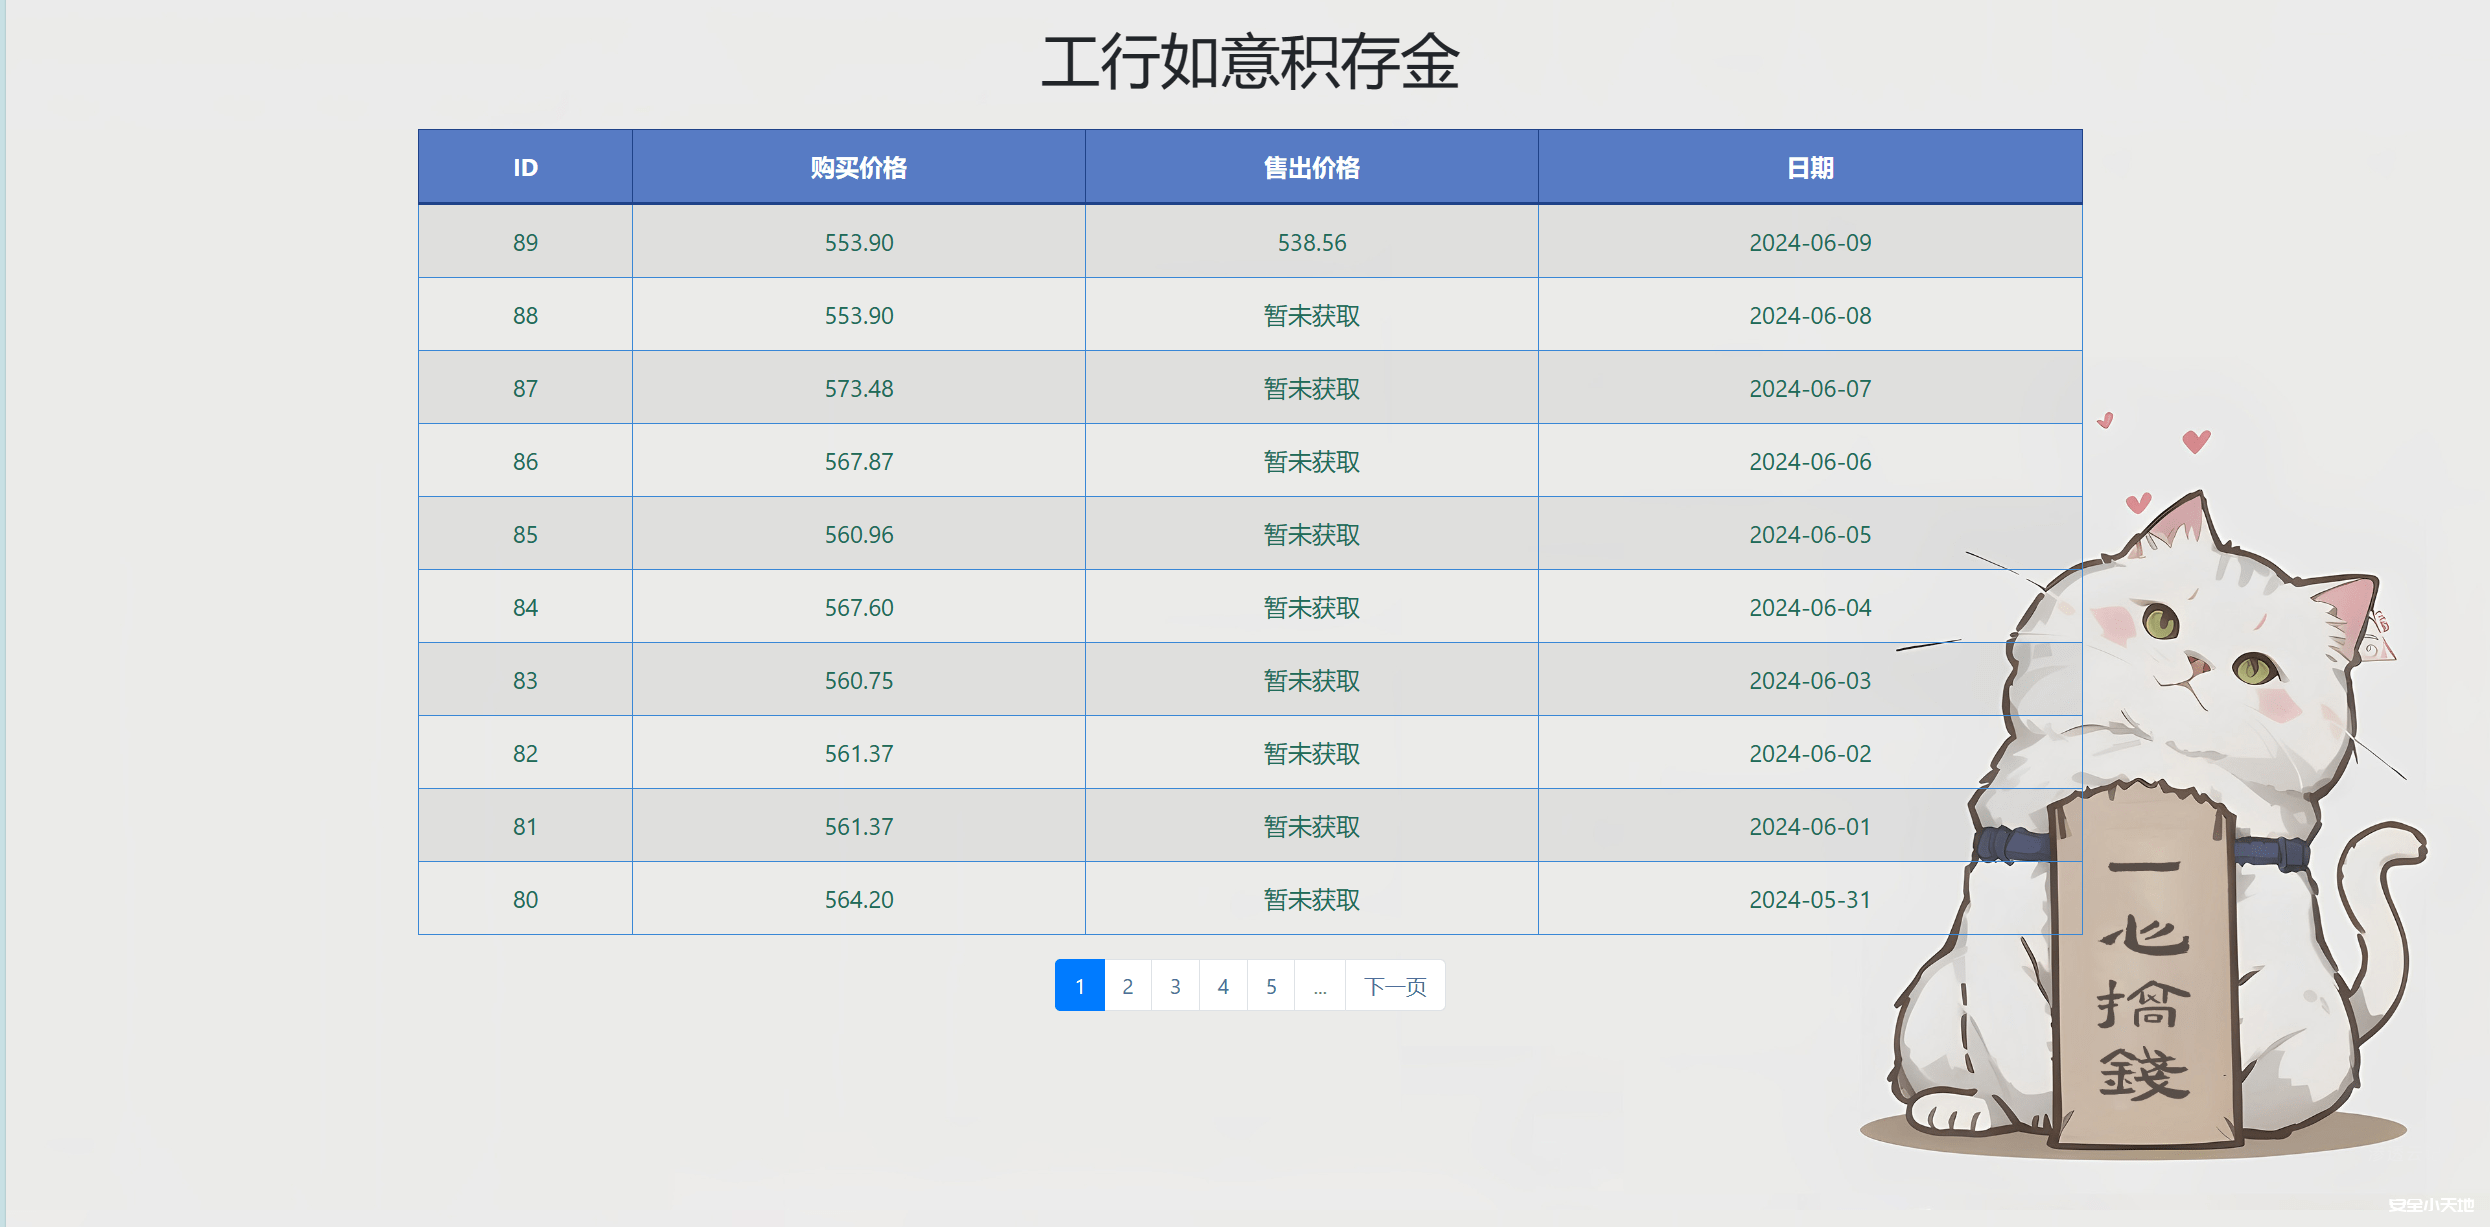
实用小页面:每日查询工行如意积存金价格
现在的金价是越来越高了,如果想在低点的时间稍微购买一点点,每天查看网站又比较麻烦 故而写了一个小页面,专门用来查看工行如意积存金的价格,遇到自己感觉可以的低点,攒一点 网址:gold.anq...

 2024年6月9日 11:44
CVE-2021-24970: WordPress All-In-One Video Gallery <2.5.0 - Local File Inclusion
漏洞标题 CVE-2021-24970: WordPress All-In-One Video Gallery <2.5.0 - Local File Inclusion 漏洞描述 WordPress All-in-One Video Gallery plugin before 2.5.0 is susceptible to local...
2021年4月11日 01:36CVE-2023-44813: mooSocial v.3.1.8 – Cross-Site Scripting
漏洞标题 CVE-2023-44813: mooSocial v.3.1.8 - Cross-Site Scripting 漏洞描述 Cross-Site Scripting (XSS) vulnerability in mooSocial v.3.1.8 allows a remote attacker to execute arbitra...
2023年7月27日 00:05CVE-2022-28219: Zoho ManageEngine ADAudit Plus <7600 - XML Entity Injection/Remote Code Execution
漏洞标题 CVE-2022-28219: Zoho ManageEngine ADAudit Plus <7600 - XML Entity Injection/Remote Code Execution 漏洞描述 Zoho ManageEngine ADAudit Plus before version 7060 is vulnera...
2022年1月7日 14:41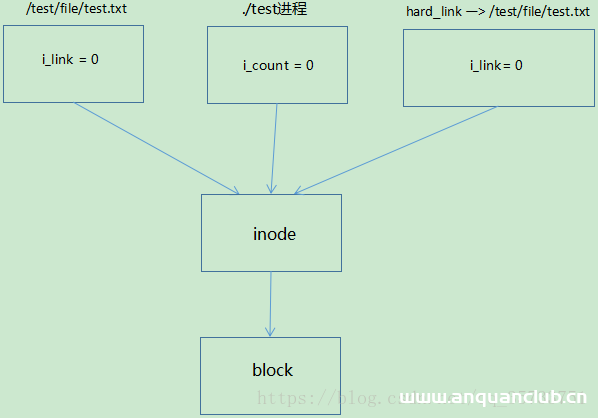
Linux unlink函数和删除文件的操作方法_Linux
这篇文章主要介绍了Linux unlink函数和删除文件的操作方法,本文给大家介绍的非常详细,具有一定的参考借鉴价值,需要的朋友可以参考下 1. unlink函数 对于硬链接来说,unlink 用...
2024年4月30日 21:22CVE-2021-25028: WordPress Event Tickets < 5.2.2 - Open Redirect
漏洞标题 CVE-2021-25028: WordPress Event Tickets < 5.2.2 - Open Redirect 漏洞描述 WordPress Event Tickets < 5.2.2 is susceptible to an open redirect vulnerability. The plugin...
2021年9月21日 17:04CVE-2022-31854: Codoforum 5.1 – Arbitrary File Upload
漏洞标题 CVE-2022-31854: Codoforum 5.1 - Arbitrary File Upload 漏洞描述 Codoforum 5.1 contains an arbitrary file upload vulnerability via the logo change option in the admin panel....
2022年5月22日 20:25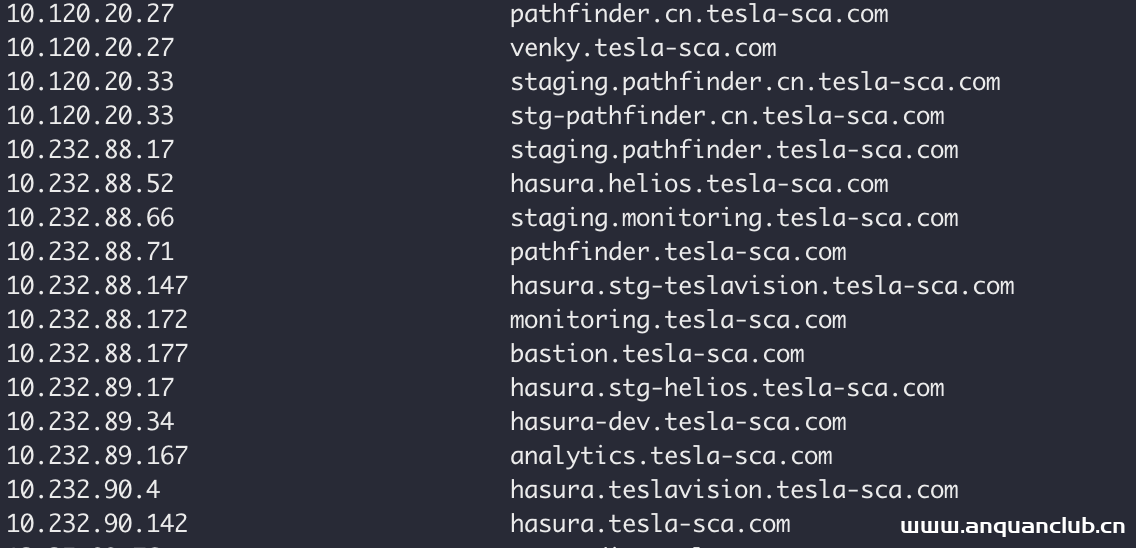
【今日思考题】当我们遇到解析到内网IP的域名的时候,可以干什么?
思考题?:当我们遇到这些解析到内网IP的域名的时候,可以干什么? 提示1: 可参考【搬运工】版块帖子 http://zone.huoxian.cn/t/porter?sort=newest 文字来源于- 火线 Zone-云安全社区,安全小天...
2022年3月10日 23:35CVE-2020-23697: Monstra CMS 3.0.4 – Cross-Site Scripting
漏洞标题 CVE-2020-23697: Monstra CMS 3.0.4 - Cross-Site Scripting 漏洞描述 Monstra CMS 3.0.4 contains a cross-site scripting vulnerability via the page feature in admin/index.php. ...
2020年12月15日 06:27CVE-2020-15867: Gogs 0.5.5 – 0.12.2 – Remote Code Execution
漏洞标题 CVE-2020-15867: Gogs 0.5.5 - 0.12.2 - Remote Code Execution 漏洞描述 Gogs 0.5.5 through 0.12.2 is susceptible to authenticated remote code execution via the git hooks func...
2020年8月31日 23:29CVE-2010-1982: Joomla! Component JA Voice 2.0 – Local File Inclusion
漏洞标题 CVE-2010-1982: Joomla! Component JA Voice 2.0 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the JA Voice (com_javoice) component 2.0 for Joomla! a...
2010年8月19日 15:51
2026年11月9日 11:45
2026年11月8日 11:45
2026年11月7日 11:45
2026年11月6日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

