
最新发布第435页

CVE-2021-25120: Easy Social Feed < 6.2.7 - Cross-Site Scripting
漏洞标题 CVE-2021-25120: Easy Social Feed < 6.2.7 - Cross-Site Scripting 漏洞描述 Easy Social Feed < 6.2.7 is susceptible to reflected cross-site scripting because the plugin...
 2021年9月8日 12:57
CVE-2021-28149: Hongdian H8922 3.0.5 Devices – Local File Inclusion
漏洞标题 CVE-2021-28149: Hongdian H8922 3.0.5 Devices - Local File Inclusion 漏洞描述 Hongdian H8922 3.0.5 devices are vulnerable to local file inclusion. The /log_download.cgi log...
2021年7月6日 11:29
浅析linux查看防火墙状态和对外开放的端口状态_Linux
这篇文章主要介绍了linux查看防火墙状态和对外开放的端口状态,本文给大家介绍的非常详细,具有一定的参考借鉴价值,需要的朋友可以参考下 1.查看防火墙状态 &nbs...
2024年7月7日 21:28CVE-2025-2748: Kentico Xperience CMS – Unauthenticated Stored XSS
漏洞标题 CVE-2025-2748: Kentico Xperience CMS - Unauthenticated Stored XSS 漏洞描述 The Kentico Xperience application does not fully validate or filter files uploaded via the multi...
2025年2月19日 22:29
破解指纹识别有多简单?所有人都能轻易做到
可能许多人会潜意识地认为,如指纹识别这种身份认证方式与PIN和密码相比,不仅更便捷,而且还更安全,事实真的是如此吗?11月19日,Kraken的安全研究人员在一段视频中演示了如何通过简便易行的...
2022年3月10日 23:38CVE-2018-16299: WordPress Localize My Post 1.0 – Local File Inclusion
漏洞标题 CVE-2018-16299: WordPress Localize My Post 1.0 - Local File Inclusion 漏洞描述 WordPress Localize My Post 1.0 is susceptible to local file inclusion via the ajax/include.p...
2018年6月20日 15:45
linux文件管理命令实例分析【显示、查看、统计等】_Linux
这篇文章主要介绍了linux文件管理命令,结合实例形式分析Linux文件管理的显示、查看、统计等相关操作命令使用技巧,需要的朋友可以参考下 本文实例讲述了linux文件管理命令。分享给大家供大家参考...
2024年3月10日 20:16CVE-2023-46574: TOTOLINK A3700R – Command Injection
漏洞标题 CVE-2023-46574: TOTOLINK A3700R - Command Injection 漏洞描述 An issue in TOTOLINK A3700R v.9.1.2u.6165_20211012 allows a remote attacker to execute arbitrary code via the ...
2023年2月20日 07:50CVE-2020-26258: XStream <1.4.15 - Server-Side Request Forgery
漏洞标题 CVE-2020-26258: XStream <1.4.15 - Server-Side Request Forgery 漏洞描述 XStream before 1.4.15 is susceptible to server-side request forgery. An attacker can request data...
2020年10月8日 12:25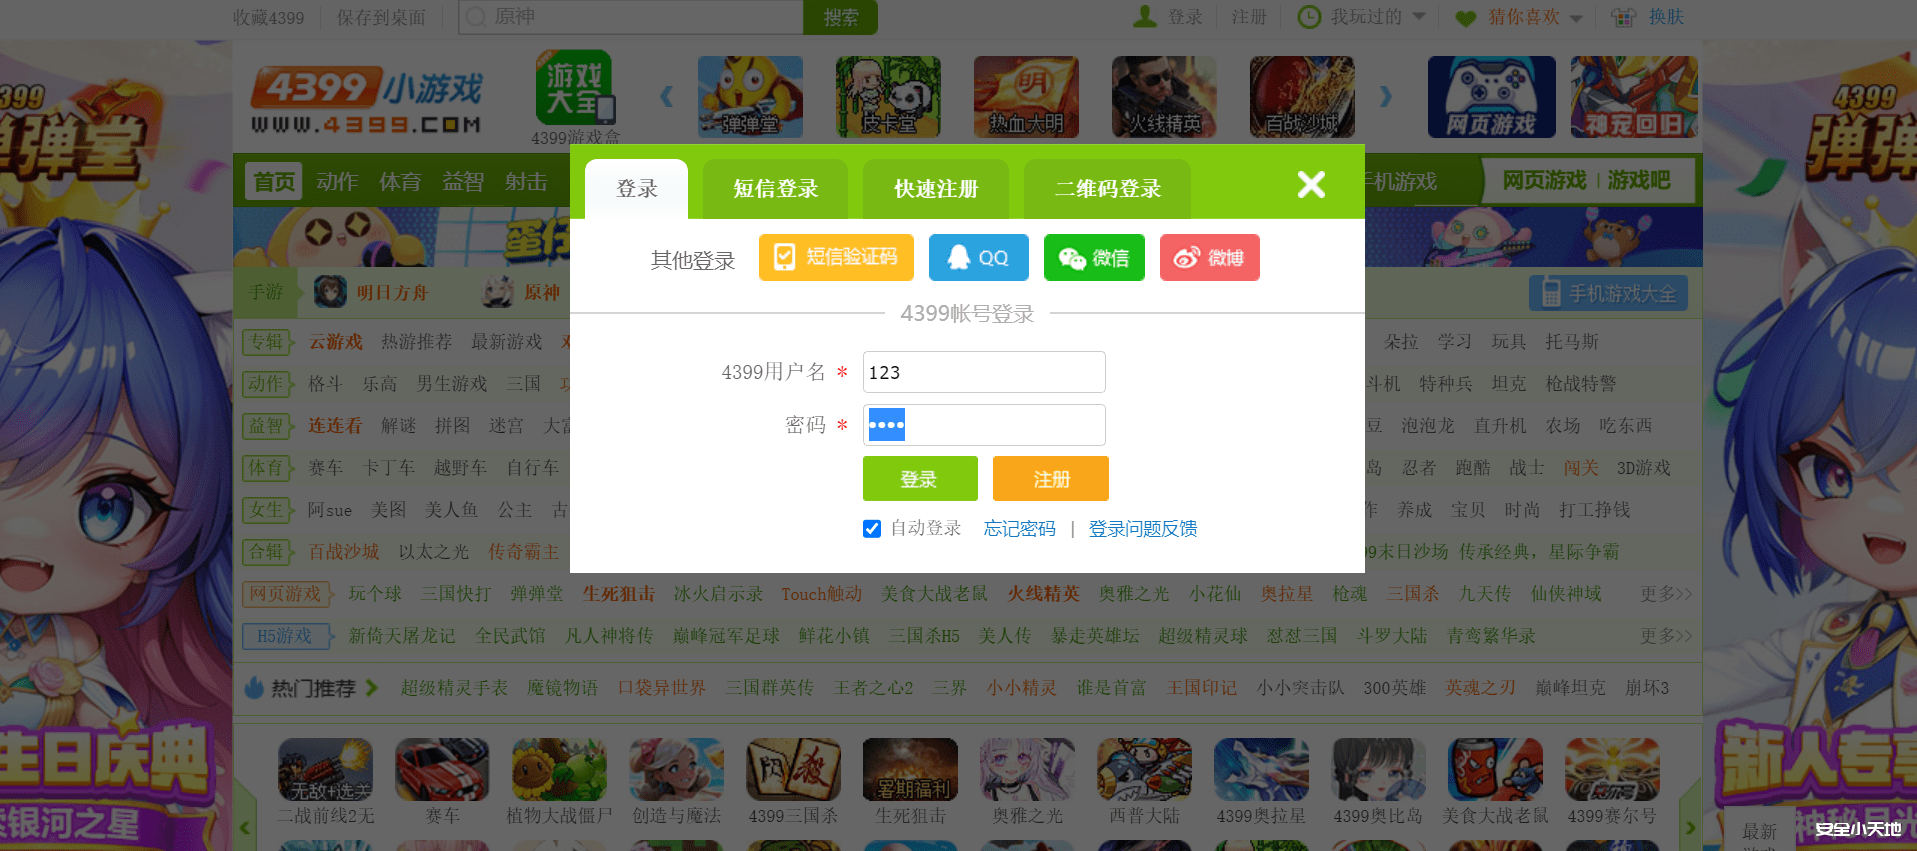
【js逆向教程】某童年游戏网站登录逆向
前言 现在大部分网站在登录的时间为了防止暴力破解,都会进行加密,通常使用AES、RSA等加密方式,在前端js运行的时间进行加密,今天我们就来学习一下对于加密的登录方式,怎么进行爆破测试。 登...

 2023年7月8日 18:29
CVE-2025-34152: Shenzhen Aitemi M300 Wi-Fi Repeater – Unauthenticated Remote Command Execution via `time` Parameter
漏洞标题 CVE-2025-34152: Shenzhen Aitemi M300 Wi-Fi Repeater – Unauthenticated Remote Command Execution via `time` Parameter 漏洞描述 An unauthenticated OS command injection vulne...
2025年2月8日 23:56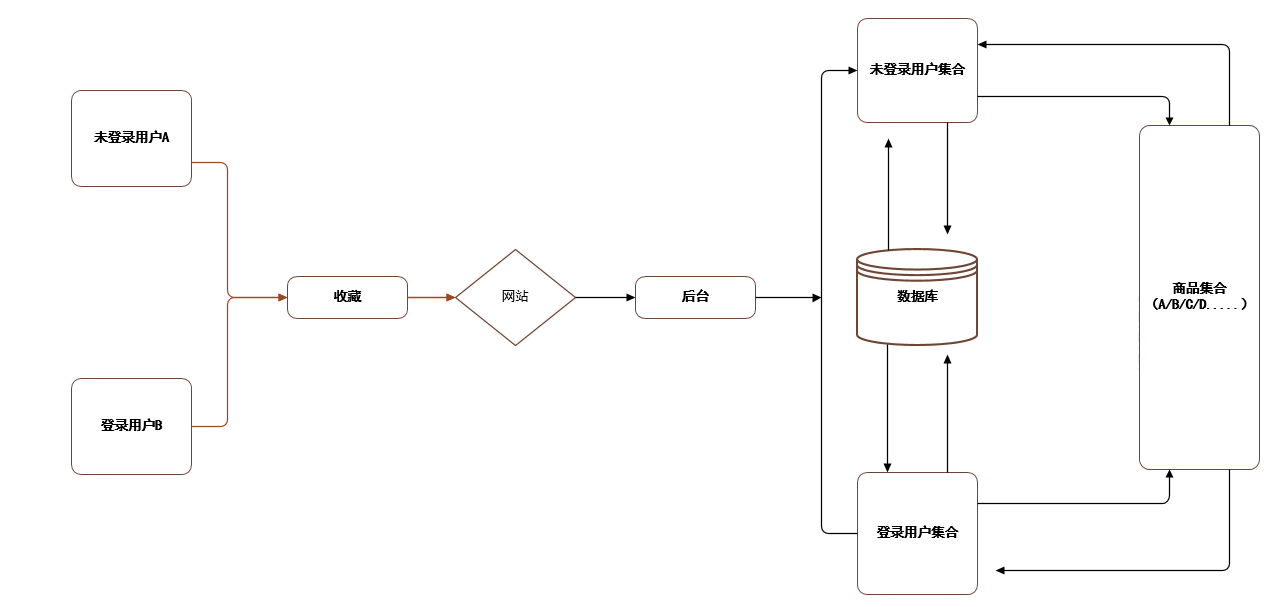
记两岸同胞的逻辑碰撞
前言: 第一次挖这家src,看src自己给出的资产(赞一个),打开网站是一个电子商务C2C业务,大致扫了一眼业务,网站功能挺多的,出了不少货,挖的过程中,导致一些诡异的逻辑被触发了,在此仅对系...
2022年3月10日 23:37CVE-2022-0412: WordPress TI WooCommerce Wishlist <1.40.1 - SQL Injection
漏洞标题 CVE-2022-0412: WordPress TI WooCommerce Wishlist <1.40.1 - SQL Injection 漏洞描述 WordPress TI WooCommerce Wishlist plugin before 1.40.1 contains a SQL injection vulner...
2022年1月19日 17:20Certain WSO2 CVE-2022-29464远程代码执行漏洞
漏洞标题 Certain WSO2 CVE-2022-29464远程代码执行漏洞 漏洞描述 Certain WSO2存在远程代码执行漏洞,此漏洞是缺乏校验导致的。 PoC代码 暂无
2022年4月8日 23:20CVE-2020-10548: rConfig 3.9.4 – SQL Injection
漏洞标题 CVE-2020-10548: rConfig 3.9.4 - SQL Injection 漏洞描述 rConfig 3.9.4 and previous versions have unauthenticated devices.inc.php SQL injection. Because nodes' password...
2020年5月29日 04:21CVE-2025-29085: Vipshop Saturn Console <= 3.5.1 - SQL Injection via ClusterKey Component
漏洞标题 CVE-2025-29085: Vipshop Saturn Console <= 3.5.1 - SQL Injection via ClusterKey Component 漏洞描述 SQL injection vulnerability in vipshop Saturn v.3.5.1 and before allow...
2025年6月20日 15:36
2026年10月19日 11:45
2026年10月18日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

