
最新发布第435页

CVE-2020-25780: Commvault CommCell – Local File Inclusion
漏洞标题 CVE-2020-25780: Commvault CommCell - Local File Inclusion 漏洞描述 CommCell in Commvault before 14.68, 15.x before 15.58, 16.x before 16.44, 17.x before 17.29, and 18.x be...
 2020年10月30日 04:34
CVE-2018-20985: WordPress Payeezy Pay <=2.97 - Local File Inclusion
漏洞标题 CVE-2018-20985: WordPress Payeezy Pay <=2.97 - Local File Inclusion 漏洞描述 WordPress Plugin WP Payeezy Pay is prone to a local file inclusion vulnerability because it...
2018年3月11日 00:18CVE-2025-2709: Yonyou UFIDA ERP-NC V5.0 – Cross-Site Scripting
漏洞标题 CVE-2025-2709: Yonyou UFIDA ERP-NC V5.0 - Cross-Site Scripting 漏洞描述 Yonyou UFIDA ERP-NC V5.0 is vulnerable to reflected cross-site scripting (XSS) via the key and redi...
2025年2月6日 06:04Atlassian Jira未授权访问 (CVE-2020-14179)
漏洞标题 Atlassian Jira未授权访问 (CVE-2020-14179) 漏洞描述 该漏洞源于Jira Server and DataCenter允许远程、未经身份验证的攻击者通过/secure/QueryComponent!Default中的一个信息泄露漏洞...
2020年8月2日 00:22CVE-2020-11738: WordPress Duplicator 1.3.24 & 1.3.26 – Local File Inclusion
漏洞标题 CVE-2020-11738: WordPress Duplicator 1.3.24 & 1.3.26 - Local File Inclusion 漏洞描述 WordPress Duplicator 1.3.24 & 1.3.26 are vulnerable to local file inclusion vu...
2020年6月15日 04:46CVE-2021-46068: Vehicle Service Management System – Stored Cross-Site Scripting
漏洞标题 CVE-2021-46068: Vehicle Service Management System - Stored Cross-Site Scripting 漏洞描述 A Stored Cross Site Scripting (XSS) vulnerability exists in Vehicle Service Manage...
2021年3月10日 06:52CVE-2024-24328: TotoLink Router setMacFilterRules – Command Injection
漏洞标题 CVE-2024-24328: TotoLink Router setMacFilterRules - Command Injection 漏洞描述 TOTOLINK A3300R V17.0.0cu.557_B20221024 was discovered to contain a command injection vulner...
2024年4月6日 07:07
[MRCTF2020]Ez_bypass – buu刷题笔记
打开题目就是一段代码,我们稍微美化一下,看的清楚点 I put something in F12 for you include 'flag.php'; $flag='MRCTF{xxxxxxxxxxxxxxxxxxxxxxxxx}'; if(isset($_GET['gg'])&&isset...

 2022年4月19日 21:39
(CVE-2025-48827) vBulletin未认证API方法调用漏洞
漏洞标题 (CVE-2025-48827) vBulletin未认证API方法调用漏洞 漏洞描述 (CVE-2025-48827) vBulletin未认证API方法调用漏洞 PoC代码 暂无
2025年1月22日 17:36CVE-2022-32430: Lin CMS Spring Boot – Default JWT Token
漏洞标题 CVE-2022-32430: Lin CMS Spring Boot - Default JWT Token 漏洞描述 An access control issue in Lin CMS Spring Boot v0.2.1 allows attackers to access the backend information a...
2022年11月23日 21:18CVE-2021-42192: KONGA 0.14.9 – Privilege Escalation
漏洞标题 CVE-2021-42192: KONGA 0.14.9 - Privilege Escalation 漏洞描述 KONGA 0.14.9 allows attackers to set higher privilege users to full administration access. The attack vector i...
2021年5月19日 16:08
docker网络双向连接详解_docker
在本篇文章里小编给大家分享的是一篇关于docker网络双向连接知识点详解内容,有兴趣朋友们可以参考学习下。 查看docker网络 docker network ls [root@master ~]# docker network ls NETWORK ID ...
2024年6月27日 21:28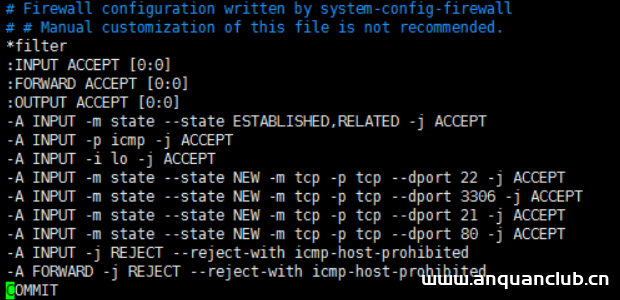
Linux配置防火墙,开启80、3306端口的实例方法_Linux
在本篇文章里小编给大家整理的是关于Linux配置防火墙,开启80端口、3306端口的相关内容,需要的朋友们参考下。 80端口同样配置,首先进入防火墙配置文件 shell># vim /etc/sysconfig/iptable...
2024年5月8日 20:01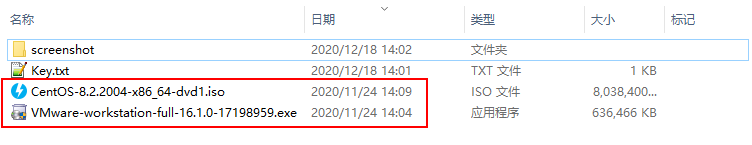
VMware Workstation Pro 16搭建CentOS8虚拟机集群的图文教程_VMware
这篇文章主要介绍了VMware Workstation Pro 16搭建CentOS8虚拟机集群,本文通过图文并茂的形式给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 目录准备...
2022年6月30日 21:17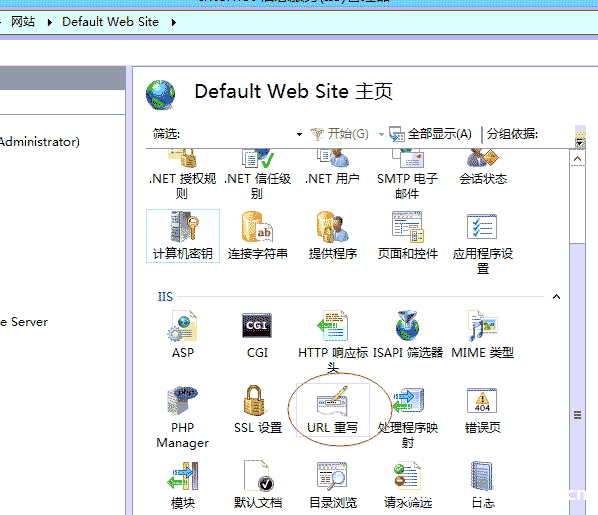
IIS7 IIS8 http自动跳转到HTTPS(80端口跳转443端口)_win服务器
这篇文章主要介绍了IIS7 IIS8 http自动跳转到HTTPS(80端口跳转443端口),需要的朋友可以参考下 IIS7需要先确认是否安装 “URL REWRITE2 ” 伪静态模块 , 如果您已经安装可以跳过 URL REWIRTE ...
2023年7月26日 21:09CVE-2021-24316: WordPress Mediumish Theme <=1.0.47 - Cross-Site Scripting
漏洞标题 CVE-2021-24316: WordPress Mediumish Theme <=1.0.47 - Cross-Site Scripting 漏洞描述 WordPress Mediumish theme 1.0.47 and prior contains an unauthenticated reflected cros...
2021年7月7日 20:07
2026年11月17日 11:45
2026年11月16日 11:45
2026年11月15日 11:45
2026年11月14日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

