
最新发布第440页

CVE-2022-34047: WAVLINK WN530HG4 – Improper Access Control
漏洞标题 CVE-2022-34047: WAVLINK WN530HG4 - Improper Access Control 漏洞描述 WAVLINK WN530HG4 M30HG4.V5030.191116 is susceptible to improper access control. An attacker can obtain ...
 2022年2月2日 22:21
CVE-2020-12054: WordPress Catch Breadcrumb <1.5.4 - Cross-Site Scripting
漏洞标题 CVE-2020-12054: WordPress Catch Breadcrumb <1.5.4 - Cross-Site Scripting 漏洞描述 WordPress Catch Breadcrumb plugin before 1.5.4 contains a reflected cross-site scripti...
2020年3月23日 01:03CVE-2018-10738: Nagios XI before 5.4.13 SQL Inject
漏洞标题 CVE-2018-10738: Nagios XI before 5.4.13 SQL Inject 漏洞描述 Nagios XI before 5.4.13 SQL Inject PoC代码
2018年9月15日 12:35CVE-2019-15858: WordPress Woody Ad Snippets <2.2.5 - Cross-Site Scripting/Remote Code Execution
漏洞标题 CVE-2019-15858: WordPress Woody Ad Snippets <2.2.5 - Cross-Site Scripting/Remote Code Execution 漏洞描述 WordPress Woody Ad Snippets prior to 2.2.5 is susceptible to cr...
2019年11月26日 05:14CVE-2022-45805: WordPress Paytm Payment Gateway <=2.7.3 - SQL Injection
漏洞标题 CVE-2022-45805: WordPress Paytm Payment Gateway <=2.7.3 - SQL Injection 漏洞描述 WordPress Paytm Payment Gateway plugin through 2.7.3 contains a SQL injection vulnerabi...
2022年11月28日 00:31
-Struts2-061 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-Struts2-061 远程命令执行漏洞 Struts是Apache软件基金会(ASF)赞助的一个开源项目。它最初是Jakarta项目中的一个子项目,并在2004年3...

 2023年2月8日 14:11
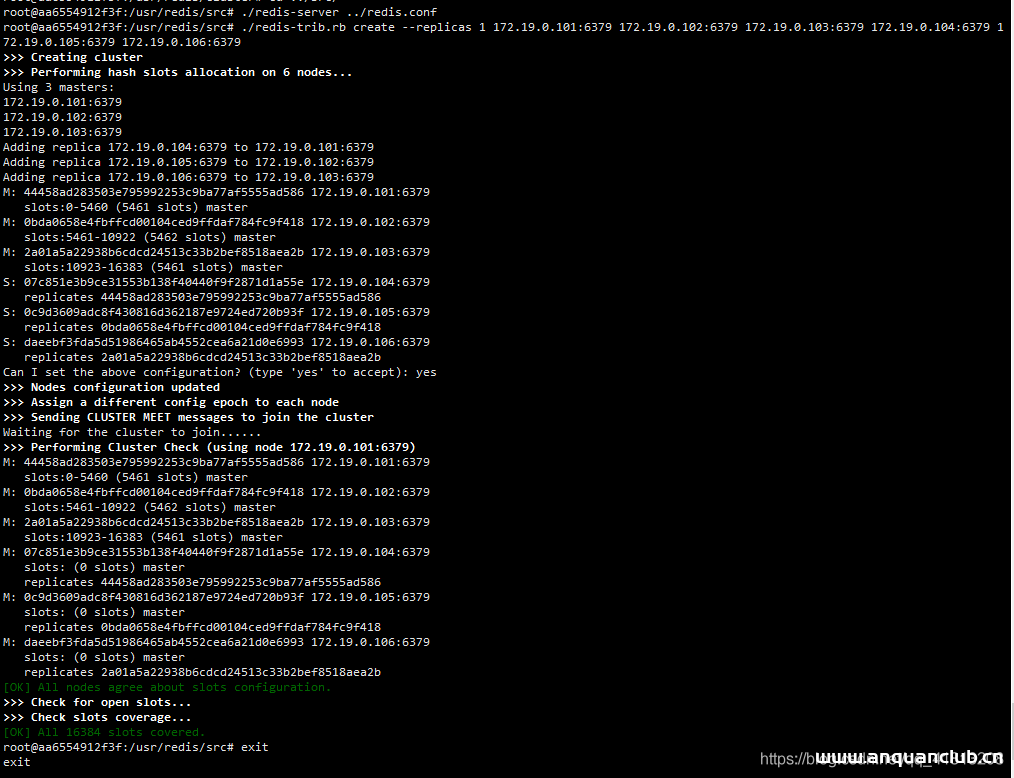
基于docker搭建redis集群的方法_docker
这篇文章主要介绍了基于docker搭建redis集群的方法,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 下载redis镜像 docker pull yyyyttttwwww/redi...
2022年11月20日 20:17CVE-2023-43654: PyTorch TorchServe SSRF
漏洞标题 CVE-2023-43654: PyTorch TorchServe SSRF 漏洞描述 TorchServe is a tool for serving and scaling PyTorch models in production. TorchServe default configuration lacks proper i...
2023年10月27日 18:06CVE-2023-27032: PrestaShop AdvancedPopupCreator – SQL Injection
漏洞标题 CVE-2023-27032: PrestaShop AdvancedPopupCreator - SQL Injection 漏洞描述 In the module “Advanced Popup Creator” (advancedpopupcreator) from Idnovate for PrestaShop, a gu...
2023年10月12日 11:06CVE-2021-24335: WordPress Car Repair Services & Auto Mechanic Theme <4.0 - Cross-Site Scripting
漏洞标题 CVE-2021-24335: WordPress Car Repair Services & Auto Mechanic Theme <4.0 - Cross-Site Scripting 漏洞描述 WordPress Car Repair Services & Auto Mechanic before 4....
2021年4月17日 03:17
常见url跳转bypass
常见url跳转bypass http://www.huoxian.cn/fireapi/user/sso/?redirect_... 常见绕过: testhuoxian.cn huoxian.cntest huoxian.cn.test.com test.com%3F.huoxian.cn #火线Zone Tips# 本文迁移...
2022年3月10日 23:34CVE-2019-12987: Citrix SD-WAN Center – Remote Command Injection
漏洞标题 CVE-2019-12987: Citrix SD-WAN Center - Remote Command Injection 漏洞描述 Citrix SD-WAN Center is susceptible to remote command injection via the apply action in StorageMgm...
2019年4月1日 17:25
bugbounty技巧聚合20211123
漏洞报告 【Shopify 1,600 USD】Staff who only have apps and channels permission can do a takeover account at the wholesale store (Bypass get invitation link) http://hackerone.com/re...
2022年3月10日 23:38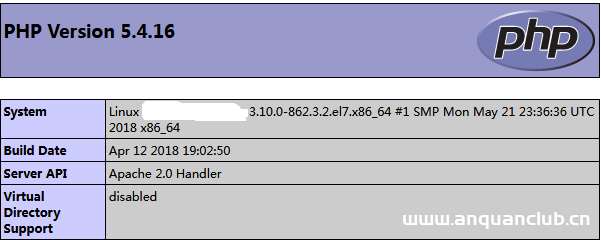
CentOS 7上为PHP5安装suPHP的方法(彭哥)_Linux
这篇文章主要介绍了CentOS 7上为PHP5安装suPHP的方法,需要的朋友可以参考下 CentOS 7上PHP默认是以apache或者nobody的身份运行的,这种方式下由于PHP运行需要的权限比较大,会有安全隐患,还可...
2024年5月30日 20:37CVE-2024-11921: Give WP Plugin < 3.19.0 - Cross-Site Scripting
漏洞标题 CVE-2024-11921: Give WP Plugin < 3.19.0 - Cross-Site Scripting 漏洞描述 The plugin does not sanitise and escape a parameter before outputting it back in the page, leadi...
2024年11月28日 10:41CVE-2022-44946: Rukovoditel <= 3.2.1 - Cross-Site Scripting
漏洞标题 CVE-2022-44946: Rukovoditel <= 3.2.1 - Cross-Site Scripting 漏洞描述 Rukovoditel v3.2.1 was discovered to contain a stored cross-site scripting (XSS) vulnerability in t...
2022年10月31日 03:27
2026年9月24日 11:46
2026年9月23日 11:46
2026年9月22日 11:45
2026年9月21日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

