
最新发布第442页

bugbounty技巧聚合20211018
漏洞报告 【Concrete CMS】后台路径穿越导致的RCE(CVE-2021-40097) http://hackerone.com/reports/1102067 【Concrete CMS】通过CSRF在日历事件中造成存储XSS漏洞(CVE-2021-40108) http://hacke...
 2022年3月10日 23:34

CVE-2020-16952: Microsoft SharePoint – Remote Code Execution
漏洞标题 CVE-2020-16952: Microsoft SharePoint - Remote Code Execution 漏洞描述 Microsoft SharePoint is vulnerable to a remote code execution when the software fails to check the so...
2020年12月7日 05:56
【面试题总结】HW面试,你准备的怎么样啦?
前言 随着现在网络安全的不断发展,护网演练已经不再像以前那样,对于我们来说,比较的陌生。 无论是参加攻防演练中的防守方(蓝军),或者技术要求更高的攻击手(红军),都可以让我们得到很多...

 2024年4月3日 23:25
CVE-2022-1713: Drawio <18.0.4 - Server-Side Request Forgery
漏洞标题 CVE-2022-1713: Drawio <18.0.4 - Server-Side Request Forgery 漏洞描述 Drawio prior to 18.0.4 is vulnerable to server-side request forgery. An attacker can make a request...
2022年12月1日 22:24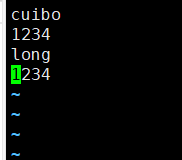
vsftpd配置虚拟用户登录的方法_Linux
这篇文章主要介绍了vsftpd配置虚拟用户登录的方法,本文给大家介绍的非常详细,具有一定的参考借鉴价值,需要的朋友可以参考下 yum安装vsftpd [root@localhost etc]# yum -y install vsftpd</...
2024年7月13日 21:15CVE-2022-26148: Grafana & Zabbix Integration – Credentials Disclosure
漏洞标题 CVE-2022-26148: Grafana & Zabbix Integration - Credentials Disclosure 漏洞描述 Grafana through 7.3.4, when integrated with Zabbix, contains a credential disclosure vul...
2022年12月16日 05:57Apache Flink 文件读取(CVE-2020-17519)
漏洞标题 Apache Flink 文件读取(CVE-2020-17519) 漏洞描述 【漏洞对象】Apache Flink 【涉及版本】Flink部分版本(1.11.0, 1.11.1, 1.11.2) \【漏洞描述】ApacheFlink是一个开源的流处理框架...
2020年4月9日 13:10CVE-2025-56266: Avigilon ACM – Host Header Injection
漏洞标题 CVE-2025-56266: Avigilon ACM - Host Header Injection 漏洞描述 A Host Header Injection vulnerability in Avigilon ACM v7.10.0.20 allows attackers to execute arbitrary code v...
2025年4月4日 20:51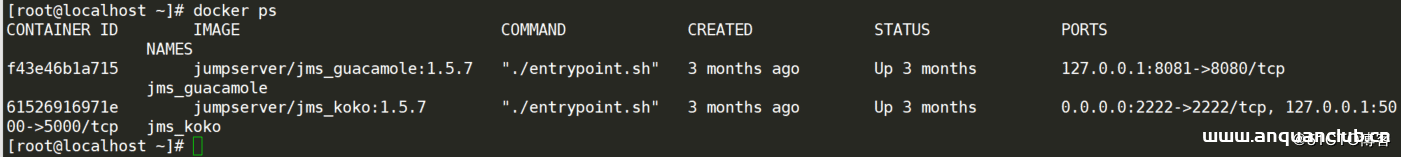
Docker容器监控及日志管理实现过程解析_docker
这篇文章主要介绍了Docker容器监控及日志管理实现过程解析,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 当Docker部署规模变大后,需要...
2023年8月18日 21:04CVE-2021-24276: WordPress Supsystic Contact Form <1.7.15 - Cross-Site Scripting
漏洞标题 CVE-2021-24276: WordPress Supsystic Contact Form <1.7.15 - Cross-Site Scripting 漏洞描述 WordPress Supsystic Contact Form plugin before 1.7.15 contains a cross-site scr...
2021年6月10日 17:46CVE-2021-3654: Nova noVNC – Open Redirect
漏洞标题 CVE-2021-3654: Nova noVNC - Open Redirect 漏洞描述 Nova noVNC contains an open redirect vulnerability. An attacker can redirect a user to a malicious site and possibly obt...
2021年3月25日 14:52CVE-2025-4008: MeteoBridge <= 6.1 - Remote Code Execution
漏洞标题 CVE-2025-4008: MeteoBridge <= 6.1 - Remote Code Execution 漏洞描述 The Meteobridge web interface let meteobridge administrator manage their weather station data collect...
2025年1月13日 17:10
利用zabbix监控ogg进程(Linux平台)_zabbix
这篇文章主要介绍了利用zabbix监控ogg进程(Linux平台)的方法,帮助大家更好的理解和使用zabbix,感兴趣的朋友可以了解下 前段时间生产的一个数据库的ogg进程挂了快半个月才被发现,已经起不来了...
2022年12月16日 21:28Cacti CVE-2023-39361 SQL注入漏洞
漏洞标题 Cacti CVE-2023-39361 SQL注入漏洞 漏洞描述 Cacti CVE-2023-39361 SQL注入漏洞 日期: 2024-02-07 | 影响软件: Cacti | PoC代码 暂无
2023年2月3日 18:28CVE-2021-30497: Ivanti Avalanche 6.3.2 – Local File Inclusion
漏洞标题 CVE-2021-30497: Ivanti Avalanche 6.3.2 - Local File Inclusion 漏洞描述 Ivanti Avalanche 6.3.2 is vulnerable to local file inclusion because it allows remote unauthenticate...
2021年3月9日 16:34CVE-2024-1209: LearnDash LMS < 4.10.2 - Sensitive Information Exposure via assignments
漏洞标题 CVE-2024-1209: LearnDash LMS < 4.10.2 - Sensitive Information Exposure via assignments 漏洞描述 The LearnDash LMS plugin for WordPress is vulnerable to Sensitive Inform...
2024年9月7日 16:21
2026年9月23日 11:46
2026年9月22日 11:45
2026年9月21日 11:45
2026年9月20日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

