
最新发布第442页

CVE-2016-1000133: WordPress forget-about-shortcode-buttons 1.1.1 – Cross-Site Scripting
漏洞标题 CVE-2016-1000133: WordPress forget-about-shortcode-buttons 1.1.1 - Cross-Site Scripting 漏洞描述 Wordpress plugin forget-about-shortcode-buttons 1.1.1 contains a reflected...
 2016年10月31日 07:11
CVE-2021-27670: Appspace 6.2.4 – Server-Side Request Forgery
漏洞标题 CVE-2021-27670: Appspace 6.2.4 - Server-Side Request Forgery 漏洞描述 Appspace 6.2.4 allows SSRF via the api/v1/core/proxy/jsonprequest url parameter. PoC代码
2021年11月11日 20:48
2021常见的搜索引擎蜘蛛的User Agent汇总
名词解释 Spider Spider、蜘蛛、爬虫均为一个意思,一般是人为设计好的,用来收集信息。 User-Agent User-Agent简称UA,一般代表了用户使用的设备、系统、浏览器、环境等信息,当然Spider也有专...

 2022年2月15日 14:52
CVE-2018-17207: WordPress Duplicator Plugin < 1.2.42 - Arbitrary Code Execution
漏洞标题 CVE-2018-17207: WordPress Duplicator Plugin < 1.2.42 - Arbitrary Code Execution 漏洞描述 An issue was discovered in Snap Creek Duplicator before 1.2.42. By accessing le...
2018年4月6日 16:42CVE-2017-8046: Spring Data Rest RCE
漏洞标题 CVE-2017-8046: Spring Data Rest RCE 漏洞描述 SpringDataREST是一个构建在SpringData之上,为了帮助开发者更加容易地开发REST风格的Web服务。在RESTAPI的Patch方法中(实现RFC6902)...
2017年11月9日 09:21CVE-2015-3035: TP-LINK – Local File Inclusion
漏洞标题 CVE-2015-3035: TP-LINK - Local File Inclusion 漏洞描述 TP-LINK is susceptible to local file inclusion in these products: Archer C5 (1.2) with firmware before 150317, Arche...
2015年9月2日 12:08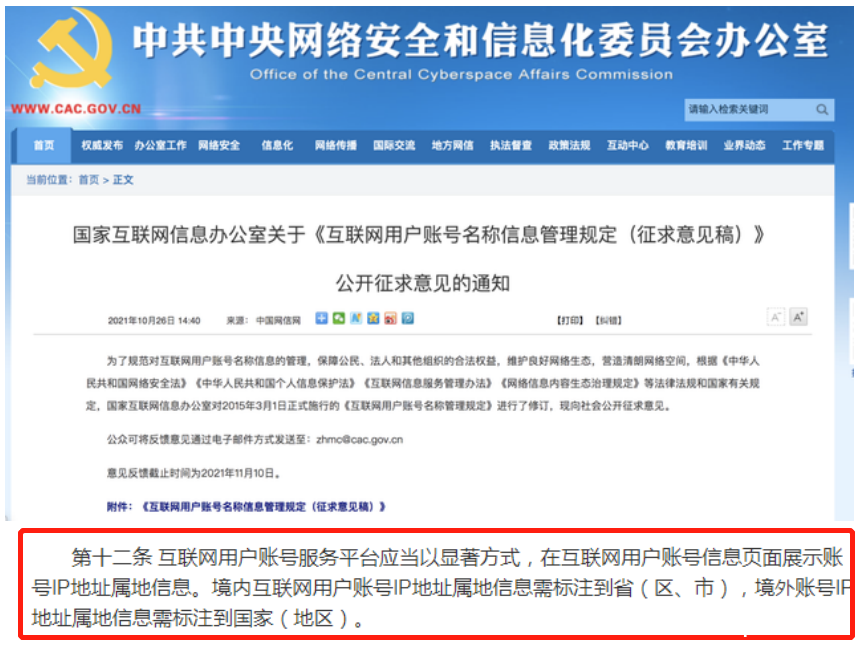
发现了吗?发表网络动态公开显示“IP属地”,会暴露我的行踪隐私吗?
自4月15日起,微博、抖音、今日头条、抖音、百家号、快手、知乎、小红书等各大平台宣布“公开账号IP属地”后,“国外”博主惊现国内IP,不少大V们都慌了,网络上出现了一个又一个翻车现场,因为...
2022年5月7日 18:07CVE-2020-2551: Oracle WebLogic Server – Remote Code Execution
漏洞标题 CVE-2020-2551: Oracle WebLogic Server - Remote Code Execution 漏洞描述 Oracle WebLogic Server (Oracle Fusion Middleware (component: WLS Core Components) is susceptible to ...
2020年12月25日 14:29CVE-2019-15858: WordPress Woody Ad Snippets <2.2.5 - Cross-Site Scripting/Remote Code Execution
漏洞标题 CVE-2019-15858: WordPress Woody Ad Snippets <2.2.5 - Cross-Site Scripting/Remote Code Execution 漏洞描述 WordPress Woody Ad Snippets prior to 2.2.5 is susceptible to cr...
2019年10月10日 09:03CVE-2021-21287: MinIO Browser API – Server-Side Request Forgery
漏洞标题 CVE-2021-21287: MinIO Browser API - Server-Side Request Forgery 漏洞描述 MinIO Browser API before version RELEASE.2021-01-30T00-20-58Z contains a server-side request forge...
2021年3月4日 09:16CVE-2023-40931: Nagios XI v5.11.0 – SQL Injection
漏洞标题 CVE-2023-40931: Nagios XI v5.11.0 - SQL Injection 漏洞描述 A SQL injection vulnerability in Nagios XI from version 5.11.0 up to and including 5.11.1 allows authenticated a...
2023年12月21日 05:51CVE-2022-24990: TerraMaster TOS < 4.2.30 Server Information Disclosure
漏洞标题 CVE-2022-24990: TerraMaster TOS < 4.2.30 Server Information Disclosure 漏洞描述 TerraMaster NAS devices running TOS prior to version 4.2.30 are vulnerable to informatio...
2022年11月21日 18:00CVE-2022-29303: SolarView Compact 6.00 – OS Command Injection
漏洞标题 CVE-2022-29303: SolarView Compact 6.00 - OS Command Injection 漏洞描述 SolarView Compact 6.00 was discovered to contain a command injection vulnerability via conf_mail.php...
2022年10月19日 00:20CVE-2014-10037: DomPHP 0.83 – Directory Traversal
漏洞标题 CVE-2014-10037: DomPHP 0.83 - Directory Traversal 漏洞描述 A directory traversal vulnerability in DomPHP 0.83 and earlier allows remote attackers to have unspecified impac...
2014年1月22日 21:56
linux系统命令笔记整理_Linux
这篇文章主要介绍了linux系统命令,整理总结了linux系统常用的安装、卸载、编辑器使用等相关操作命令与使用注意事项,需要的朋友可以参考下 本文讲述了linux系统命令。分享给大家供大家参考,具体...
2024年3月16日 21:34CVE-2024-13726: Themes Coder Ecommerce <= 1.3.4 - SQL Injection
漏洞标题 CVE-2024-13726: Themes Coder Ecommerce <= 1.3.4 - SQL Injection 漏洞描述 The Themes Coder Ecommerce WordPress plugin through 1.3.4 does not properly sanitise and escape...
2024年4月2日 04:30
2026年11月10日 11:45
2026年11月9日 11:45
2026年11月8日 11:45
2026年11月7日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

