
最新发布第443页

CVE-2010-1429: Red Hat JBoss Enterprise Application Platform – Sensitive Information Disclosure
漏洞标题 CVE-2010-1429: Red Hat JBoss Enterprise Application Platform - Sensitive Information Disclosure 漏洞描述 Red Hat JBoss Enterprise Application Platform 4.2 before 4.2.0.CP0...
 2010年11月20日 20:08
CVE-2021-24169: WordPress Advanced Order Export For WooCommerce <3.1.8 - Authenticated Cross-Site Scripting
漏洞标题 CVE-2021-24169: WordPress Advanced Order Export For WooCommerce <3.1.8 - Authenticated Cross-Site Scripting 漏洞描述 WordPress Advanced Order Export For WooCommerce plu...
2021年7月9日 04:12
Docker容器数据卷原理及使用方法解析_docker
这篇文章主要介绍了Docker容器数据卷原理及使用方法解析,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 什么是容器数据卷 如果数据都在容...
2023年6月12日 20:43CVE-2025-25291: GitLab – SAML Authentication Bypass
漏洞标题 CVE-2025-25291: GitLab - SAML Authentication Bypass 漏洞描述 ruby-saml provides security assertion markup language (SAML) single sign-on (SSO) for Ruby. An authentication ...
2025年2月21日 06:06CVE-2016-1000132: WordPress enhanced-tooltipglossary 3.2.8 – Cross-Site Scripting
漏洞标题 CVE-2016-1000132: WordPress enhanced-tooltipglossary 3.2.8 - Cross-Site Scripting 漏洞描述 WordPress enhanced-tooltipglossary 3.2.8 contains a reflected cross-site scripti...
2016年3月17日 00:56CVE-2023-26255: STAGIL Navigation for Jira Menu & Themes <2.0.52 - Local File Inclusion
漏洞标题 CVE-2023-26255: STAGIL Navigation for Jira Menu & Themes <2.0.52 - Local File Inclusion 漏洞描述 STAGIL Navigation for Jira Menu & Themes plugin before 2.0.52 i...
2023年10月12日 17:43CVE-2020-28653: ManageEngine OpManager SumPDU 12.1 – 12.5.232 – Java Deserialization
漏洞标题 CVE-2020-28653: ManageEngine OpManager SumPDU 12.1 - 12.5.232 - Java Deserialization 漏洞描述 Zoho ManageEngine OpManager Stable build before 125203 (and Released build be...
2020年11月30日 19:49CVE-2024-22207: Fastify Swagger-UI – Information Disclosure
漏洞标题 CVE-2024-22207: Fastify Swagger-UI - Information Disclosure 漏洞描述 fastify-swagger-ui is a Fastify plugin for serving Swagger UI. Prior to 2.1.0, the default configurati...
2024年4月2日 22:50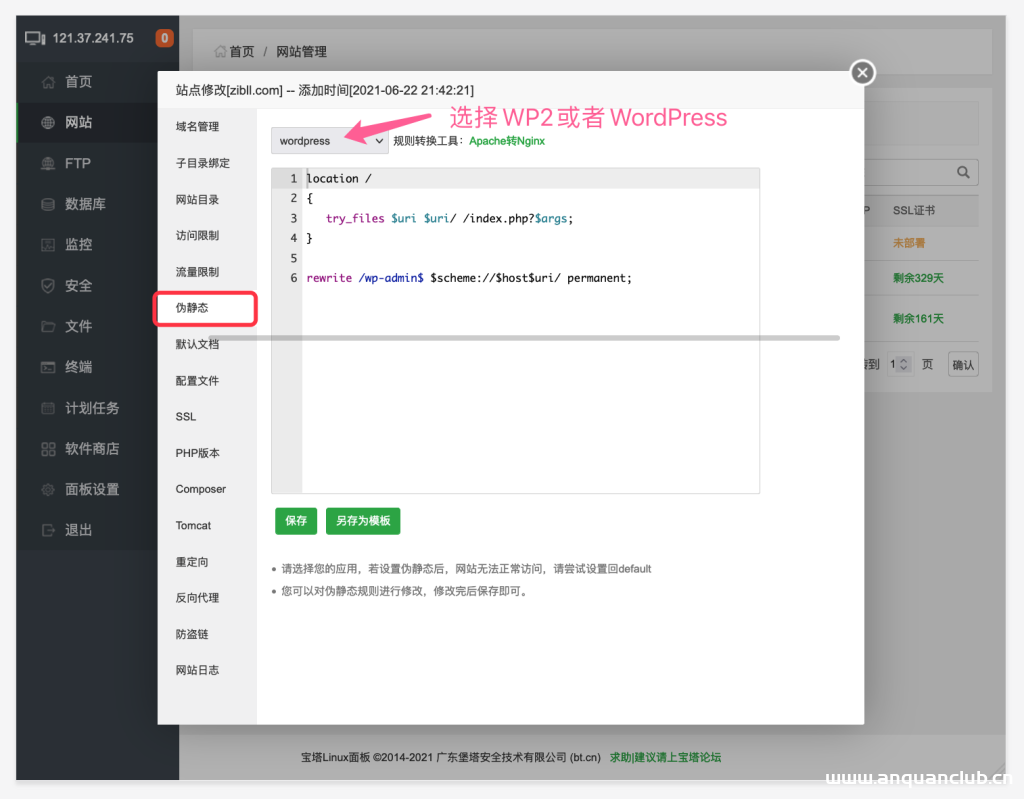
WordPress网站伪静态设置及固定链接设置教程-解决404错误问题-WordPress主题模板
搭建好WordPress网站之后我个人建议首先要做的就是设置好固定链接,WordPress的固定链接也就是网站各个页面的链接格式,默认的方式不太符合现代化网站,推荐使用自定义的方案。 既然涉及到网站...

 2022年5月20日 20:06
CVE-2018-12455: Intelbras NPLUG 1.0.0.14 – Authentication Bypass
漏洞标题 CVE-2018-12455: Intelbras NPLUG 1.0.0.14 - Authentication Bypass 漏洞描述 Intelbras NPLUG 1.0.0.14 is vulnerable to authentication bypass through cookie manipulation. An a...
2018年9月11日 16:00CVE-2025-27225: TRUfusion Enterprise <= 7.10.4.0 - Admin Contact Portal
漏洞标题 CVE-2025-27225: TRUfusion Enterprise <= 7.10.4.0 - Admin Contact Portal 漏洞描述 TRUfusion Enterprise versions 7.10.4.0 and earlier contained a vulnerability that allow...
2025年3月14日 08:32CVE-2025-30220: GeoServer WFS – XXE Processing Vulnerability
漏洞标题 CVE-2025-30220: GeoServer WFS - XXE Processing Vulnerability 漏洞描述 GeoServer Web Feature Service (WFS) is vulnerable to an XML External Entity (XXE) processing attack d...
2025年4月29日 02:05CVE-2021-24442: WordPress Polls Widget < 1.5.3 - SQL Injection
漏洞标题 CVE-2021-24442: Wordpress Polls Widget < 1.5.3 - SQL Injection 漏洞描述 The Poll, Survey, Questionnaire and Voting system WordPress plugin before 1.5.3 did not sanitise...
2021年4月1日 18:53CVE-2022-40684: Fortinet FortiOS admin 远程命令执行漏洞
漏洞标题 CVE-2022-40684: Fortinet FortiOS admin 远程命令执行漏洞 漏洞描述 Fortinet 周一指出,上周修补的 CVE-2022-40684 身份验证绕过安全漏洞,正在野外被广泛利用。作为管理界面上的一...
2022年3月6日 10:06Apache OFBiz webtools/control/xmlrpc 远程代码执行漏洞(CVE-2023-49070)
漏洞标题 Apache OFBiz webtools/control/xmlrpc 远程代码执行漏洞(CVE-2023-49070) 漏洞描述 Apache OFBiz是一个开源的企业资源规划(ERP)系统,提供了多种商业功能和模块。Apache OFBiz 在...
2023年11月16日 21:30CVE-2023-4115: PHPJabbers Cleaning Business 1.0 – Cross-Site Scripting
漏洞标题 CVE-2023-4115: PHPJabbers Cleaning Business 1.0 - Cross-Site Scripting 漏洞描述 The attacker can send to victim a link containing a malicious URL in an email or instant me...
2023年4月13日 16:00
2026年10月19日 11:45
2026年10月18日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

