
最新发布第443页

CVE-2023-24657: phpIPAM – 1.6 – Cross-Site Scripting
漏洞标题 CVE-2023-24657: phpIPAM - 1.6 - Cross-Site Scripting 漏洞描述 phpIPAM 1.6 contains a cross-site scripting vulnerability via the closeClass parameter at /subnet-masks/popup...
 2023年11月23日 18:23
CVE-2023-36346: POS Codekop v2.0 – Cross Site Scripting
漏洞标题 CVE-2023-36346: POS Codekop v2.0 - Cross Site Scripting 漏洞描述 POS Codekop v2.0 was discovered to contain a reflected cross-site scripting (XSS) vulnerability via the nm...
2023年4月11日 21:22CVE-2022-1388: F5 BIG-IP iControl – REST Auth Bypass RCE
漏洞标题 CVE-2022-1388: F5 BIG-IP iControl - REST Auth Bypass RCE 漏洞描述 F5 BIG-IP 16.1.x versions prior to 16.1.2.2, 15.1.x versions prior to 15.1.5.1, 14.1.x versions prior to ...
2022年5月3日 00:11
解析linux或android添加文件系统的属性接口的方法_Linux
这篇文章主要介绍了linux或android添加文件系统的属性接口的方法,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 第一种: 1、添加关键头文件: #...
2024年3月18日 20:48
使用ssh连接docker服务器的方法_docker
这篇文章主要介绍了使用ssh连接docker服务器的方法,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 我刚接触docker时,是真的懵,看了半天菜鸟教...
2022年10月30日 21:17
-Thinkphp 3.0 log rce
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-Thinkphp 3.0 log rce ThinkPHP是一套开源的、基于PHP的轻量级Web应用开发框架。该漏洞是在受影响的版本中,业务代码中如...

 2023年2月2日 14:59
CVE-2020-3452: Cisco Adaptive Security Appliance (ASA)/Firepower Threat Defense (FTD) – Local File Inclusion
漏洞标题 CVE-2020-3452: Cisco Adaptive Security Appliance (ASA)/Firepower Threat Defense (FTD) - Local File Inclusion 漏洞描述 Cisco Adaptive Security Appliance (ASA) Software and ...
2020年9月17日 18:13CVE-2020-5284: Next.js .next limited path traversal
漏洞标题 CVE-2020-5284: Next.js .next limited path traversal 漏洞描述 前端目录遍历浏览 fofa: "Next.js" PoC代码
2020年12月21日 14:58CVE-2025-45985: Blink Router – Command Injection
漏洞标题 CVE-2025-45985: Blink Router - Command Injection 漏洞描述 Blink routers BL-WR9000 V2.4.9 , BL-AC2100_AZ3 V1.0.4, BL-X10_AC8 v1.0.5 , BL-LTE300 v1.2.3, BL-F1200_AT1 v1.0.0,...
2025年6月1日 01:40CVE-2023-5561: WordPress Core – Post Author Email Disclosure
漏洞标题 CVE-2023-5561: WordPress Core - Post Author Email Disclosure 漏洞描述 WordPress Core is vulnerable to Sensitive Information Exposure in versions between 4.7.0 and 6.3.1 vi...
2023年3月4日 00:52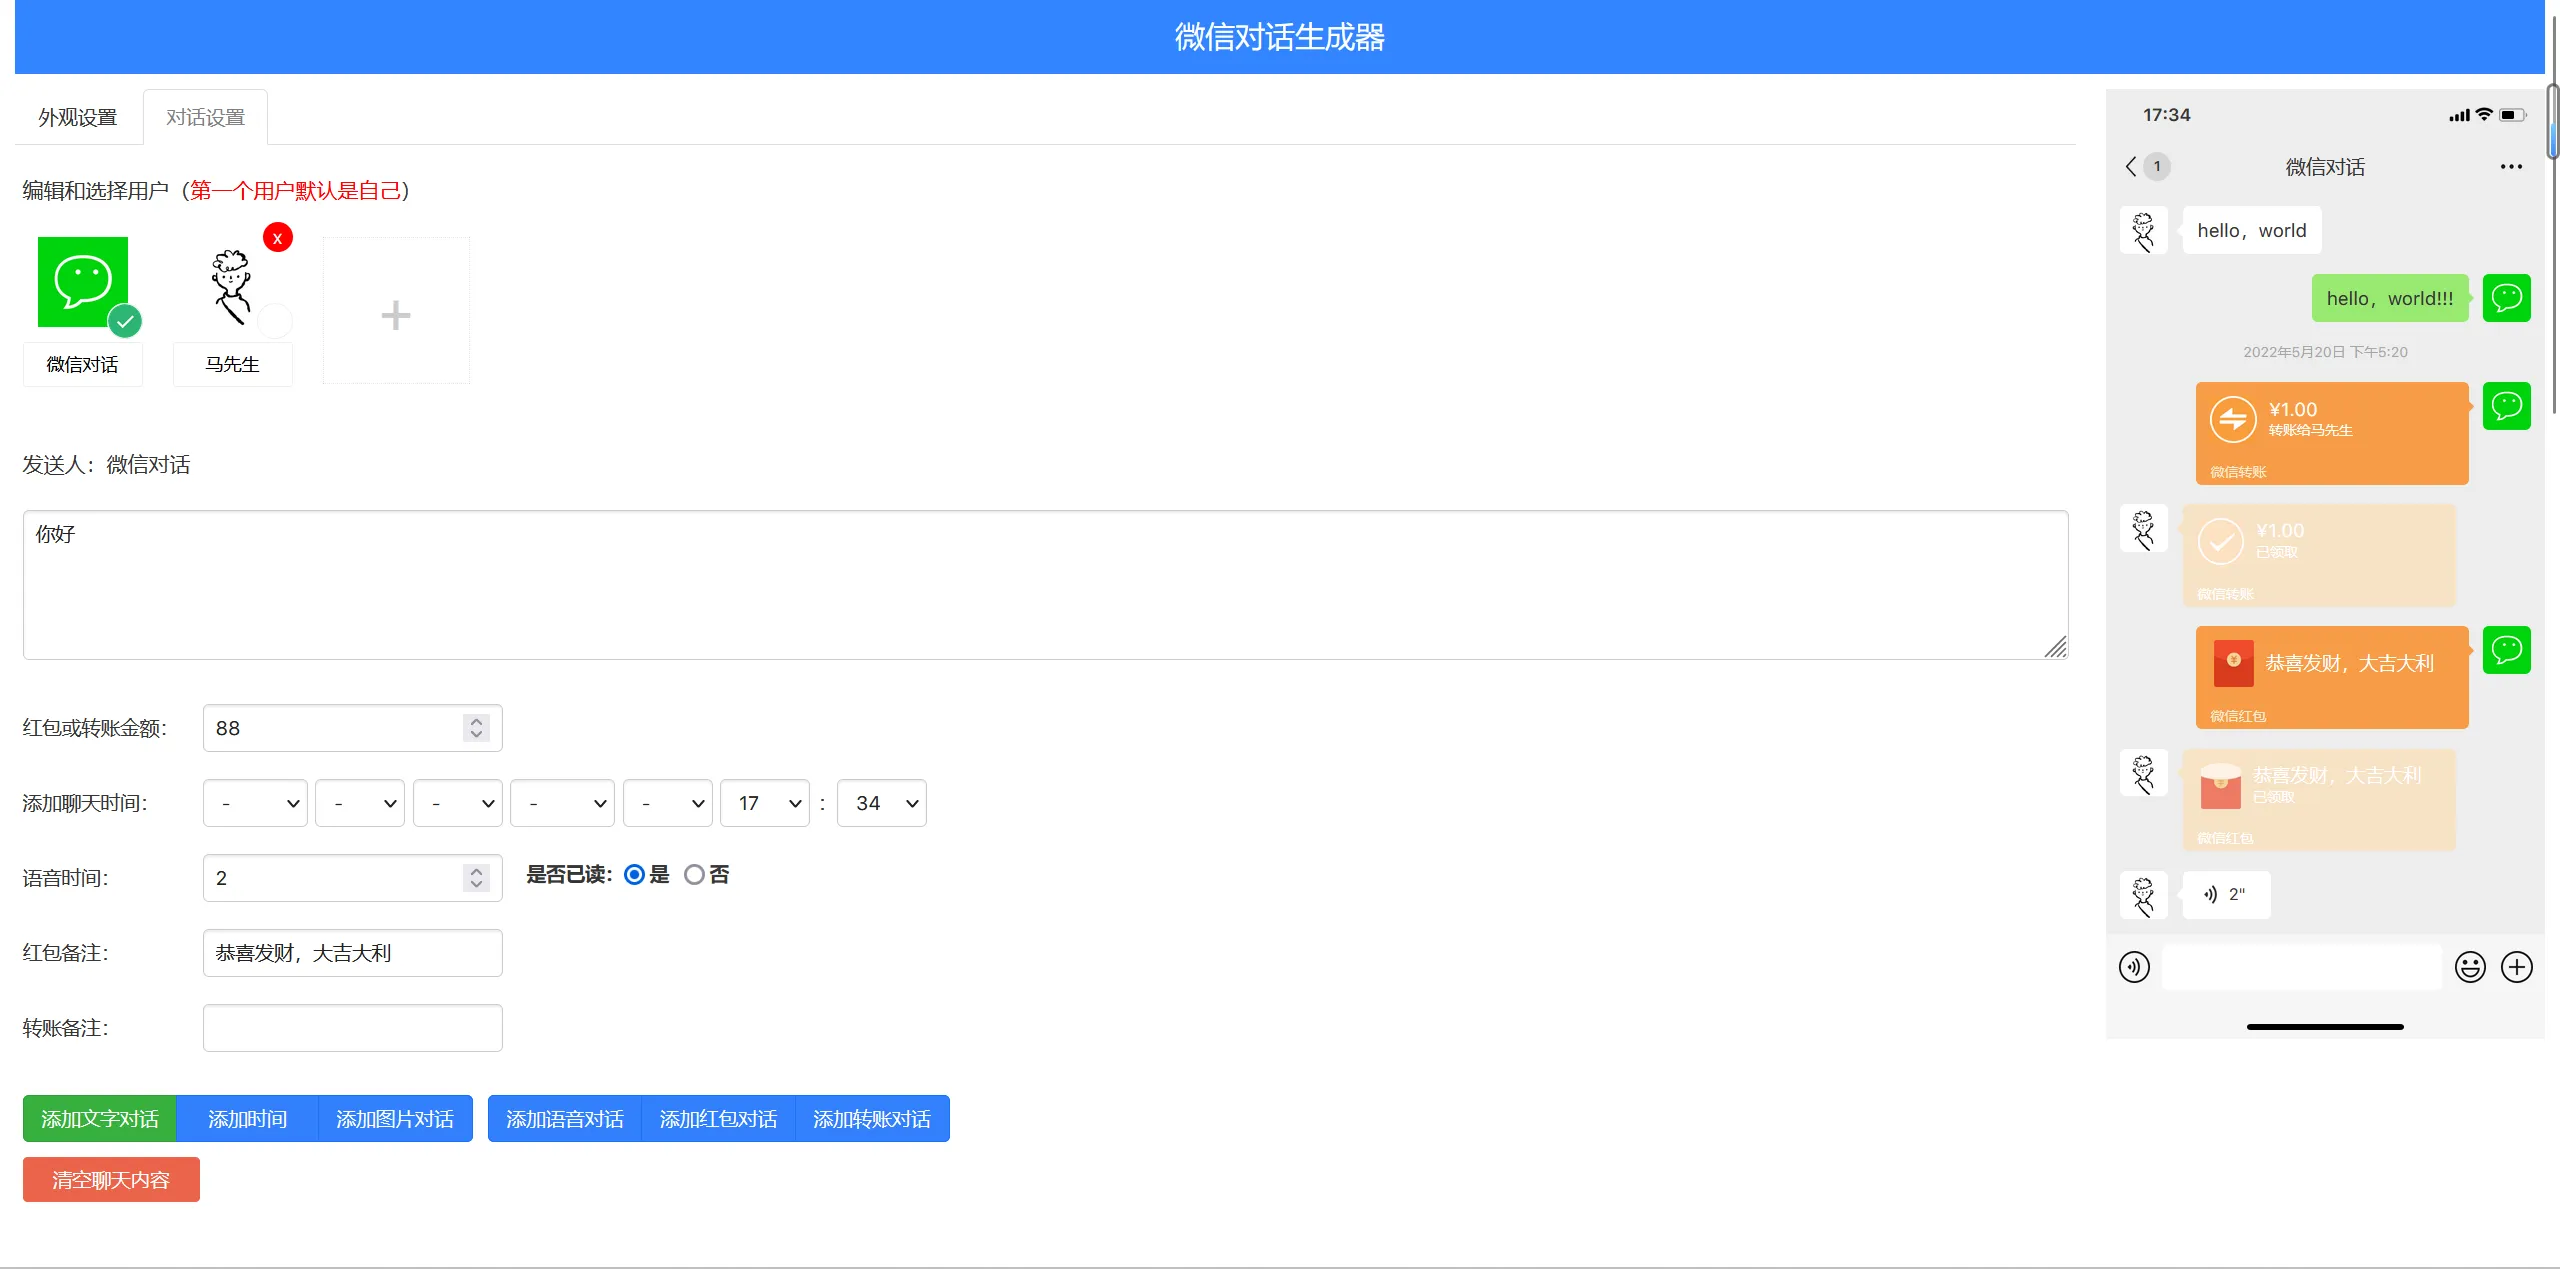
抖音热门微信聊天生成器 附源码
前言 偶尔需要伪装一下聊天记录,发点红包什么的,曾奈囊中羞涩,转头发现这个源码,前来分享 在线体验 在线微信对话生成 如何使用 您可以在外观设置里,按需调整 网络信号 手机信号 手机时间 ...
2023年1月13日 19:31CVE-2018-14064: VelotiSmart Wifi – Directory Traversal
漏洞标题 CVE-2018-14064: VelotiSmart Wifi - Directory Traversal 漏洞描述 VelotiSmart WiFi B-380 camera devices allow directory traversal via the uc-http service 1.0.0, as demonstra...
2018年8月10日 04:31
推特因将用户注册数据用于广告投放而被罚款1.5亿美元
5月25日,据美国联邦贸易委员会(FTC)发布的新闻稿,最大社交媒体平台之一Twitter已就与FTC达成和解协议,同意向其支付1.5亿美元的罚款,以解决有关Twitter滥用本是为安全目的收集的用户个人信...
2022年5月30日 16:51CVE-2020-36731: Flexible Checkout Fields for WooCommerce <= 2.3.1 - Unauthenticated Arbitrary Plugin Settings Update
漏洞标题 CVE-2020-36731: Flexible Checkout Fields for WooCommerce <= 2.3.1 - Unauthenticated Arbitrary Plugin Settings Update 漏洞描述 The Flexible Checkout Fields for WooCommer...
2020年12月28日 04:14CVE-2018-7314: Joomla SQL Inject
漏洞标题 CVE-2018-7314: Joomla SQL Inject 漏洞描述 Joomla SQL Inject fofa: app="Joomla" shodan: http.html:"Joomla" PoC代码
2018年2月15日 16:19CVE-2019-8442: Atlassian Jira webroot leak
漏洞标题 CVE-2019-8442: Atlassian Jira webroot leak 漏洞描述 Atlassian Jira是澳大利亚Atlassian公司的一套缺陷跟踪管理系统。该系统主要用于对工作中各类问题、缺陷进行跟踪管理。 Atlassi...
2019年9月15日 06:19
2026年10月19日 11:45
2026年10月18日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

