
最新发布第44页

CVE-2023-3479: Hestiacp <= 1.7.7 - Cross-Site Scripting
漏洞标题 CVE-2023-3479: Hestiacp <= 1.7.7 - Cross-Site Scripting 漏洞描述 Cross-site Scripting (XSS) - Reflected in GitHub repository hestiacp/hestiacp prior to 1.7.8. PoC代码
 2023年7月20日 11:22
SecCrawler – 一个方便安全研究人员获取每日安全日报的爬虫和推送程序
前言 一个方便安全研究人员获取每日安全日报的爬虫和推送程序,目前爬取范围包括先知社区、安全客、Seebug Paper、跳跳糖、奇安信攻防社区、棱角社区以及绿盟、腾讯玄武、天融信、360等实验室博...

 2026年3月15日 12:27
CVE-2022-4140: WordPress Welcart e-Commerce <2.8.5 - Arbitrary File Access
漏洞标题 CVE-2022-4140: WordPress Welcart e-Commerce <2.8.5 - Arbitrary File Access 漏洞描述 WordPress Welcart e-Commerce plugin before 2.8.5 is susceptible to arbitrary file ac...
2022年1月13日 14:50CVE-2021-24827: WordPress Asgaros Forum <1.15.13 - SQL Injection
漏洞标题 CVE-2021-24827: WordPress Asgaros Forum <1.15.13 - SQL Injection 漏洞描述 WordPress Asgaros Forum plugin before 1.15.13 is susceptible to SQL injection. The plugin does...
2021年7月9日 10:33
bugbounty技巧聚合20220207
漏洞报告 价值1.75万美刀的全回显SSRF http://hackerone.com/reports/1406938 TikTok SMB子账号接管 http://hackerone.com/reports/1404612 基于X-Forwarded-Host的XSS http://hackerone.com/re...
2022年3月10日 23:34CVE-2022-0786: WordPress KiviCare <2.3.9 - SQL Injection
漏洞标题 CVE-2022-0786: WordPress KiviCare <2.3.9 - SQL Injection 漏洞描述 WordPress KiviCare plugin before 2.3.9 contains a SQL injection vulnerability. The plugin does not san...
2022年4月5日 17:08CVE-2012-6499: WordPress Plugin Age Verification v0.4 – Open Redirect
漏洞标题 CVE-2012-6499: WordPress Plugin Age Verification v0.4 - Open Redirect 漏洞描述 Open redirect vulnerability in age-verification.php in the Age Verification plugin 0.4 and e...
2012年11月1日 07:58CVE-2025-4009: Evertz SDVN 3080ipx-10G – Unauthenticated Arbitrary Command Injection
漏洞标题 CVE-2025-4009: Evertz SDVN 3080ipx-10G - Unauthenticated Arbitrary Command Injection 漏洞描述 The Evertz SDVN 3080ipx-10G is a High Bandwidth Ethernet Switching Fabric for...
2025年11月15日 22:18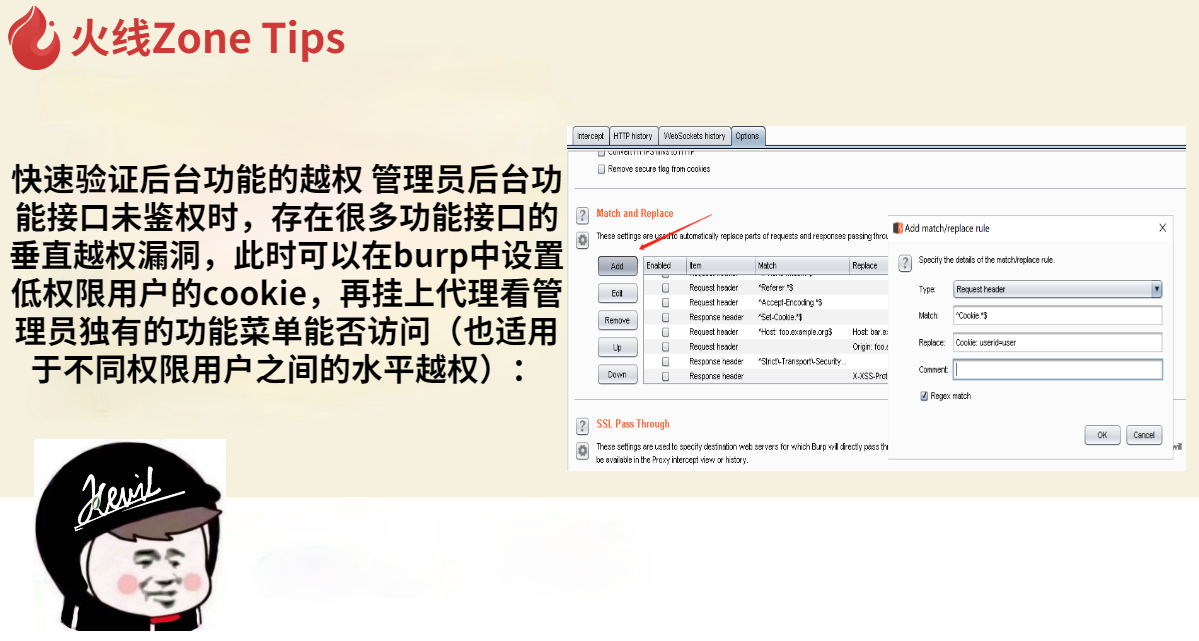
快速验证后台功能的越权
管理员后台功能接口未鉴权时,存在很多功能接口的垂直越权漏洞,此时可以在burp中设置低权限用户的cookie,再挂上代理看管理员独有的功能菜单能否访问(也适用于不同权限用户之间的水平越权):...
2022年3月10日 23:37CVE-2024-34470: HSC Mailinspector 5.2.17-3 through 5.2.18 – Local File Inclusion
漏洞标题 CVE-2024-34470: HSC Mailinspector 5.2.17-3 through 5.2.18 - Local File Inclusion 漏洞描述 An Unauthenticated Path Traversal vulnerability exists in the /public/loaderphp f...
2024年5月4日 08:17CVE-2020-24550: EpiServer Find <13.2.7 - Open Redirect
漏洞标题 CVE-2020-24550: EpiServer Find <13.2.7 - Open Redirect 漏洞描述 EpiServer Find before 13.2.7 contains an open redirect vulnerability via the _t_redirect parameter in a ...
2020年3月22日 07:23Apache Solr XXE漏洞(CVE-2017-12629)
漏洞标题 Apache Solr XXE漏洞(CVE-2017-12629) 漏洞描述 【漏洞对象】Apache Solr 【涉及版本】Apache Solr before 7.1.0 【漏洞描述】该漏洞可用于任何参数为deftype =xmlparser的查询请求,...
2017年2月14日 15:49CVE-2024-30269: DataEase <= 2.4.1 - Sensitive Information Exposure
漏洞标题 CVE-2024-30269: DataEase <= 2.4.1 - Sensitive Information Exposure 漏洞描述 DataEase, an open source data visualization and analysis tool, has a database configuration ...
2024年9月29日 18:27CVE-2023-4110: PHPJabbers Availability Booking Calendar 5.0 – Cross-Site Scripting
漏洞标题 CVE-2023-4110: PHPJabbers Availability Booking Calendar 5.0 - Cross-Site Scripting 漏洞描述 A vulnerability has been found in PHP Jabbers Availability Booking Calendar 5.0...
2023年2月3日 16:54CVE-2022-0785: WordPress Daily Prayer Time <2022.03.01 - SQL Injection
漏洞标题 CVE-2022-0785: WordPress Daily Prayer Time <2022.03.01 - SQL Injection 漏洞描述 WordPress Daily Prayer Time plugin prior to 2022.03.01 contains a SQL injection vulnerab...
2022年9月28日 08:25CVE-2018-10942: Prestashop AttributeWizardPro Module – Arbitrary File Upload
漏洞标题 CVE-2018-10942: Prestashop AttributeWizardPro Module - Arbitrary File Upload 漏洞描述 In the Attribute Wizard addon 1.6.9 for PrestaShop allows remote attackers to execute...
2018年5月30日 18:50
2026年10月12日 11:45
2026年10月11日 11:45
2026年10月10日 11:45
2026年10月9日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

