
最新发布第454页
欧盟数据主管命令欧洲刑警组织删除与犯罪无关的个人数据
根据欧盟数据保护监管机构EDPS于1月10日发布的新闻稿,EDPS已于一周前下令欧洲刑警组织删除与犯罪活动没有明确关联的个人的数据,以减少对公民个人权力和自由的侵犯。 此前,欧洲刑警组织...
 2022年3月10日 23:39

CVE-2021-31602: Hitachi Vantara Pentaho/Business Intelligence Server – Authentication Bypass
漏洞标题 CVE-2021-31602: Hitachi Vantara Pentaho/Business Intelligence Server - Authentication Bypass 漏洞描述 Hitachi Vantara Pentaho through 9.1 and Pentaho Business Intelligence...
2021年1月3日 19:07CVE-2023-41597: EyouCms v1.6.2 – Cross-Site Scripting
漏洞标题 CVE-2023-41597: EyouCms v1.6.2 - Cross-Site Scripting 漏洞描述 EyouCms v1.6.2 was discovered to contain a reflected cross-site scripting (XSS) vulnerability via the compon...
2023年3月24日 05:23CVE-2025-31125: Vite Development Server – Path Traversal
漏洞标题 CVE-2025-31125: Vite Development Server - Path Traversal 漏洞描述 Path traversal vulnerability in Vite development server's @fs endpoint allows attackers to access fi...
2025年7月1日 17:11CVE-2024-51228: TOTOLINK CX-A3002RU – Remote Code Execution
漏洞标题 CVE-2024-51228: TOTOLINK CX-A3002RU - Remote Code Execution 漏洞描述 An issue in TOTOLINK-CX-A3002RU V1.0.4-B20171106.1512 and TOTOLINK-CX-N150RT V2.1.6-B20171121.1002 and...
2024年4月9日 02:10CVE-2017-7269: Windows Server 2003 & IIS 6.0 – Remote Code Execution
漏洞标题 CVE-2017-7269: Windows Server 2003 & IIS 6.0 - Remote Code Execution 漏洞描述 Internet Information Services (IIS) 6.0 in Microsoft Windows Server 2003 R2 contains a bu...
2017年10月13日 22:17CVE-2021-21402: Jellyfin prior to 10.7.0 Unauthenticated Arbitrary File Read
漏洞标题 CVE-2021-21402: Jellyfin prior to 10.7.0 Unauthenticated Arbitrary File Read 漏洞描述 Jellyfin is a Free Software Media System. In Jellyfin before version 10.7.1, with cer...
2021年12月15日 10:53CVE-2023-35078: Ivanti Endpoint Manager Mobile (EPMM) – Authentication Bypass
漏洞标题 CVE-2023-35078: Ivanti Endpoint Manager Mobile (EPMM) - Authentication Bypass 漏洞描述 Ivanti Endpoint Manager Mobile (EPMM), formerly MobileIron Core, through 11.10 allow...
2023年11月2日 01:14Argus Surveillance DVR WEBACCOUNT.CGI文件RESULTPAGE参数-目录遍历(CVE-2018-15745)
漏洞标题 Argus Surveillance DVR WEBACCOUNT.CGI文件RESULTPAGE参数-目录遍历(CVE-2018-15745) 漏洞描述 【漏洞对象】Surveillance DVR 【涉及版本】 4.0.0.0版本 【漏洞描述】 摄像头录像大师...
2018年11月2日 05:16CVE-2022-0781: WordPress Nirweb Support <2.8.2 - SQL Injection
漏洞标题 CVE-2022-0781: WordPress Nirweb Support <2.8.2 - SQL Injection 漏洞描述 WordPress Nirweb support plugin before 2.8.2 contains a SQL injection vulnerability. The plugin ...
2022年4月24日 10:44CVE-2022-23544: MeterSphere < 2.5.0 SSRF
漏洞标题 CVE-2022-23544: MeterSphere < 2.5.0 SSRF 漏洞描述 MeterSphere is a one-stop open source continuous testing platform, covering test management, interface testing, UI tes...
2022年3月12日 21:18
Linux ps和pstree命令知识点总结_Linux
在本篇文章里小编给大家分享的是关于Linux ps和pstree命令知识点总结内容,需要的朋友们可以学习参考下。 Linux中的ps命令是Process Status的缩写。ps命令用来列出系统中当前运行的那些进程。ps...
2024年5月12日 20:12CVE-2022-4140: WordPress Welcart e-Commerce <2.8.5 - Arbitrary File Access
漏洞标题 CVE-2022-4140: WordPress Welcart e-Commerce <2.8.5 - Arbitrary File Access 漏洞描述 WordPress Welcart e-Commerce plugin before 2.8.5 is susceptible to arbitrary file ac...
2022年6月25日 21:24Atlassian Jira SSRF漏洞 (CVE-2019-8451)
漏洞标题 Atlassian Jira SSRF漏洞 (CVE-2019-8451) 漏洞描述 Atlassian Jira SSRF漏洞 (CVE-2019-8451) PoC代码 暂无
2019年12月1日 12:38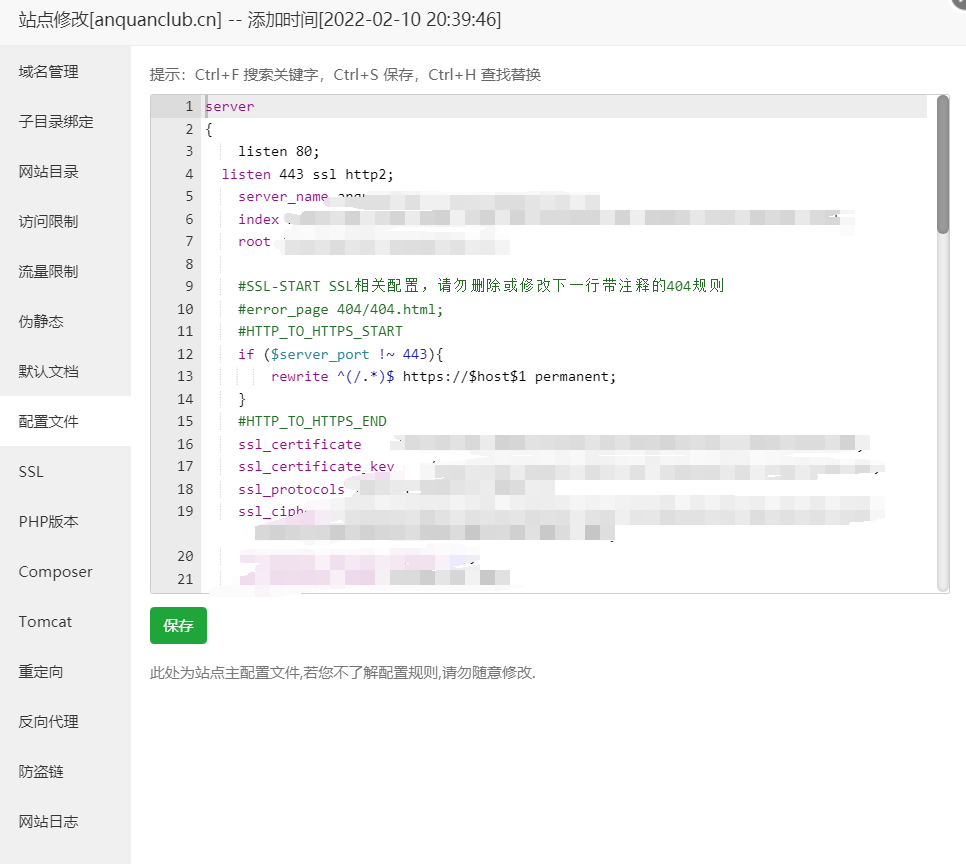
通过Nginx配置过滤恶意流量,打造一个自己的微型防火墙
Nginx配置可以过滤什么? 恶意IP(黑/白名单) 首先,Nginx可以过滤恶意IP,你可以加入下面的配置,譬如恶意IP地址为8.215.34.190、42.59.101.116,那我们可以直接 location / { deny 8.215.34....

 2022年4月2日 17:10
CVE-2022-2863: WordPress WPvivid Backup <0.9.76 - Local File Inclusion
漏洞标题 CVE-2022-2863: WordPress WPvivid Backup <0.9.76 - Local File Inclusion 漏洞描述 WordPress WPvivid Backup version 0.9.76 is vulnerable to local file inclusion because th...
2022年11月13日 13:14
2026年9月23日 11:46
2026年9月22日 11:45
2026年9月21日 11:45
2026年9月20日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

