
最新发布第455页

CVE-2009-1558: Cisco Linksys WVC54GCA 1.00R22/1.00R24 – Local File Inclusion
漏洞标题 CVE-2009-1558: Cisco Linksys WVC54GCA 1.00R22/1.00R24 - Local File Inclusion 漏洞描述 Cisco Linksys WVC54GCA 1.00R22/1.00R24 is susceptible to local file inclusion in adm/...
 2009年5月5日 09:22
CVE-2022-39960: Jira Netic Group Export <1.0.3 - Missing Authorization
漏洞标题 CVE-2022-39960: Jira Netic Group Export <1.0.3 - Missing Authorization 漏洞描述 Jira Netic Group Export add-on before 1.0.3 contains a missing authorization vulnerabili...
2022年9月26日 16:07(CVE-2025-11700) N-central XML外部实体注入信息泄露漏洞
漏洞标题 (CVE-2025-11700) N-central XML外部实体注入信息泄露漏洞 漏洞描述 (CVE-2025-11700) N-central XML外部实体注入信息泄露漏洞 PoC代码 暂无
2025年11月26日 06:01CVE-2015-6477: Nordex NC2 – Cross-Site Scripting
漏洞标题 CVE-2015-6477: Nordex NC2 - Cross-Site Scripting 漏洞描述 Nordex NC2 contains a cross-site scripting vulnerability which allows an attacker to execute arbitrary script cod...
2015年7月27日 13:41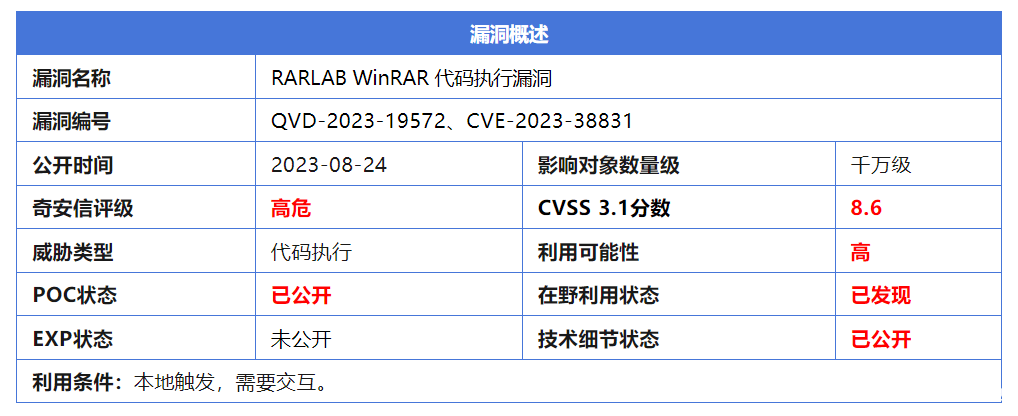
【漏洞复现】WinRAR代码执行漏洞CVE-2023-38831复现【附exp】
前言 WinRAR 在处理压缩包内同名的文件与文件夹时存在代码执行漏洞。攻击者构建由恶意文件与非恶意文件构成的特制压缩包文件,诱导受害者打开此文件中看似无害的文件(如JPG文件)后,将在受害...
2023年8月31日 14:43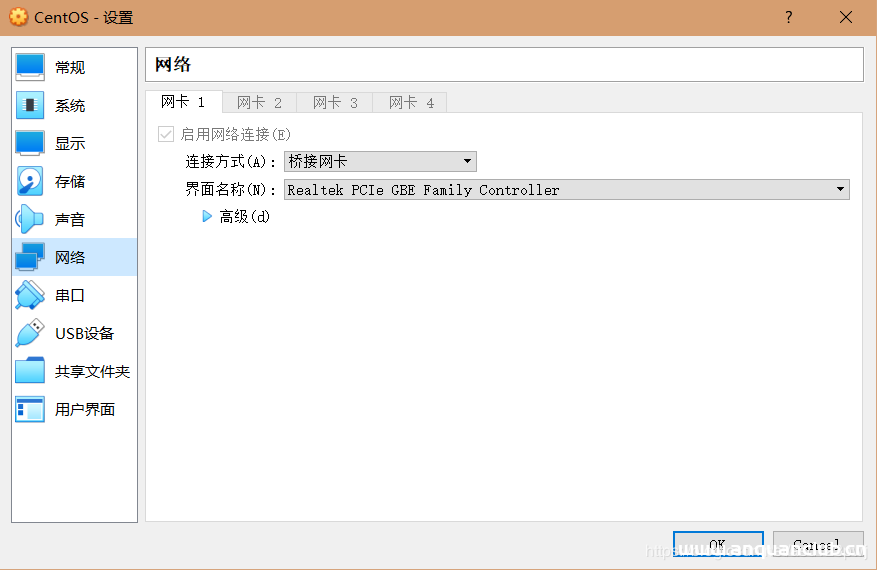
解决PhpStorm连接VirtualBox失败的问题_VirtualBox
这篇文章主要介绍了PhpStorm连接VirtualBox失败的一种解决方法,本文通过图文并茂的形式给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 问题描述:phps...
2023年11月22日 21:16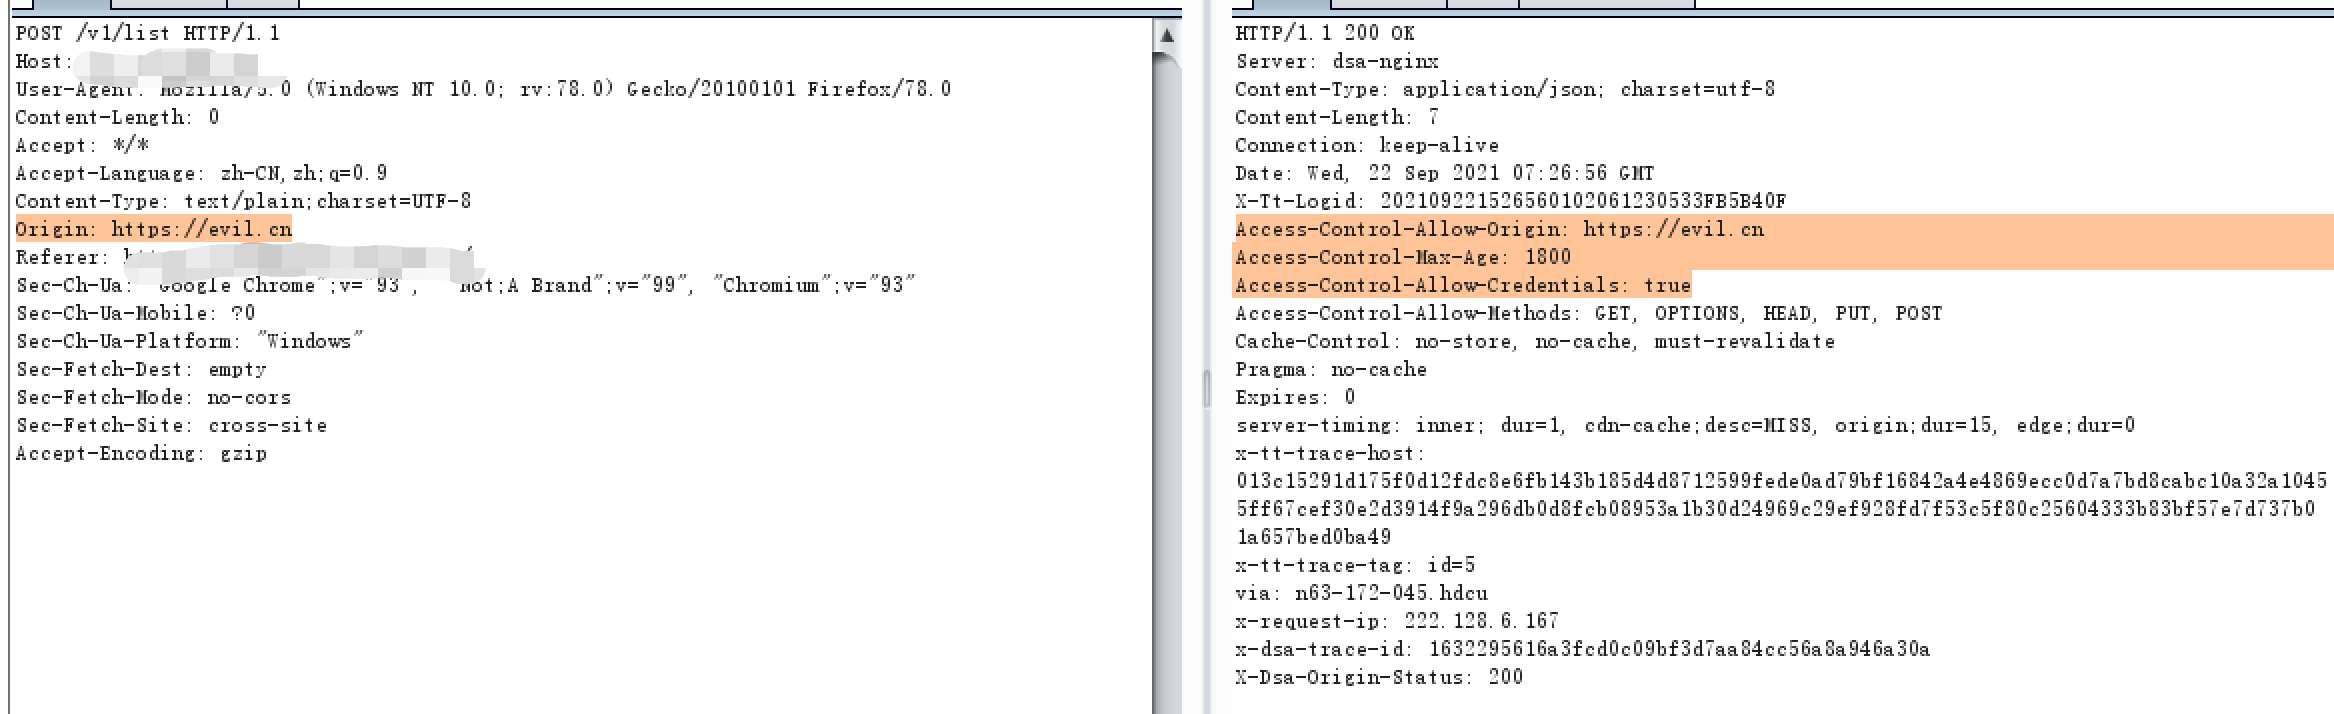
web漏洞挖掘指南-前端跨域漏洞
web漏洞挖掘指南 前端跨域漏洞 一、何为跨域 1.设想一种场景,一个恶意网站上嵌入了一个iframe标签去加载银行的登陆页面,高度和宽度的设置和真实的银行官网一样,当用户访问恶意网站并登录时,...
2022年3月10日 23:37CVE-2022-33965: WordPress Visitor Statistics <=5.7 - SQL Injection
漏洞标题 CVE-2022-33965: WordPress Visitor Statistics <=5.7 - SQL Injection 漏洞描述 WordPress Visitor Statistics plugin through 5.7 contains multiple unauthenticated SQL inject...
2022年5月23日 17:45CVE-2015-7245: D-Link DVG-N5402SP – Local File Inclusion
漏洞标题 CVE-2015-7245: D-Link DVG-N5402SP - Local File Inclusion 漏洞描述 D-Link DVG-N5402SP is susceptible to local file inclusion in products with firmware W1000CN-00, W1000CN-0...
2015年6月27日 06:26Apache OFBiz CVE-2021-29200 不安全的反序列化漏洞
漏洞标题 Apache OFBiz CVE-2021-29200 不安全的反序列化漏洞 漏洞描述 Apache OFBiz存在不安全的反序列化漏洞,此漏洞是缺乏校验导致的。 PoC代码 暂无
2021年8月28日 13:29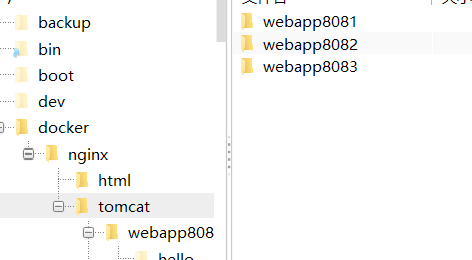
Docker如何使用nginx搭建tomcat集群(图文详解)_docker
这篇文章主要介绍了Docker使用nginx搭建tomcat集群的教程,本文图文并茂给大家介绍的非常详细,具有一定的参考借鉴价值,需要的朋友可以参考下 首先创建tomcat的文件夹 ,为了方便docker的配置 ...
2024年7月6日 21:02CVE-2019-19824: TOTOLINK Realtek SD Routers – Remote Command Injection
漏洞标题 CVE-2019-19824: TOTOLINK Realtek SD Routers - Remote Command Injection 漏洞描述 TOTOLINK Realtek SDK based routers may allow an authenticated attacker to execute arbitrary...
2019年5月24日 09:24CVE-2024-29198: 金和OA-C6系统ActionDataSet接口XXE漏洞
漏洞标题 CVE-2024-29198: 金和OA-C6系统ActionDataSet接口XXE漏洞 漏洞描述 GeoServer是一个功能齐全,遵循OGC开放标准的开源WFS-T和WMS服务器。CVE-2024-29198 中,攻击者可构造恶意请求,利用...
2024年6月24日 07:05CVE-2023-2227: Modoboa < 2.1.0 - Improper Authorization
漏洞标题 CVE-2023-2227: Modoboa < 2.1.0 - Improper Authorization 漏洞描述 Improper Authorization in GitHub repository modoboa/modoboa prior to 2.1.0. PoC代码
2023年6月14日 20:49CVE-2020-28976: WordPress Canto 1.3.0 – Blind Server-Side Request Forgery
漏洞标题 CVE-2020-28976: WordPress Canto 1.3.0 - Blind Server-Side Request Forgery 漏洞描述 WordPress Canto plugin 1.3.0 is susceptible to blind server-side request forgery. An att...
2020年4月7日 19:26CVE-2018-12031: Eaton Intelligent Power Manager 1.6 – Directory Traversal
漏洞标题 CVE-2018-12031: Eaton Intelligent Power Manager 1.6 - Directory Traversal 漏洞描述 Eaton Intelligent Power Manager v1.6 allows an attacker to include a file via directory ...
2018年1月27日 10:03
2026年10月24日 11:45
2026年10月23日 11:45
2026年10月22日 11:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

