
最新发布第457页

CVE-2024-3136: MasterStudy LMS <= 3.3.3 - Unauthenticated Local File Inclusion via template
漏洞标题 CVE-2024-3136: MasterStudy LMS <= 3.3.3 - Unauthenticated Local File Inclusion via template 漏洞描述 The MasterStudy LMS plugin for WordPress is vulnerable to Local Fil...
 2024年4月11日 22:11
rathole – 安全、稳定、高性能的内网穿透工具
https://github.com/rathole-org/rathole 安全、稳定、高性能的内网穿透工具,用 Rust 语言编写 rathole,类似于 frp 和 ngrok,可以让 NAT 后的设备上的服务通过具有公网 IP 的服务器暴露在...

 2026年4月7日 17:24
CVE-2024-51568: CyberPanel – Command Injection
漏洞标题 CVE-2024-51568: CyberPanel - Command Injection 漏洞描述 CyberPanel (aka Cyber Panel) before 2.3.5 allows Command Injection via completePath in the ProcessUtilities.outputE...
2024年7月22日 07:26CVE-2023-2356: Mlflow <2.3.0 - Local File Inclusion
漏洞标题 CVE-2023-2356: Mlflow <2.3.0 - Local File Inclusion 漏洞描述 Relative Path Traversal in GitHub repository mlflow/mlflow prior to 2.3.1. PoC代码
2023年2月11日 09:38Apache Airflow admin 未授权访问漏洞 (CVE-2020-17526)
漏洞标题 Apache Airflow admin 未授权访问漏洞 (CVE-2020-17526) 漏洞描述 攻击者可以创建与目标相同版本的本地安装,以管理员身份登录并将会话cookie重播到目标以在远程计算机上以管理员身...
2020年12月14日 11:36CVE-2021-24554: WordPress Paytm Donation <=1.3.2 - Authenticated SQL Injection
漏洞标题 CVE-2021-24554: WordPress Paytm Donation <=1.3.2 - Authenticated SQL Injection 漏洞描述 WordPress Paytm Donation plugin through 1.3.2 is susceptible to authenticated SQ...
2021年6月11日 06:41CVE-2022-23854: AVEVA InTouch 安全网关 AccessAnywhere 任意文件读取漏洞
漏洞标题 CVE-2022-23854: AVEVA InTouch 安全网关 AccessAnywhere 任意文件读取漏洞 漏洞描述 AVEVA InTouch Access Anywhere Secure Gateway 2020 R2及以前的版本存在路径遍历漏洞,未授权的...
2022年10月21日 01:56CVE-2023-0942: WordPress Japanized for WooCommerce <2.5.5 - Cross-Site Scripting
漏洞标题 CVE-2023-0942: WordPress Japanized for WooCommerce <2.5.5 - Cross-Site Scripting 漏洞描述 WordPress Japanized for WooCommerce plugin before 2.5.5 is susceptible to cros...
2023年9月18日 03:51CVE-2018-16716: NCBI ToolBox – Directory Traversal
漏洞标题 CVE-2018-16716: NCBI ToolBox - Directory Traversal 漏洞描述 NCBI ToolBox 2.0.7 through 2.2.26 legacy versions contain a path traversal vulnerability via viewcgi.cgi which ...
2018年7月11日 09:10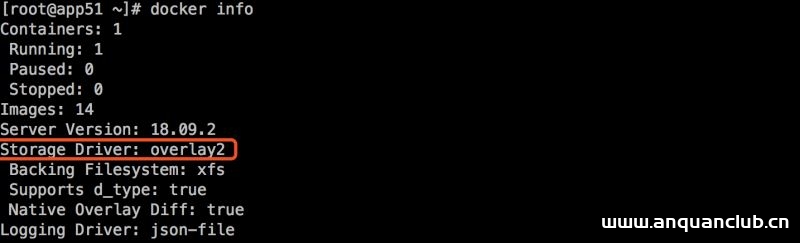
Docker镜像存储overlayfs的使用_docker
这篇文章主要介绍了Docker镜像存储overlayfs的使用,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 一、概述 Docke...
2024年4月18日 21:03CVE-2022-32771: WWBN AVideo 11.6 – Cross-Site Scripting
漏洞标题 CVE-2022-32771: WWBN AVideo 11.6 - Cross-Site Scripting 漏洞描述 WWBN AVideo 11.6 contains a cross-site scripting vulnerability in the footer alerts functionality via the ...
2022年7月9日 21:35
我有一个朋友,他被裸聊诈骗了。我只能看看能不能帮帮他
小说三要素:时间、地点、人物 时间:2021年12月份 地点:互联网 人物:我有一个朋友 我有一个朋友,当时跟我说的时候已经被骗了23w,想继续充钱10w,问我能不能继续冲,我听了来龙去脉,很明显...
2022年3月10日 23:36
修改ubuntu 18.04的sources.list源为阿里或清华镜像的方法_Linux
这篇文章主要介绍了修改ubuntu 18.04的sources.list源为阿里或清华镜像的方法,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起...
2023年7月7日 21:02(CVE-2025-9242) WatchGuard Fireware OS 未授权远程代码执行漏洞
漏洞标题 (CVE-2025-9242) WatchGuard Fireware OS 未授权远程代码执行漏洞 漏洞描述 (CVE-2025-9242) WatchGuard Fireware OS 未授权远程代码执行漏洞 PoC代码 暂无
2025年12月12日 14:42把数据库部署在docker容器内有哪些缺陷_docker
这篇文章主要介绍了把数据库部署在docker容器内有哪些缺陷,帮助大家更好的理解和学习docker容器和数据库,感兴趣的朋友可以了解下 前言 近2年Docker非常的火热,各位开发者恨不得把所有的应用...
2023年7月30日 20:02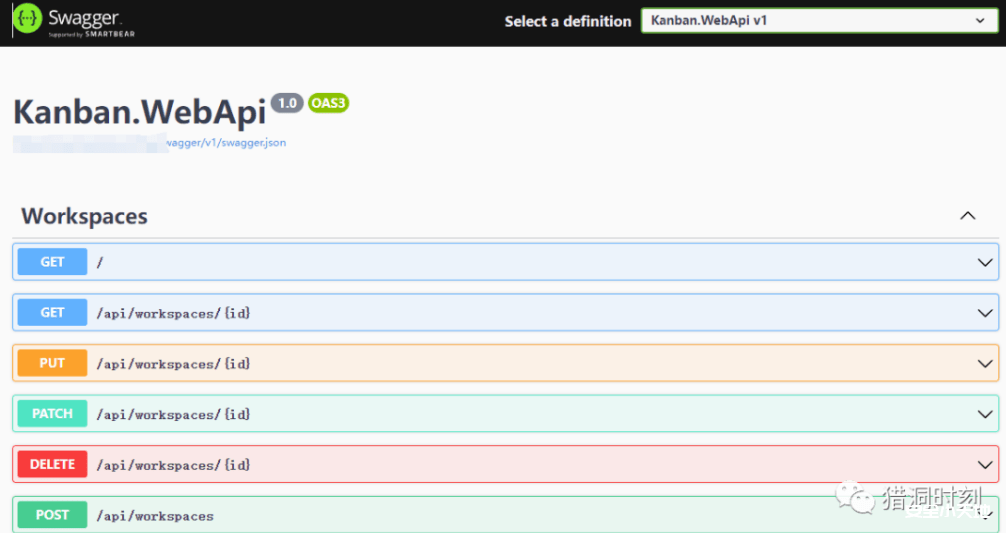
【渗透测试】Swagger的多种测试方式
免责声明: 该教程仅用于网络安全学习,如有人利用该技术从事违法犯罪行为一切和作者无关,请各位遵守法律法规! Swagger简介 Swagger是一种API文档生成工具,它可以通过扫描API代码或手动编写描...
2023年10月28日 10:40
2026年10月20日 11:45
2026年10月19日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

