
最新发布第458页

CVE-2023-29922: PowerJob V4.3.1 – Authentication Bypass
漏洞标题 CVE-2023-29922: PowerJob V4.3.1 - Authentication Bypass 漏洞描述 PowerJob V4.3.1 is vulnerable to Incorrect Access Control via the create user/save interface. PoC代码
 2023年4月13日 16:31
CVE-2024-30194: Sunshine Photo Cart <= 3.1.1 - Reflected Cross-Site Scripting
漏洞标题 CVE-2024-30194: Sunshine Photo Cart <= 3.1.1 - Reflected Cross-Site Scripting 漏洞描述 WP Sunshine Sunshine Photo Cart versions up to 3.1.1 contain a cross-site scripti...
2024年1月25日 23:03CVE-2023-27624: WordPress Redirect After Login <= 0.1.9 - Admin Stored XSS
漏洞标题 CVE-2023-27624: WordPress Redirect After Login <= 0.1.9 - Admin Stored XSS 漏洞描述 Marcelotorres Redirect After Login plugin <= 0.1.9 contains a stored cross-site s...
2023年4月25日 08:32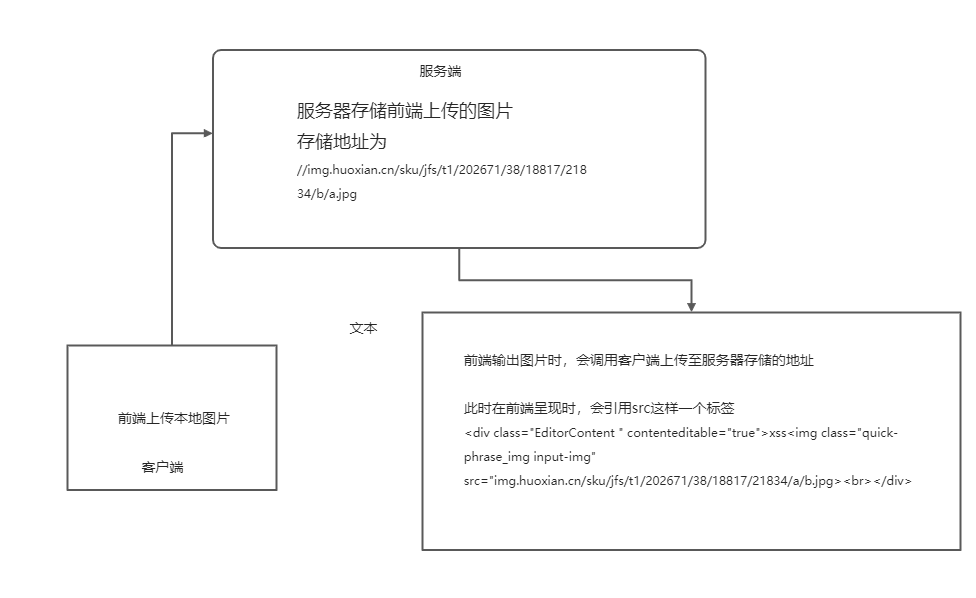
挖掘存储Xss时发现的小Tips
前言:一直以来在挖掘xss时总是被各种过滤,各种实体化转义。是真滴很难受,敢想连着几天兴冲冲奔着表单去,看着被过滤,转义的payload,用尽办法都过不去的心情。最后似乎有个声音在跟我说,能...
2022年3月10日 23:30CVE-2021-20038: SonicWall SMA100 Stack – Buffer Overflow/Remote Code Execution
漏洞标题 CVE-2021-20038: SonicWall SMA100 Stack - Buffer Overflow/Remote Code Execution 漏洞描述 A Stack-based buffer overflow vulnerability in SMA100 Apache httpd server's mo...
2021年2月6日 14:14CVE-2010-1494: Joomla! Component AWDwall 1.5.4 – Local File Inclusion
漏洞标题 CVE-2010-1494: Joomla! Component AWDwall 1.5.4 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the AWDwall (com_awdwall) component 1.5.4 for Joomla!...
2010年12月13日 14:06Adobe Commerce CVE-2022-24086 远程代码执行漏洞
漏洞标题 Adobe Commerce CVE-2022-24086 远程代码执行漏洞 漏洞描述 Adobe Commerce CVE-2022-24086 远程 PoC代码 暂无
2022年9月25日 13:12CVE-2023-2272: Tiempo.com <= 0.1.2 - Cross-Site Scripting
漏洞标题 CVE-2023-2272: Tiempo.com <= 0.1.2 - Cross-Site Scripting 漏洞描述 Tiempo.com before 0.1.2 is susceptible to cross-site scripting via the page parameter due to insuffic...
2023年3月10日 12:07CVE-2024-47073: DataEase v2.10.2 – JWT Signature Verification Bypass
漏洞标题 CVE-2024-47073: DataEase v2.10.2 - JWT Signature Verification Bypass 漏洞描述 DataEase is an open source data visualization analysis tool that helps users quickly analyze ...
2024年10月2日 17:56CVE-2021-25161: Aruba Instant Access Point (IAP) – Cross-Site Scripting
漏洞标题 CVE-2021-25161: Aruba Instant Access Point (IAP) - Cross-Site Scripting 漏洞描述 A remote cross-site scripting (xss) vulnerability was discovered in some Aruba Instant Acc...
2021年7月27日 14:50CVE-2017-17043: WordPress Emag Marketplace Connector 1.0 – Cross-Site Scripting
漏洞标题 CVE-2017-17043: WordPress Emag Marketplace Connector 1.0 - Cross-Site Scripting 漏洞描述 WordPress Emag Marketplace Connector plugin 1.0 contains a reflected cross-site sc...
2017年8月27日 18:08CVE-2021-44427: Rosario Student Information System Unauthenticated SQL Injection
漏洞标题 CVE-2021-44427: Rosario Student Information System Unauthenticated SQL Injection 漏洞描述 An unauthenticated SQL injection vulnerability in Rosario Student Information Sys...
2021年11月29日 20:36CVE-2010-1314: Joomla! Component Highslide 1.5 – Local File Inclusion
漏洞标题 CVE-2010-1314: Joomla! Component Highslide 1.5 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the Highslide JS (com_hsconfig) component 1.5 and 2.0...
2010年4月1日 07:12CVE-2023-51449: Gradio Hugging Face – Local File Inclusion
漏洞标题 CVE-2023-51449: Gradio Hugging Face - Local File Inclusion 漏洞描述 Gradio LFI when auth is not enabled, affects versions 4.0 - 4.10, also works against Gradio < 3.33 P...
2023年10月18日 19:55CVE-2023-34048: VMware vCenter Server – Out-of-Bounds Write
漏洞标题 CVE-2023-34048: VMware vCenter Server - Out-of-Bounds Write 漏洞描述 vCenter Server contains an out-of-bounds write caused by a vulnerability in the DCERPC protocol implem...
2023年1月6日 02:16CVE-2010-1491: Joomla! Component MMS Blog 2.3.0 – Local File Inclusion
漏洞标题 CVE-2010-1491: Joomla! Component MMS Blog 2.3.0 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the MMS Blog (com_mmsblog) component 2.3.0 for Jooml...
2010年12月23日 12:52
2026年9月22日 11:45
2026年9月21日 11:45
2026年9月20日 11:45
2026年9月19日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

