
最新发布第458页

CVE-2021-24320: WordPress Bello Directory & Listing Theme <1.6.0 - Cross-Site Scripting
漏洞标题 CVE-2021-24320: WordPress Bello Directory & Listing Theme <1.6.0 - Cross-Site Scripting 漏洞描述 WordPress Bello Directory & Listing theme before 1.6.0 contains...
 2021年4月11日 02:41
CVE-2016-1000152: WordPress Tidio-form <=1.0 - Cross-Site Scripting
漏洞标题 CVE-2016-1000152: WordPress Tidio-form <=1.0 - Cross-Site Scripting 漏洞描述 WordPress tidio-form1.0 contains a reflected cross-site scripting vulnerability which allow...
2016年11月19日 06:14CVE-2023-1080: WordPress GN Publisher <1.5.6 - Cross-Site Scripting
漏洞标题 CVE-2023-1080: WordPress GN Publisher <1.5.6 - Cross-Site Scripting 漏洞描述 WordPress GN Publisher plugin before 1.5.6 is susceptible to cross-site scripting via the t...
2023年4月13日 12:28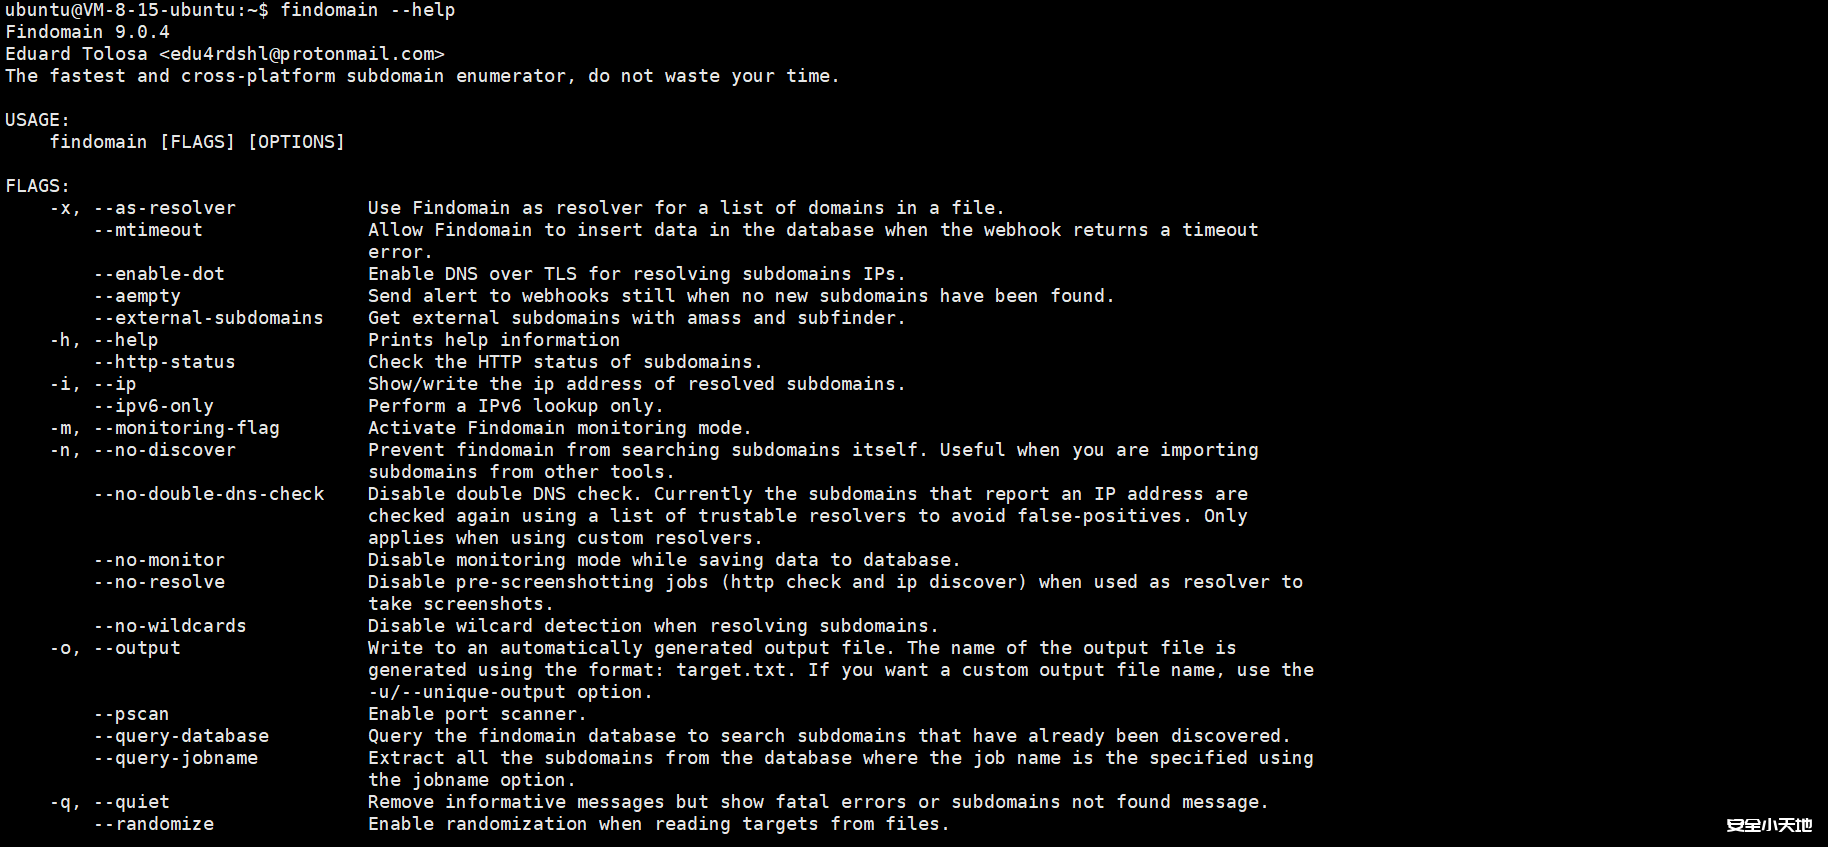
Finddomain 最快且跨平台的子域枚举器
项目介绍 最快、完整的域识别解决方案。支持屏幕截图、端口扫描、HTTP检查、从其他工具导入数据、子域监控、通过Discord、Slack和Telegram发出警报、多个来源API密钥等等。 地址:http://github...

 2026年3月15日 12:27
CVE-2022-4325: WordPress Post Status Notifier Lite <1.10.1 - Cross-Site Scripting
漏洞标题 CVE-2022-4325: WordPress Post Status Notifier Lite <1.10.1 - Cross-Site Scripting 漏洞描述 WordPress Post Status Notifier Lite plugin before 1.10.1 contains a cross-sit...
2022年3月30日 13:12CVE-2022-25084: TOTOLink T6 V5.9c.4085_B20190428 Command Injection
漏洞标题 CVE-2022-25084: TOTOLink T6 V5.9c.4085_B20190428 Command Injection 漏洞描述 TOTOLink 多个设备 download.cgi文件存在远程命令执行漏洞,攻击者通过构造特殊的请求可以获取服务器...
2022年3月27日 05:41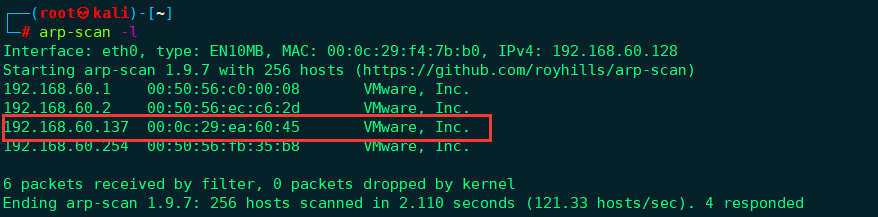
kali渗透综合靶机–DC-9靶机
环境准备 靶机环境搭建攻击渗透机: kali IP地址:192.168.60.128靶机:DC-9 IP地址未知靶机下载地址:http://www.vulnhub.com/entry/dc-9,412/ 信息搜集 扫描主机IP,或者直接 arp-scan -l nma...
2024年2月28日 20:21CVE-2023-41763: Skype for Business 2019 (SfB) – Blind Server-side Request Forgery
漏洞标题 CVE-2023-41763: Skype for Business 2019 (SfB) - Blind Server-side Request Forgery 漏洞描述 Skype Pre-Auth Server-side Request Forgery (SSRF) vulnerability PoC代码
2023年9月19日 09:38CVE-2023-38035: Ivanti Sentry – Authentication Bypass
漏洞标题 CVE-2023-38035: Ivanti Sentry - Authentication Bypass 漏洞描述 A security vulnerability in MICS Admin Portal in Ivanti MobileIron Sentry versions 9.18.0 and below, which m...
2023年1月21日 03:44CVE-2025-0282: Ivanti Connect Secure – Stack-based Buffer Overflow
漏洞标题 CVE-2025-0282: Ivanti Connect Secure - Stack-based Buffer Overflow 漏洞描述 Ivanti Connect Secure < 22.7R2.5, Ivanti Policy Secure < 22.7R1.2, and Ivanti Neurons for...
2025年6月29日 10:00CVE-2021-35395: RealTek Jungle SDK – Arbitrary Command Injection
漏洞标题 CVE-2021-35395: RealTek Jungle SDK - Arbitrary Command Injection 漏洞描述 There is a command injection vulnerability on the "formWsc" page of the management inte...
2021年1月13日 00:33CVE-2024-4295: Email Subscribers by Icegram Express <= 5.7.20 - Unauthenticated SQL Injection via Hash
漏洞标题 CVE-2024-4295: Email Subscribers by Icegram Express <= 5.7.20 - Unauthenticated SQL Injection via Hash 漏洞描述 Email Subscribers by Icegram Express <= 5.7.20 contai...
2024年4月18日 22:32CVE-2017-18496: Htaccess by BestWebSoft < 1.7.6 - Cross-Site Scripting
漏洞标题 CVE-2017-18496: Htaccess by BestWebSoft < 1.7.6 - Cross-Site Scripting 漏洞描述 The htaccess plugin before 1.7.6 for WordPress has multiple XSS issues. PoC代码
2017年6月8日 13:46CVE-2011-3600: Apache OFBiz – XML External Entity Injection
漏洞标题 CVE-2011-3600: Apache OFBiz - XML External Entity Injection 漏洞描述 The /webtools/control/xmlrpc endpoint in OFBiz XML-RPC event handler is exposed to External Entity Inj...
2011年1月29日 10:41
[第一章 web入门]SQL注入-2
1 通过updatexml取数据从页面发现有一个提示如果加上?tips=1的话,通过burpsuite发包可以通过updatexml来查看回显,可以通过这个取到数据下面是通过updatexml来注入,这时4步中用到语句 name=ad...
2022年4月28日 21:03CVE-2024-24112: Exrick XMall – SQL Injection
漏洞标题 CVE-2024-24112: Exrick XMall - SQL Injection 漏洞描述 XMall v1.1 was discovered to contain a SQL injection vulnerability via the 'orderDir' parameter. PoC代码
2024年12月8日 18:27
2026年11月10日 11:45
2026年11月9日 11:45
2026年11月8日 11:45
2026年11月7日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53
2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

