
最新发布第460页

CVE-2010-1956: Joomla! Component Gadget Factory 1.0.0 – Local File Inclusion
漏洞标题 CVE-2010-1956: Joomla! Component Gadget Factory 1.0.0 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the Gadget Factory (com_gadgetfactory) compone...
 2010年7月19日 19:48
CVE-2023-4450: JeecgBoot JimuReport – Template injection
漏洞标题 CVE-2023-4450: JeecgBoot JimuReport - Template injection 漏洞描述 A vulnerability was found in jeecgboot JimuReport up to 1.6.0. It has been declared as critical. Affected...
2023年1月22日 03:27CVE-2017-5638: Apache Struts 2 – Remote Command Execution S2-045 S2-046
漏洞标题 CVE-2017-5638: Apache Struts 2 - Remote Command Execution S2-045 S2-046 漏洞描述 Apache Struts 2 2.3.x before 2.3.32 and 2.5.x before 2.5.10.1 is vulnerable to remote comm...
2017年11月4日 10:16CVE-2019-20176: Pure-FTPd < 1.0.50 - DoS via Resource Exhaustion
漏洞标题 CVE-2019-20176: Pure-FTPd < 1.0.50 - DoS via Resource Exhaustion 漏洞描述 Pure-FTPd versions prior to 1.0.50 are vulnerable to resource exhaustion leading to denial of ...
2019年8月5日 14:07CVE-2011-0049: Majordomo2 – SMTP/HTTP Directory Traversal
漏洞标题 CVE-2011-0049: Majordomo2 - SMTP/HTTP Directory Traversal 漏洞描述 A directory traversal vulnerability in the _list_file_get function in lib/Majordomo.pm in Majordomo 2 be...
2011年6月26日 17:05
【技术分享】去除logo免费生成网站的水印 方法通用
声明 本文章仅供技术科普,对案例中涉及的网站并无恶意,如需原图,请前往官网下载!!! 请勿用作非法用途,如有违反,概不负责!如有侵权,联系站长! 相关阅读 案例 1、打开百度,搜索logo在...

 2023年1月13日 19:10

bugbounty技巧聚合20211009
漏洞报告 【Kubernetes 1000刀】用于 kube-apiserver cloudprovider 场景的 SSRF http://hackerone.com/reports/941178 挖洞技巧 1、浅谈云上攻防--SSRF漏洞带来的新威胁 http://mp.weixin.qq.c...
2022年3月10日 23:37CVE-2019-2729: Oracle WebLogic Server Administration Console – Remote Code Execution
漏洞标题 CVE-2019-2729: Oracle WebLogic Server Administration Console - Remote Code Execution 漏洞描述 The Oracle WebLogic Server component of Oracle Fusion Middleware (subcomponen...
2019年1月3日 04:40docker compose自定义网络实现固定容器ip地址_docker
这篇文章主要介绍了docker compose自定义网络实现固定容器ip地址,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 ...
2024年6月14日 20:42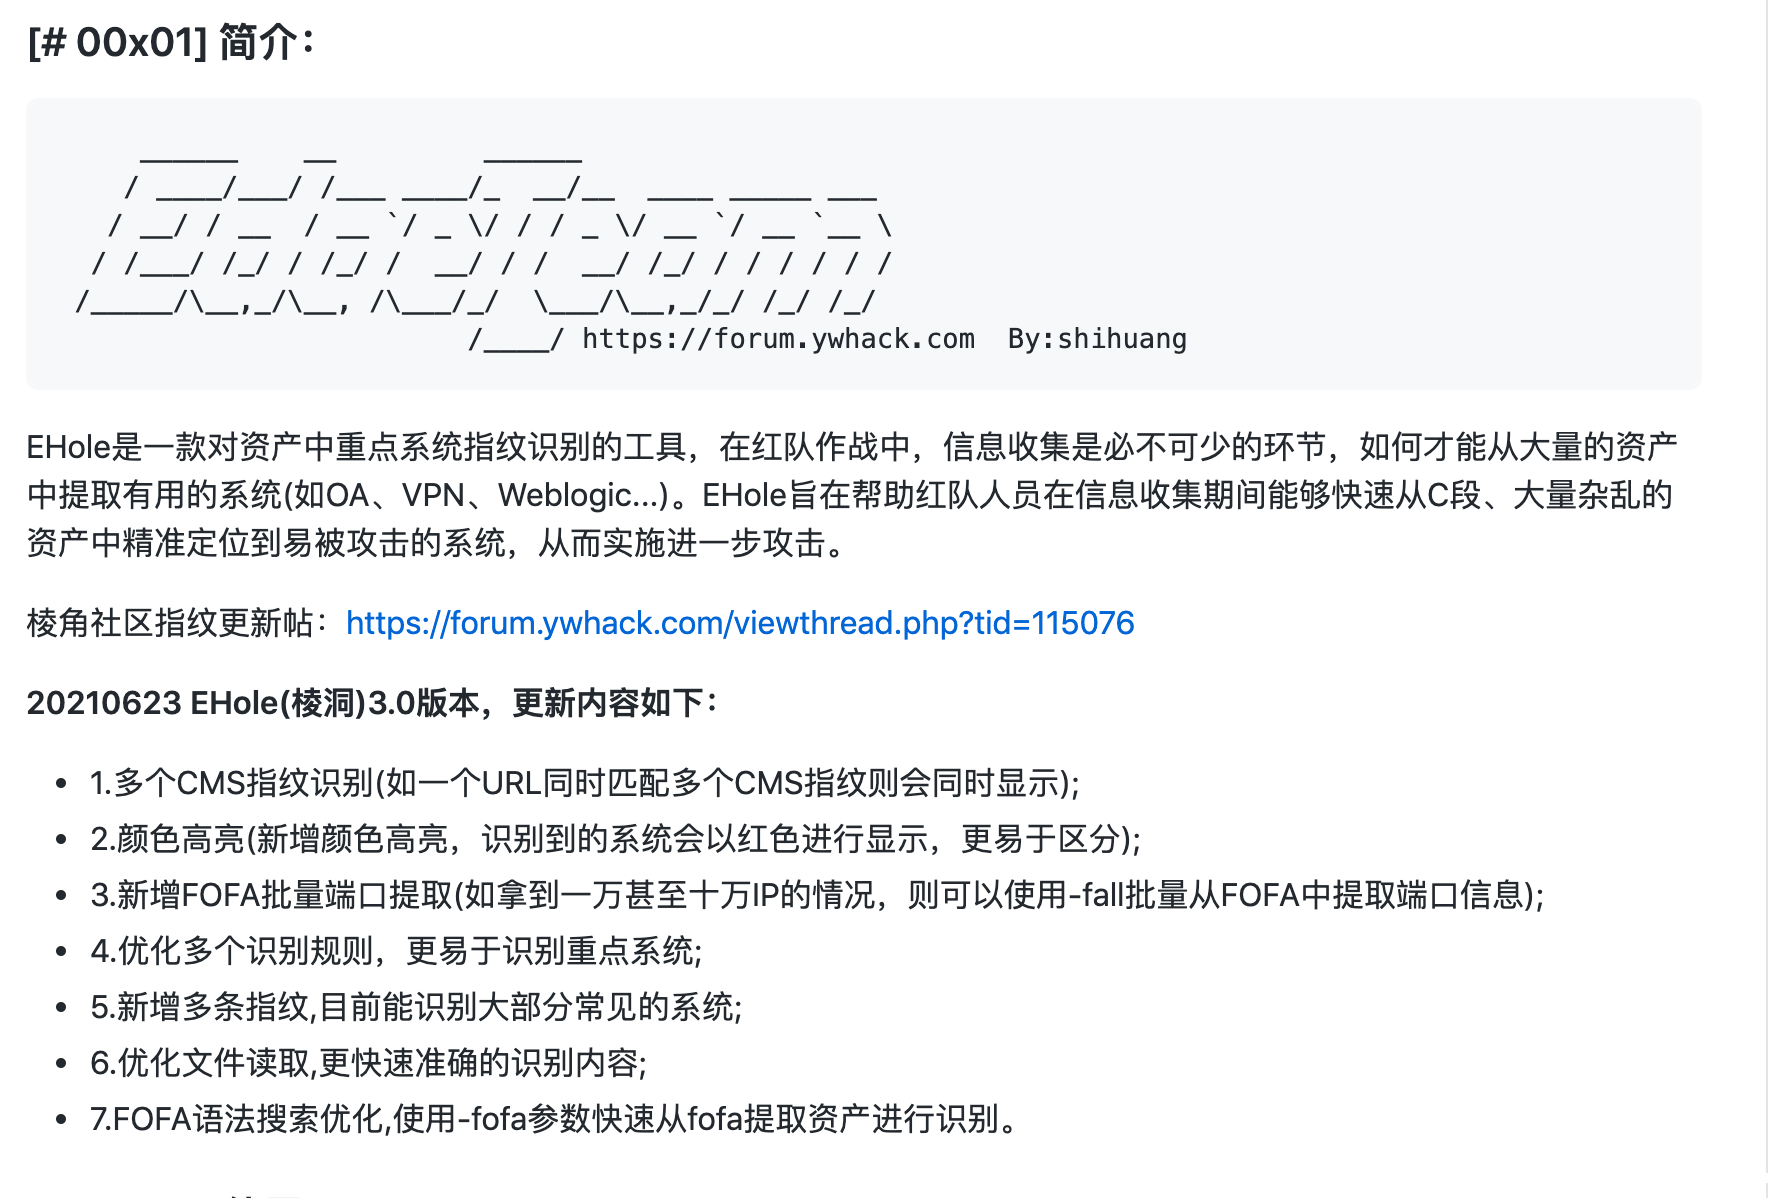
信息收集系列之指纹识别
0x01 前言 在渗透测试过程中,如何才能从大量的互联网资产中提取易受攻击的信息系统(例如VPN、邮服、CMS、OA、Shiro、Struts2等),逐渐成为信息收集中一个必不可少的环节。 0x2 工具调研 在线指...
2022年3月10日 23:34CVE-2023-43325: MooSocial 3.1.8 – Cross-Site Scripting
漏洞标题 CVE-2023-43325: MooSocial 3.1.8 - Cross-Site Scripting 漏洞描述 A reflected cross-site scripting (XSS) vulnerability exisits in the data[redirect_url] parameter on user lo...
2023年8月18日 12:38CVE-2025-4008: MeteoBridge <= 6.1 - Remote Code Execution
漏洞标题 CVE-2025-4008: MeteoBridge <= 6.1 - Remote Code Execution 漏洞描述 The Meteobridge web interface let meteobridge administrator manage their weather station data collect...
2025年5月28日 16:08Nginx添加lua模块的实现方法_nginx
这篇文章主要介绍了Nginx添加lua模块的实现方法,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 安装 lua wget http...
2026年8月6日 11:45CVE-2024-13888: WPMobile.App <= 11.56 - Open Redirect
漏洞标题 CVE-2024-13888: WPMobile.App <= 11.56 - Open Redirect 漏洞描述 The WPMobile.App plugin for WordPress is vulnerable to Open Redirect in all versions up to, and including...
2024年2月3日 17:23CVE-2024-34102: Adobe Commerce & Magento – CosmicSting
漏洞标题 CVE-2024-34102: Adobe Commerce & Magento - CosmicSting 漏洞描述 Adobe Commerce versions 2.4.7, 2.4.6-p5, 2.4.5-p7, 2.4.4-p8 and earlier are affected by an Improper Res...
2024年4月25日 04:38VMware虚拟机中Centos8的桥接静态IP配置方法_VMware
这篇文章主要介绍了VMware虚拟机中Centos8的桥接静态IP配置方法,本文给大家介绍的非常详细,具有一定的参考借鉴价值,需要的朋友可以参考下 一.要保证网络连接方式是桥接 要选中复制物理网络连...
2024年4月26日 20:26
2026年11月10日 11:45
2026年11月9日 11:45
2026年11月8日 11:45
2026年11月7日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

