
最新发布第467页

CVE-2022-43170: Rukovoditel <= 3.2.1 - Cross Site Scripting
漏洞标题 CVE-2022-43170: Rukovoditel <= 3.2.1 - Cross Site Scripting 漏洞描述 A stored cross-site scripting (XSS) vulnerability in the Dashboard Configuration feature (index.php...
 2022年1月13日 17:45
CVE-2022-0281: Microweber Information Disclosure
漏洞标题 CVE-2022-0281: Microweber Information Disclosure 漏洞描述 Microweber contains a vulnerability that allows exposure of sensitive information to an unauthorized actor in Pac...
2022年3月17日 04:31CVE-2022-1026: Kyocera Net View Address Book Exposure
漏洞标题 CVE-2022-1026: Kyocera Net View Address Book Exposure 漏洞描述 Kyocera multifunction printers running vulnerable versions of Net View unintentionally expose sensitive user...
2022年6月27日 23:58CVE-2023-0676: phpIPAM 1.5.1 – Cross-site Scripting
漏洞标题 CVE-2023-0676: phpIPAM 1.5.1 - Cross-site Scripting 漏洞描述 Cross-site Scripting (XSS) - Reflected in GitHub repository phpipam/phpipam prior to 1.5.1. PoC代码
2023年8月8日 15:13CVE-2022-2546: WordPress All-in-One WP Migration <=7.62 - Cross-Site Scripting
漏洞标题 CVE-2022-2546: WordPress All-in-One WP Migration <=7.62 - Cross-Site Scripting 漏洞描述 WordPress All-in-One WP Migration plugin 7.62 and prior contains a cross-site sc...
2022年12月29日 16:11CVE-2023-4415: 锐捷(ruijie)RG-EW1200G路由器 后台登录绕过
漏洞标题 CVE-2023-4415: 锐捷(ruijie)RG-EW1200G路由器 后台登录绕过 漏洞描述 Ruijie Networks RG-EW1200G是中国锐捷网络(Ruijie Networks)公司的一款无线路由器。 锐捷网络RG-EW1200G路由...
2023年3月21日 09:26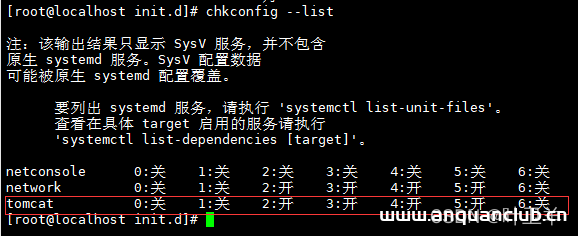
Linux系统设置tomcat开机自启介绍_Linux
大家好,本篇文章主要讲的是Linux系统设置tomcat开机自启介绍,感兴趣的同学赶快来看一看吧,对你有帮助的话记得收藏一下,方便下次浏览 1.进入到 /etc/init.d 目录中: cd /etc/init.d 2.创建 ...
2022年6月15日 08:45CVE-2022-44957: WebTareas 2.4p5 – Cross-Site Scripting
漏洞标题 CVE-2022-44957: WebTareas 2.4p5 - Cross-Site Scripting 漏洞描述 webtareas 2.4p5 was discovered to contain a cross-site scripting (XSS) vulnerability in the component /clie...
2022年12月29日 11:31CVE-2025-3605: WordPress Frontend Login and Registration Blocks Plugin 1.0.7 – Privilege Escalation
漏洞标题 CVE-2025-3605: WordPress Frontend Login and Registration Blocks Plugin 1.0.7 - Privilege Escalation 漏洞描述 Privilege escalation vulnerability exists in the Frontend Logi...
2025年2月6日 20:46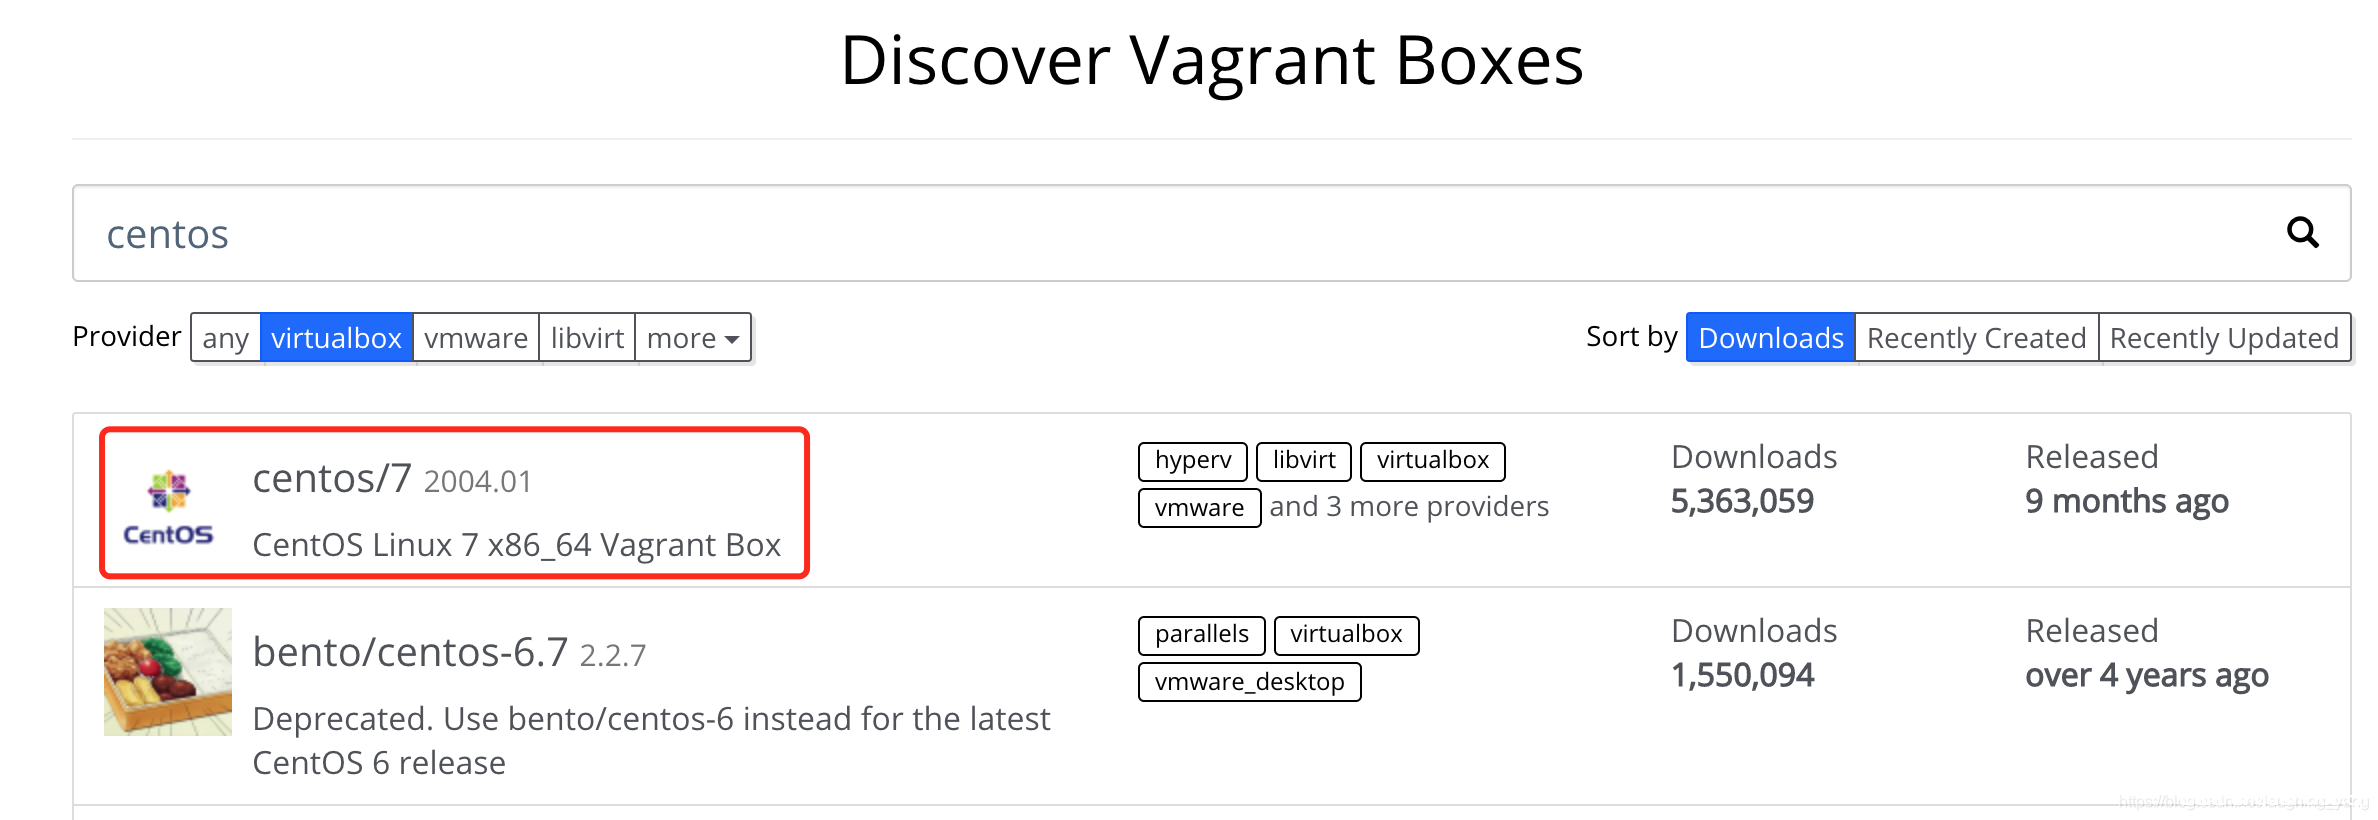
vagrant+virtualBox构建虚拟机的方法_VirtualBox
这篇文章主要介绍了vagrant+virtualBox构建虚拟机,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 一、介绍 Vagrant是一个构建和管理虚拟机(Virtu...
2022年9月28日 20:35
美国新规:银行机构须于36小时内报告计算机安全事件
11月18日,美国银行监管机构发布了一项新规定,要求银行必须在36小时内向监管机构通报重大计算机安全事件。这些事件包括如大规模分布式拒绝服务攻击、恶意软件攻击、硬件及软件的非恶意故障、人...
2022年3月10日 23:38
直击3·15晚会,网络信息安全成焦点!
网络安全是信息化的底座,网络铺到哪里,网络安全就要覆盖到哪里。越来越多的人开始认识到网络安全的重要性,它与每个人都息息相关,因为我们无时无刻不在与它打交道,小到个人隐私泄漏,大到整...
2022年3月17日 08:06
bugbounty技巧聚合20220121
漏洞报告 【 TikTok】跨站脚本 (XSS) - 存储在 ads.tiktok.com 的文本字段中 http://hackerone.com/reports/1376961 【 Shopify】存储在 http://linkpop.com 的 XSS http://hackerone.com/repor...
2022年3月10日 23:39CVE-2025-1661: HUSKY – Products Filter Professional for WooCommerce <= 1.3.6.5 - Unauthenticated Local File Inclusion
漏洞标题 CVE-2025-1661: HUSKY – Products Filter Professional for WooCommerce <= 1.3.6.5 - Unauthenticated Local File Inclusion 漏洞描述 The HUSKY – Products Filter Professiona...
2025年12月9日 01:37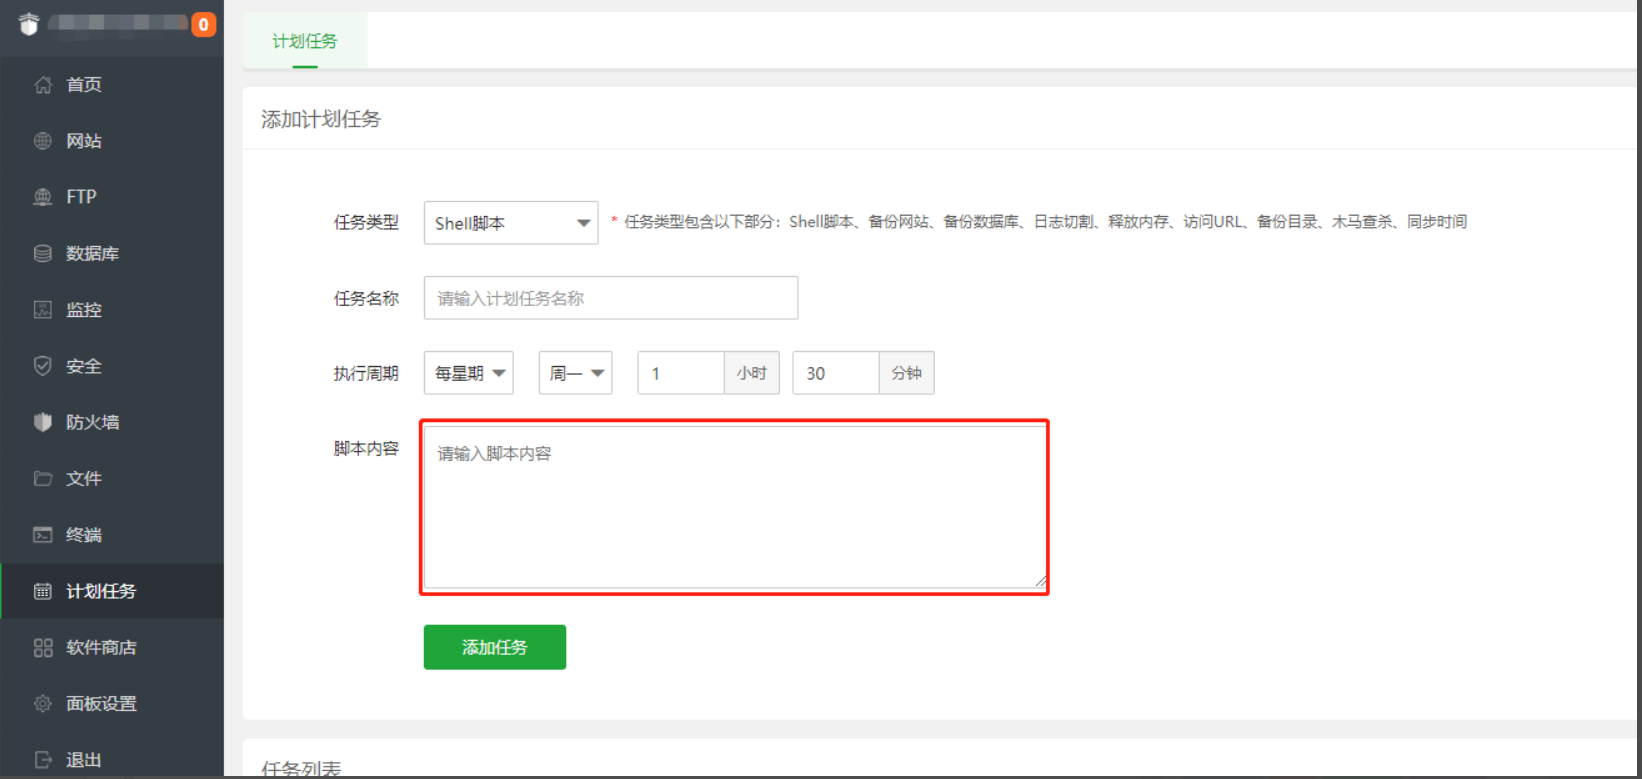
【服务器运维】如何定时清理服务器内的临时图片/日志
问题场景 服务器零时图片太多,怎么定时清理呢 解决方案 命令行 我们可以用一行命令就解决 find /www/wwwroot/qbl -mtime +7 -name '*.png' -exec rm -rf {} \; find后面跟要查找的目录,/www/w...

 2023年1月13日 19:59
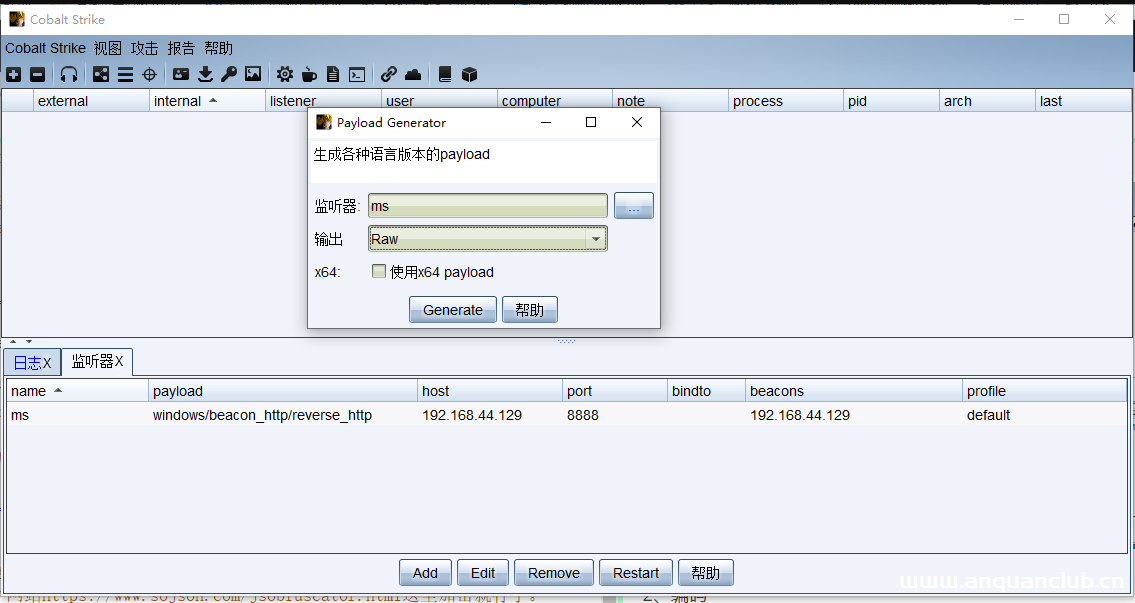
cobaltstrike免杀过360和火绒
在免杀之前需要自己处理一下cobaltstrike的相关特征,和更新一下证书。不然虽然文件免杀了,可是上线的时候会有特征,会被火绒拦截。 具体参考以下文章 http://www.wangan.com/articles/1144 ht...
2022年3月16日 09:16
2026年10月20日 11:45
2026年10月19日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

