
最新发布第469页

CVE-2020-10199: Sonatype Nexus Repository Manager 3 – Remote Code Execution
漏洞标题 CVE-2020-10199: Sonatype Nexus Repository Manager 3 - Remote Code Execution 漏洞描述 Sonatype Nexus Repository before 3.21.2 allows JavaEL Injection PoC代码
 2020年10月31日 21:59

Deepin中安装与使用virtualenv的教程_Linux
这篇文章主要介绍了Deepin中安装与使用virtualenv的教程,本文给大家介绍的非常详细,具有一定的参考借鉴价值,需要的朋友可以参考下 virtualenv是一个用来创建隔离的python虚拟环境的工具。它可...
2024年5月20日 20:28CVE-2018-18608: DedeCMS 5.7 SP2 – Cross-Site Scripting
漏洞标题 CVE-2018-18608: DedeCMS 5.7 SP2 - Cross-Site Scripting 漏洞描述 DedeCMS 5.7 SP2 is vulnerable to cross-site scripting via the function named GetPageList defined in the inc...
2018年9月30日 13:19CVE-2009-0932: Horde/Horde Groupware – Local File Inclusion
漏洞标题 CVE-2009-0932: Horde/Horde Groupware - Local File Inclusion 漏洞描述 Horde before 3.2.4 and 3.3.3 and Horde Groupware before 1.1.5 are susceptible to local file inclusion ...
2009年7月1日 06:30CVE-2019-16920: D-Link Routers – Remote Code Execution
漏洞标题 CVE-2019-16920: D-Link Routers - Remote Code Execution 漏洞描述 D-Link products such as DIR-655C, DIR-866L, DIR-652, and DHP-1565 contain an unauthenticated remote code ex...
2019年5月4日 06:04
[CISCN2019 华北赛区 Day2 Web1]Hack World
读题 sql注入题,而且直接告诉你flag在表flag中的flag字段。让你提交查询id 查询1和2会有回显,输入其它数值都会提示错误。抓包跑一下字典看一下过滤的内容(学到的新技能,原来bp的intruder还...

 2022年5月19日 20:12
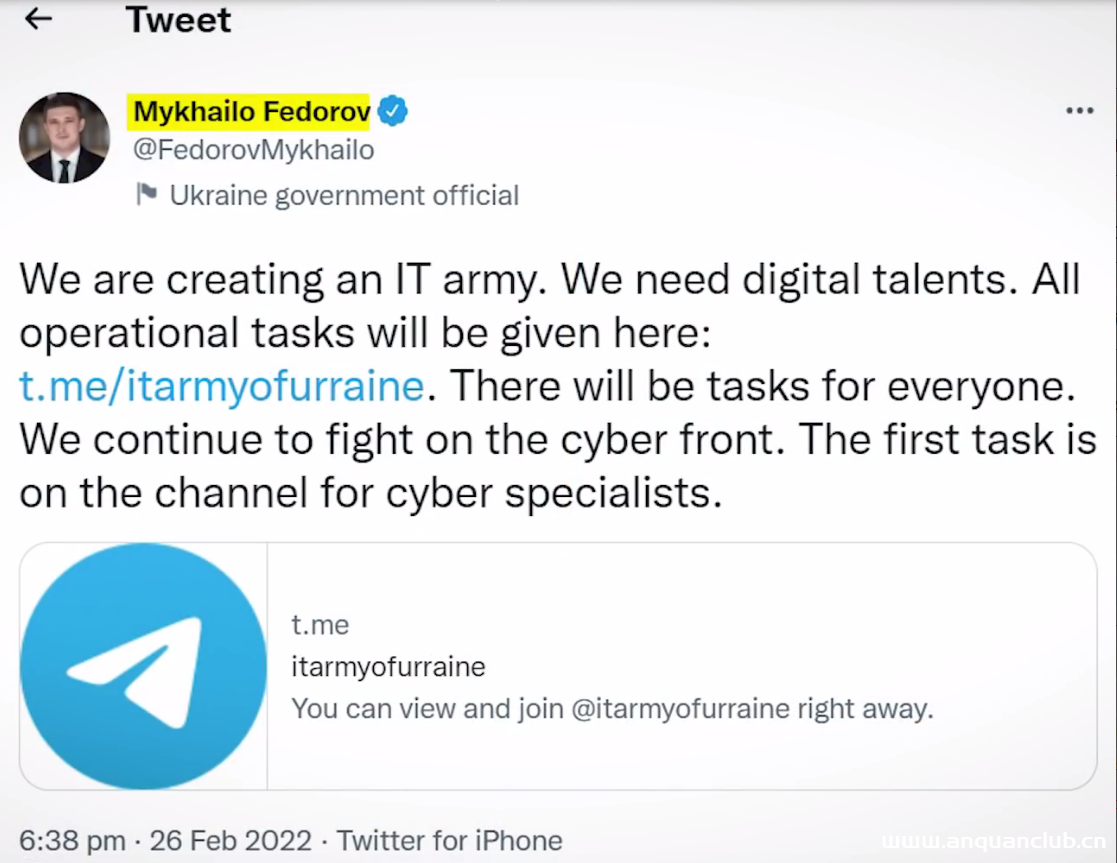
乌克兰网军使用的DDoS工具
相关阅读 图文讲解 在今天的网络安全技术新闻的探讨中,我们将主要讲解乌克兰的IT网军、他们使用的DDoS工具以及很多犯罪分子借助人们捐助制作虚假的DDoS工具盗取个人数据。 首先,我们这里先要...
2023年1月13日 20:07CVE-2024-26331: ReCrystallize Server – Authentication Bypass
漏洞标题 CVE-2024-26331: ReCrystallize Server - Authentication Bypass 漏洞描述 This vulnerability allows an attacker to bypass authentication in the ReCrystallize Server applicatio...
2024年9月3日 14:06ubuntu环境下的php相关路径与修改方法_Linux
这篇文章主要介绍了ubuntu环境下的php相关的路径,需要的朋友可以参考下 ubuntu环境下的php相关的路径 php路径 /usr/bin/php phpize5 /usr/bin/phpize5 php5-fpm /usr/sbin/php5-fpm php所有的配...
2022年11月14日 20:52CVE-2023-51449: Gradio Hugging Face – Local File Inclusion
漏洞标题 CVE-2023-51449: Gradio Hugging Face - Local File Inclusion 漏洞描述 Gradio LFI when auth is not enabled, affects versions 4.0 - 4.10, also works against Gradio < 3.33 P...
2023年5月28日 06:29CVE-2019-2729: Oracle WebLogic Server Administration Console – Remote Code Execution
漏洞标题 CVE-2019-2729: Oracle WebLogic Server Administration Console - Remote Code Execution 漏洞描述 The Oracle WebLogic Server component of Oracle Fusion Middleware (subcomponen...
2019年7月21日 20:11CVE-2022-43939: Hitachi Pentaho Business Analytics Server – Bypass Authorization
漏洞标题 CVE-2022-43939: Hitachi Pentaho Business Analytics Server - Bypass Authorization 漏洞描述 Hitachi Vantara Pentaho Business Analytics Server versions before 9.4.0.1 and 9.3...
2022年2月10日 08:29
CentOS8部署LNMP环境之编译安装mysql8.0.29的教程详解_Linux
这篇文章主要介绍了CentOS8部署LNMP环境之编译安装mysql-8.0.29的教程,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 一、前提 由于我安装了几次...
2024年2月10日 21:10
[MRCTF2020]Ez_bypass – buu刷题笔记
打开题目就是一段代码,我们稍微美化一下,看的清楚点 I put something in F12 for you include 'flag.php'; $flag='MRCTF{xxxxxxxxxxxxxxxxxxxxxxxxx}'; if(isset($_GET['gg'])&&isset...
2022年4月19日 21:39CVE-2023-4113: PHPJabbers Service Booking Script 1.0 – Cross Site Scripting
漏洞标题 CVE-2023-4113: PHPJabbers Service Booking Script 1.0 - Cross Site Scripting 漏洞描述 A vulnerability was found in PHP Jabbers Service Booking Script 1.0. It has been decla...
2023年12月13日 18:49CVE-2010-1304: Joomla! Component User Status – Local File Inclusion
漏洞标题 CVE-2010-1304: Joomla! Component User Status - Local File Inclusion 漏洞描述 A directory traversal vulnerability in userstatus.php in the User Status (com_userstatus) comp...
2010年6月22日 03:26
2026年11月9日 11:45
2026年11月8日 11:45
2026年11月7日 11:45
2026年11月6日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

