
最新发布第46页

CVE-2020-27615: WordPress Loginizer < 1.6.4 – Unauthenticated SQL Injection via `log` Parameter
漏洞标题 CVE-2020-27615: WordPress Loginizer < 1.6.4 – Unauthenticated SQL Injection via `log` Parameter 漏洞描述 The Loginizer plugin before 1.6.4 for WordPress allows SQL inj...
 2020年11月3日 23:43
CVE-2024-6220: WordPress Keydatas ≤ 2.5.2 – Arbitrary File Upload
漏洞标题 CVE-2024-6220: WordPress Keydatas ≤ 2.5.2 - Arbitrary File Upload 漏洞描述 The Keydatas plugin for WordPress (known in Chinese as "简数采集器") is vulnerable to...
2024年10月30日 00:04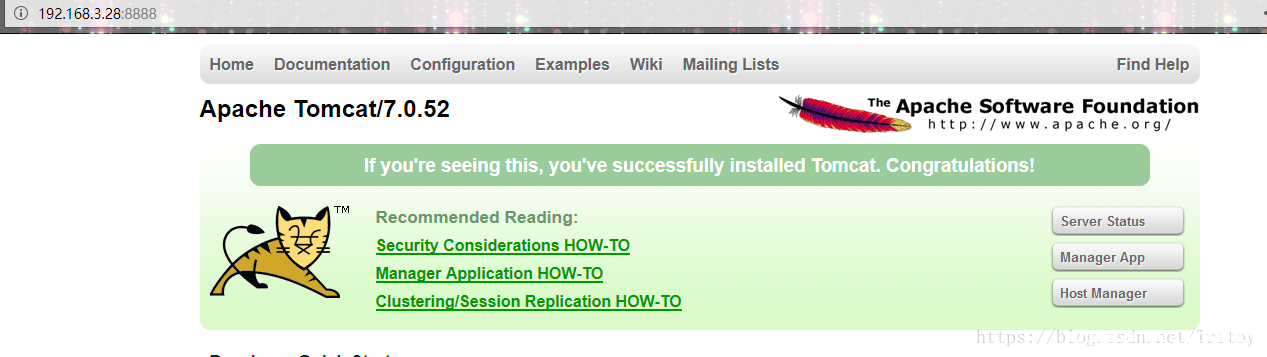
如何在Linux中修改tomcat端口号_Linux
这篇文章主要介绍了如何在Linux中修改tomcat端口号,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 我这里有好几个tomcat,同时使用的话就...
2024年1月20日 21:05(CVE-2025-4388)Liferay Portal及DXP反射型跨站脚本漏洞
漏洞标题 (CVE-2025-4388)Liferay Portal及DXP反射型跨站脚本漏洞 漏洞描述 (CVE-2025-4388)Liferay Portal及DXP反射型跨站脚本漏洞 PoC代码 暂无
2025年6月13日 09:58CVE-2016-6601: ZOHO WebNMS Framework <5.2 SP1 - Local File Inclusion
漏洞标题 CVE-2016-6601: ZOHO WebNMS Framework <5.2 SP1 - Local File Inclusion 漏洞描述 ZOHO WebNMS Framework before version 5.2 SP1 is vulnerable local file inclusion which allo...
2016年8月18日 02:59CVE-2023-4169: Ruijie RG-EW1200G Router – Password Reset
漏洞标题 CVE-2023-4169: Ruijie RG-EW1200G Router - Password Reset 漏洞描述 A vulnerability was found in Ruijie RG-EW1200G 1.0(1)B1P5. It has been declared as critical. Affected by ...
2023年4月14日 15:39CVE-2010-1723: Joomla! Component iNetLanka Contact Us Draw Root Map 1.1 – Local File Inclusion
漏洞标题 CVE-2010-1723: Joomla! Component iNetLanka Contact Us Draw Root Map 1.1 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the iNetLanka Contact Us Dra...
2010年11月10日 09:08CVE-2022-2546: WordPress All-in-One WP Migration <=7.62 - Cross-Site Scripting
漏洞标题 CVE-2022-2546: WordPress All-in-One WP Migration <=7.62 - Cross-Site Scripting 漏洞描述 WordPress All-in-One WP Migration plugin 7.62 and prior contains a cross-site sc...
2022年10月30日 05:02CVE-2023-3368: Chamilo LMS <= v1.11.20 Unauthenticated Command Injection
漏洞标题 CVE-2023-3368: Chamilo LMS <= v1.11.20 Unauthenticated Command Injection 漏洞描述 Command injection in `/main/webservices/additional_webservices.php` in Chamilo LMS <...
2023年2月10日 19:22
bugbounty技巧聚合20210918
漏洞报告 Mattermost 错误配置导致的账户劫持 http://hackerone.com/reports/1114347 Zomato fr1.vpn.zomans.com 子域名劫持 http://hackerone.com/reports/1182864 Basecamp Basecamp子域名劫...
2022年3月10日 23:30Linux中创建新用户并赋予指定目录的相关权限_Linux
这篇文章主要介绍了Linux中创建新用户并赋予指定目录的相关权限,本文给大家介绍的非常详细,具有一定的参考借鉴价值,需要的朋友可以参考下 1 创建用户且指定该用户的根路径和密码 useradd -d /...
2026年8月10日 11:45CVE-2019-14974: SugarCRM Enterprise 9.0.0 – Cross-Site Scripting
漏洞标题 CVE-2019-14974: SugarCRM Enterprise 9.0.0 - Cross-Site Scripting 漏洞描述 SugarCRM Enterprise 9.0.0 contains a cross-site scripting vulnerability via mobile/error-not-supp...
2019年3月7日 19:13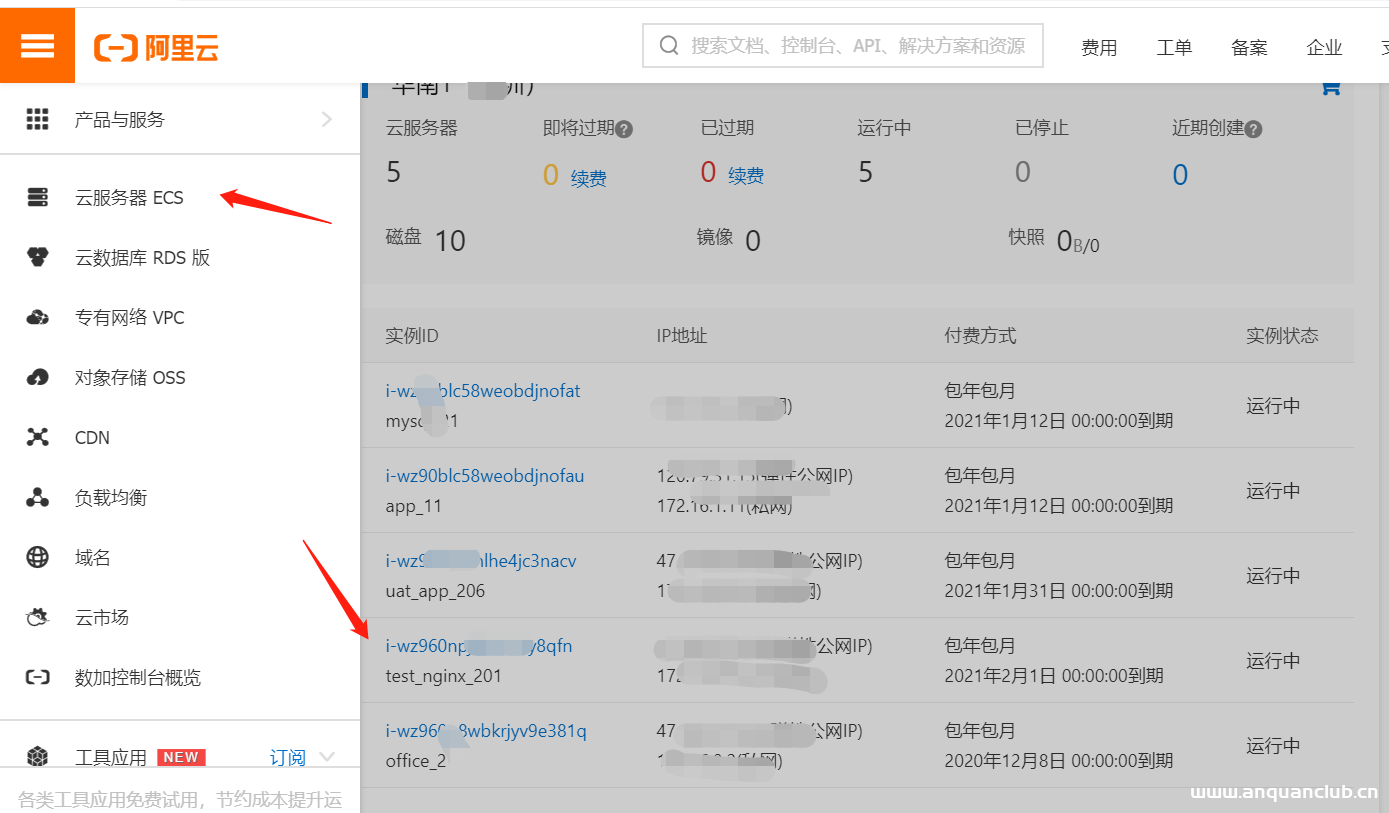
阿里云添加的安全组端口以及添加后无法访问问题排查_Linux
这篇文章主要介绍了阿里云添加的安全组端口以及添加后无法访问问题排查,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学...
2023年9月30日 20:09CVE-2025-1661: HUSKY – Products Filter Professional for WooCommerce <= 1.3.6.5 - Unauthenticated Local File Inclusion
漏洞标题 CVE-2025-1661: HUSKY – Products Filter Professional for WooCommerce <= 1.3.6.5 - Unauthenticated Local File Inclusion 漏洞描述 The HUSKY – Products Filter Professiona...
2025年9月18日 15:20CirCarLifeScada停车场自动化管理系统log-信息泄漏(CVE-2018-12634)
漏洞标题 CirCarLifeScada停车场自动化管理系统log-信息泄漏(CVE-2018-12634) 漏洞描述 【漏洞对象】Circontrol CirCarLife Scada 【漏洞描述】 Circontrol CirCarLifeScada是西班牙Circontrol...
2018年8月6日 09:36CVE-2020-8512: IceWarp WebMail Server <=11.4.4.1 - Cross-Site Scripting
漏洞标题 CVE-2020-8512: IceWarp WebMail Server <=11.4.4.1 - Cross-Site Scripting 漏洞描述 IceWarp Webmail Server through 11.4.4.1 contains a cross-site scripting vulnerability i...
2020年9月13日 21:29
2026年10月11日 11:45
2026年10月10日 11:45
2026年10月9日 11:45
2026年10月8日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

