
最新发布第475页
抓捕千人、拦截2700万美元,国际合作打击金融犯罪
与网络诈骗是一种相对低级的犯罪行为的普遍观念相反,实际上诈骗的成功率与涉案金额从来都不低。11月26日,国际刑警组织(已有195个成员国)在其官网上公布了最近一次行动的成果——在代号为HAE...
 2022年3月10日 23:38

CVE-2024-5057: WordPress Easy Digital Downloads <= 3.2.12 - SQL Injection
漏洞标题 CVE-2024-5057: WordPress Easy Digital Downloads <= 3.2.12 - SQL Injection 漏洞描述 Improper Neutralization of Special Elements used in an SQL Command ('SQL Injecti...
2024年6月13日 22:14
解决docker images 镜像消失的问题_docker
这篇文章主要介绍了解决docker images 镜像消失的问题,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 1、50,93存在镜像消失情况 [root@h50 /]# df -h 文件系统 容量 已用 ...
2022年8月5日 20:15(CVE-2024-22120) Zabbix服务器 命令注入漏洞
漏洞标题 (CVE-2024-22120) Zabbix服务器 命令注入漏洞 漏洞描述 (CVE-2024-22120) Zabbix服务器 命令注入漏洞 PoC代码 暂无
2024年1月10日 19:18CVE-2023-40755: PHPJabbers Callback Widget v1.0 – Cross-Site Scripting
漏洞标题 CVE-2023-40755: PHPJabbers Callback Widget v1.0 - Cross-Site Scripting 漏洞描述 There is a Cross Site Scripting (XSS) vulnerability in the "theme" parameter of p...
2023年8月21日 03:14CVE-2024-1183: Gradio – Server Side Request Forgery
漏洞标题 CVE-2024-1183: Gradio - Server Side Request Forgery 漏洞描述 An SSRF (Server-Side Request Forgery) vulnerability exists in the gradio-app/gradio repository, allowing attac...
2024年6月19日 21:51Apache Struts2(S2-062)远程代码执行漏洞(CVE-2021-31805)
漏洞标题 Apache Struts2(S2-062)远程代码执行漏洞(CVE-2021-31805) 漏洞描述 Apache Struts2框架是一个用于开发Java EE网络应用程序的Web框架。Apache Struts< 2.5.30存在OGNL表达式注入漏...
2021年11月27日 08:43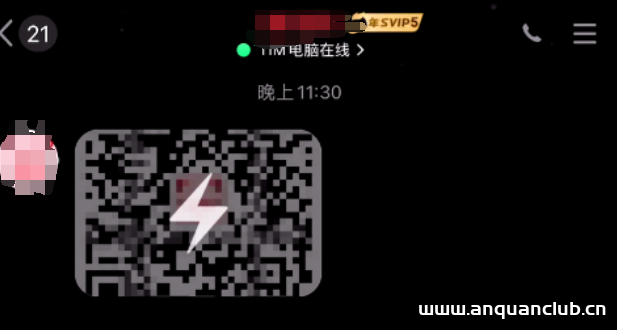
如何纯手工破解QQ闪照?不限次数观看
杂谈 最近有热心网友私信表示,框架、模块玩不明白。 经常有小姐姐给我发闪照,但是我想反复欣赏几次,应该怎么办呢? 下面教大家手工的方式实现无限次观看闪照 图文演示 我们正常收到闪照后 打...

 2022年4月22日 21:12
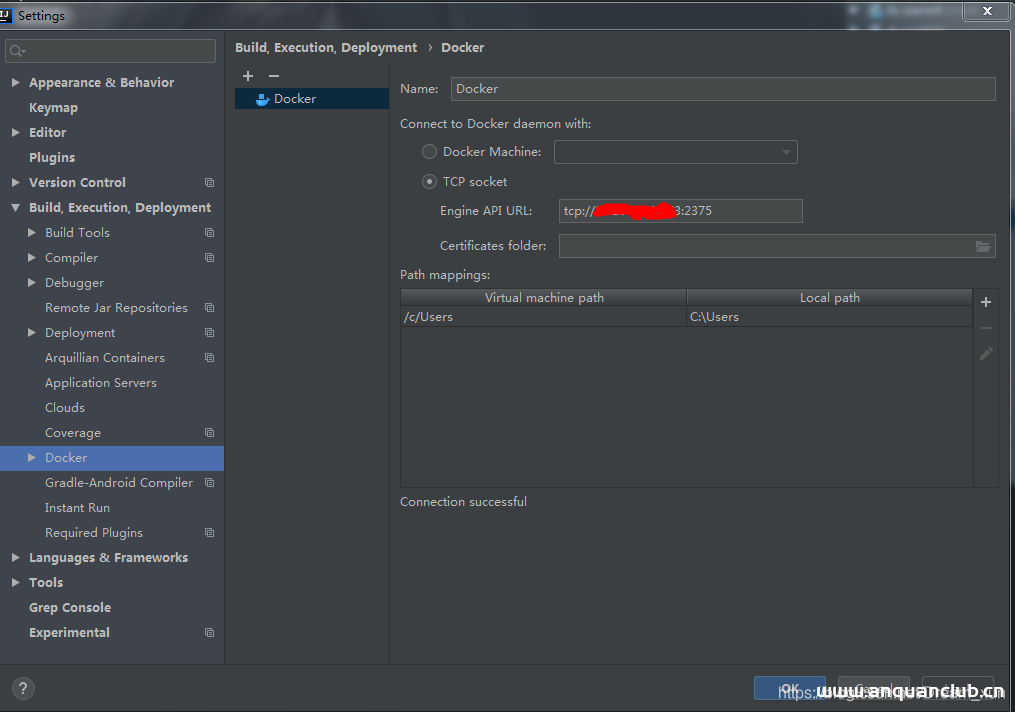
idea集合docker实现镜像打包一键部署_docker
这篇文章主要介绍了idea集合docker实现镜像打包一键部署 一.服务器安装docker yum install docker 修改配置文件,打开2375端口 [root@microservice ~]# vim /usr/lib/systemd/system/docker.ser...
2022年9月27日 21:01CVE-2021-24827: WordPress Asgaros Forum <1.15.13 - SQL Injection
漏洞标题 CVE-2021-24827: WordPress Asgaros Forum <1.15.13 - SQL Injection 漏洞描述 WordPress Asgaros Forum plugin before 1.15.13 is susceptible to SQL injection. The plugin does...
2021年11月2日 08:29Docker部署Consul配置过程解析_docker
这篇文章主要介绍了Docker部署Consul配置过程解析,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 执行命令 docker run -d --name consul ...
2023年1月14日 20:18CVE-2023-1020: Steveas WP Live Chat Shoutbox <= 1.4.2 - SQL Injection
漏洞标题 CVE-2023-1020: Steveas WP Live Chat Shoutbox <= 1.4.2 - SQL Injection 漏洞描述 The Steveas WP Live Chat Shoutbox WordPress plugin through 1.4.2 does not sanitise and es...
2023年12月12日 23:04CVE-2024-4879: ServiceNow UI Macros – Template Injection
漏洞标题 CVE-2024-4879: ServiceNow UI Macros - Template Injection 漏洞描述 ServiceNow has addressed an input validation vulnerability that was identified in Vancouver and Washingto...
2024年12月23日 01:03CVE-2022-37299: Shirne CMS 1.2.0 – Local File Inclusion
漏洞标题 CVE-2022-37299: Shirne CMS 1.2.0 - Local File Inclusion 漏洞描述 Shirne CMS 1.2.0 is vulnerable to local file inclusion which could cause arbitrary file read via /static/u...
2022年8月16日 21:39Appspace服务端请求伪造漏洞(CVE-2021-27670)
漏洞标题 Appspace服务端请求伪造漏洞(CVE-2021-27670) 漏洞描述 Appspace 6.2.4存在漏洞,允许通过api/v1/core/proxy/jsonprequest接口来进行服务端请求伪造,危害系统安全。 PoC代码 暂无
2021年9月15日 00:11CVE-2025-51501: Microweber CMS2.0 – Cross-Site Scripting
漏洞标题 CVE-2025-51501: Microweber CMS2.0 - Cross-Site Scripting 漏洞描述 Reflected Cross-Site Scripting (XSS) in the `id` parameter of the `live_edit.module_settings` API endpoin...
2025年12月30日 07:23
2026年9月22日 11:45
2026年9月21日 11:45
2026年9月20日 11:45
2026年9月19日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

